
Sistema de gestión OCPP
Actualmente se admite OCPP 1.6J.
1. Crear nodos
Sección titulada «1. Crear nodos»(1) Abre Gemelo digital en CommBridge y cambia a Conectividad de dispositivos en la izquierda.
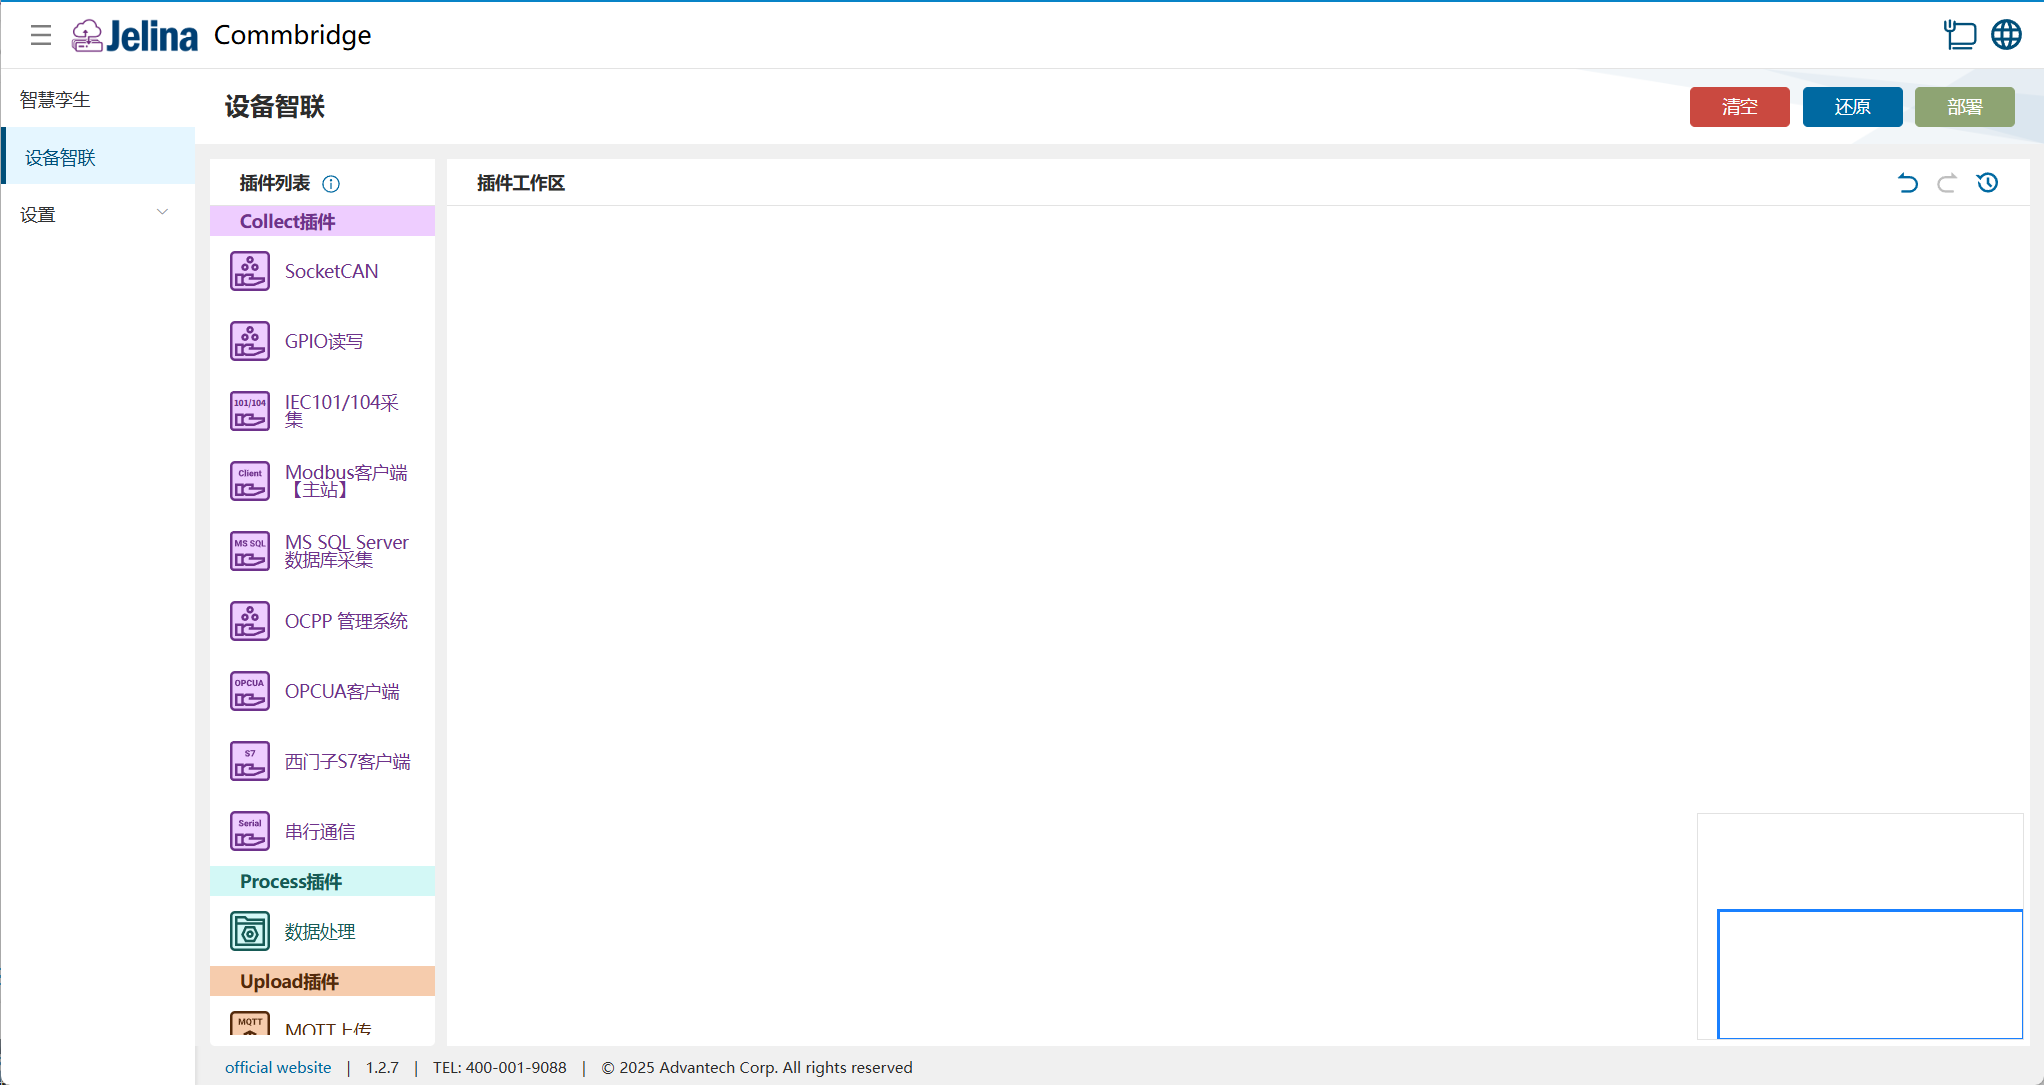
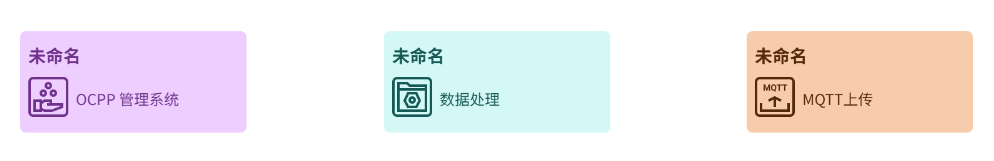
(2) Arrastra Sistema de gestión OCPP, Procesamiento de datos y Carga MQTT al área de complementos para crear tres nodos.
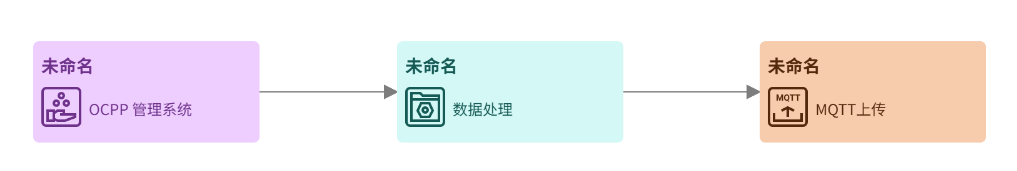
(3) Conéctalos en este orden: Sistema de gestión OCPP → Procesamiento de datos → Carga MQTT.
2. Crear un esquema
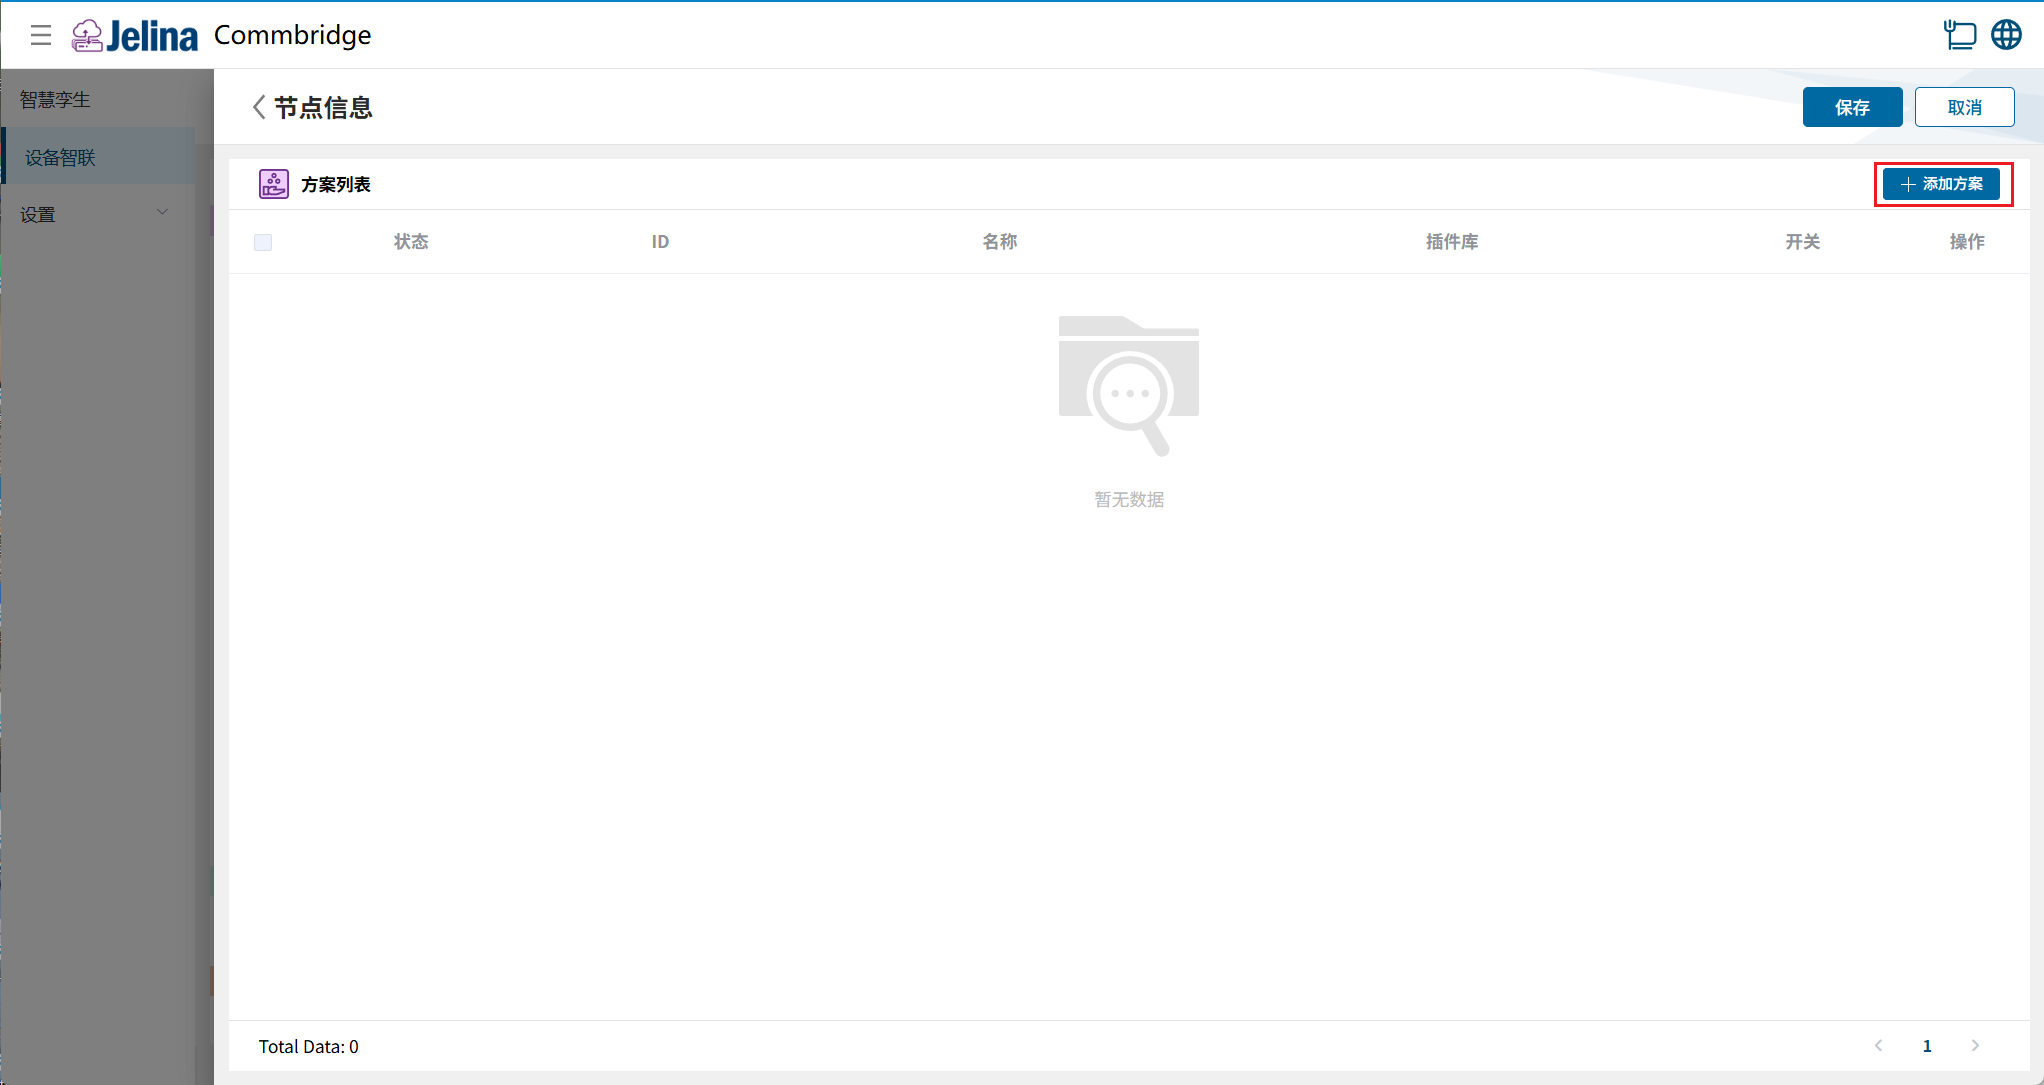
Sección titulada «2. Crear un esquema»(1) Haz doble clic en Sistema de gestión OCPP y pulsa Añadir esquema.
(2) Completa la conexión y pulsa Siguiente.
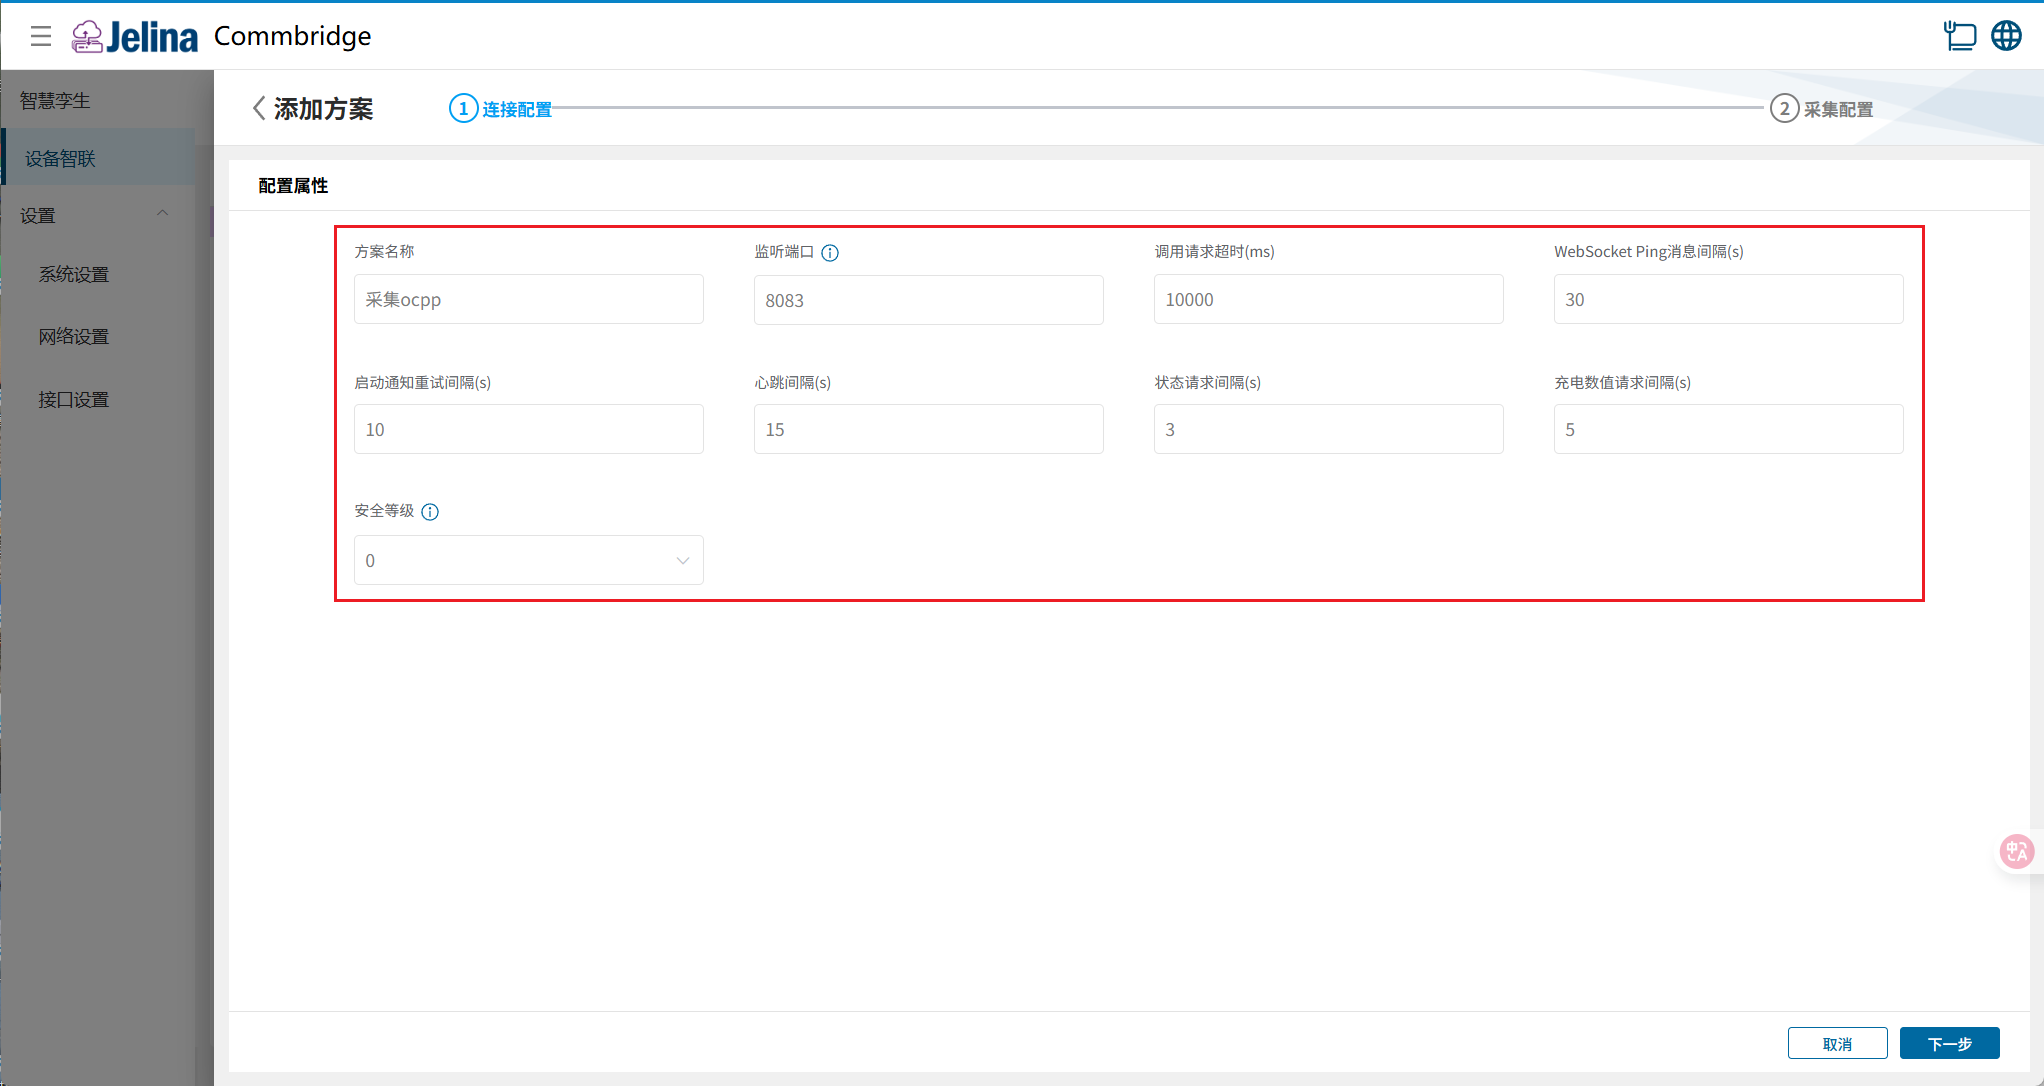
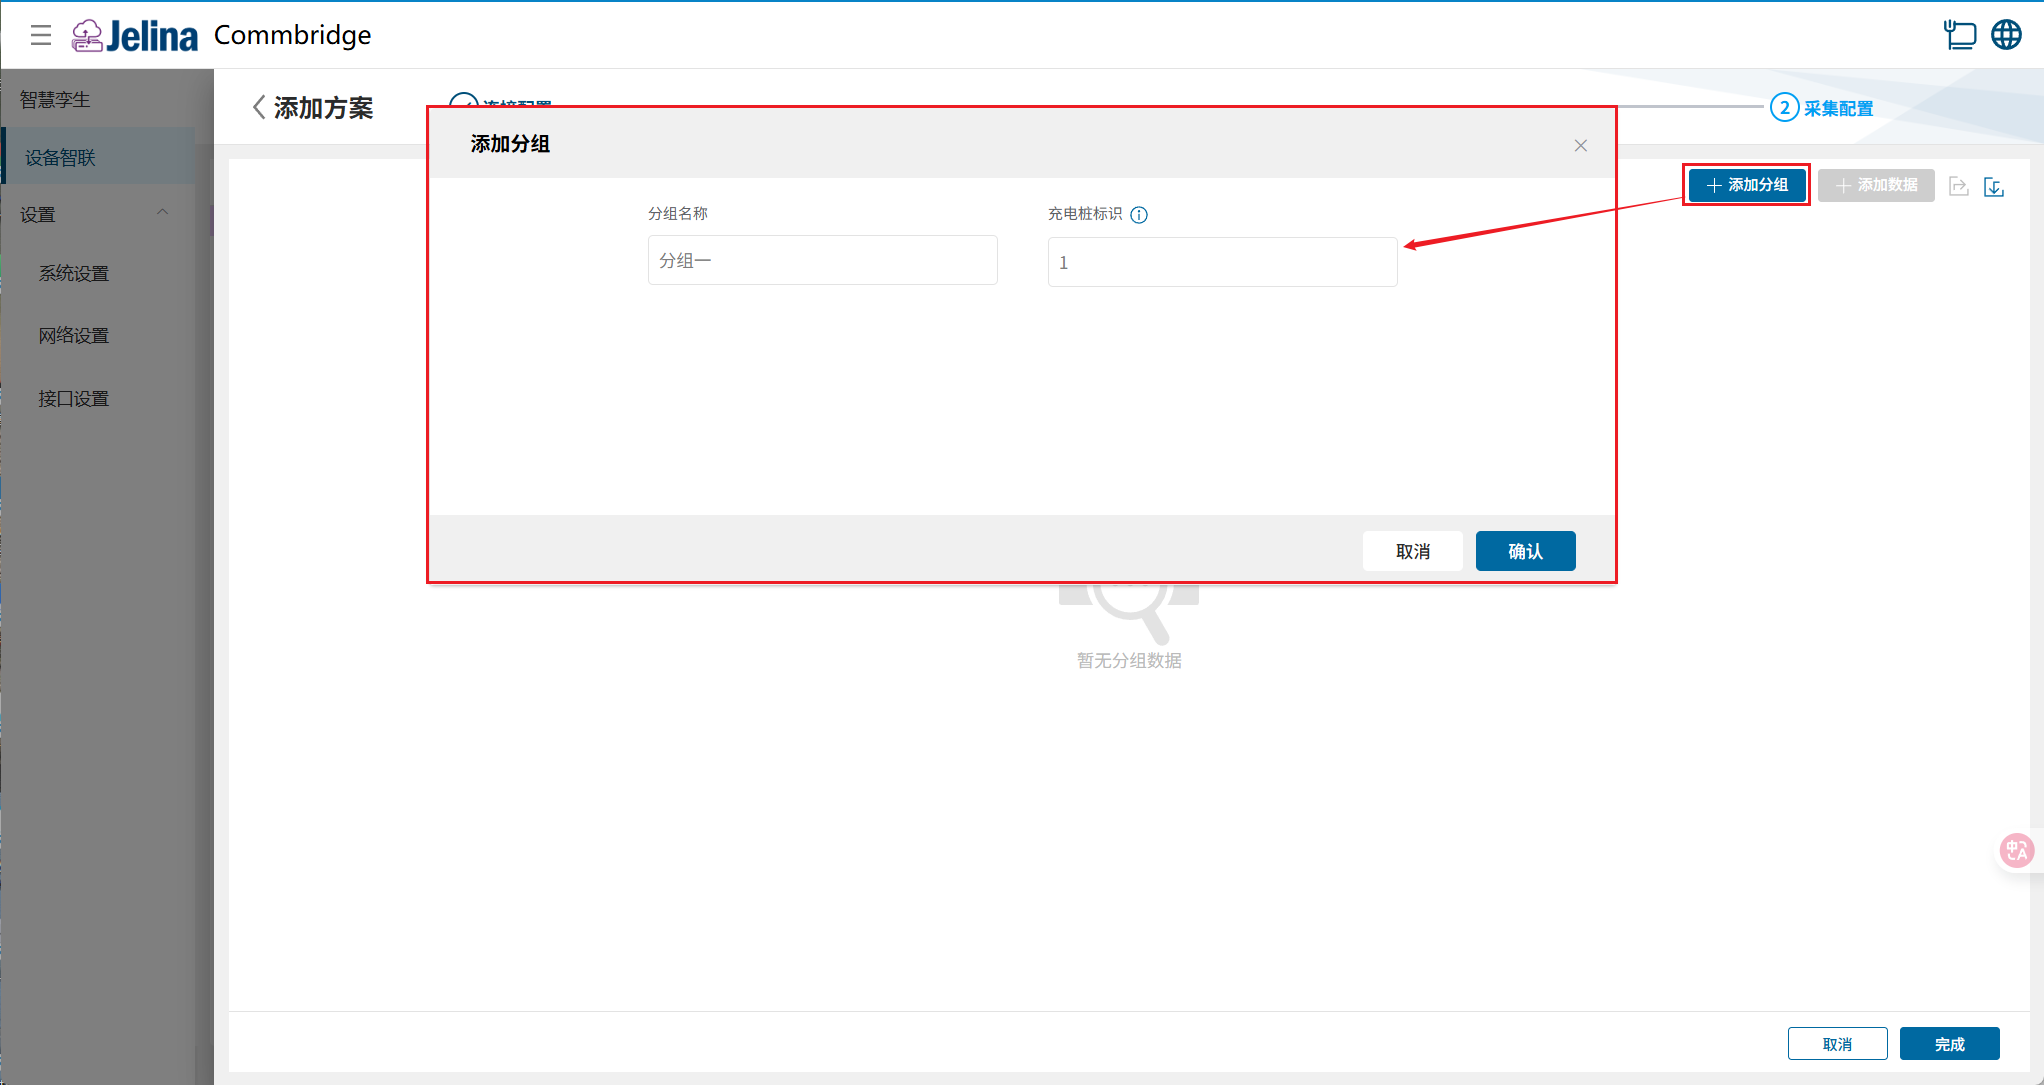
(3) Pulsa Añadir grupo, introduce los datos y confirma.
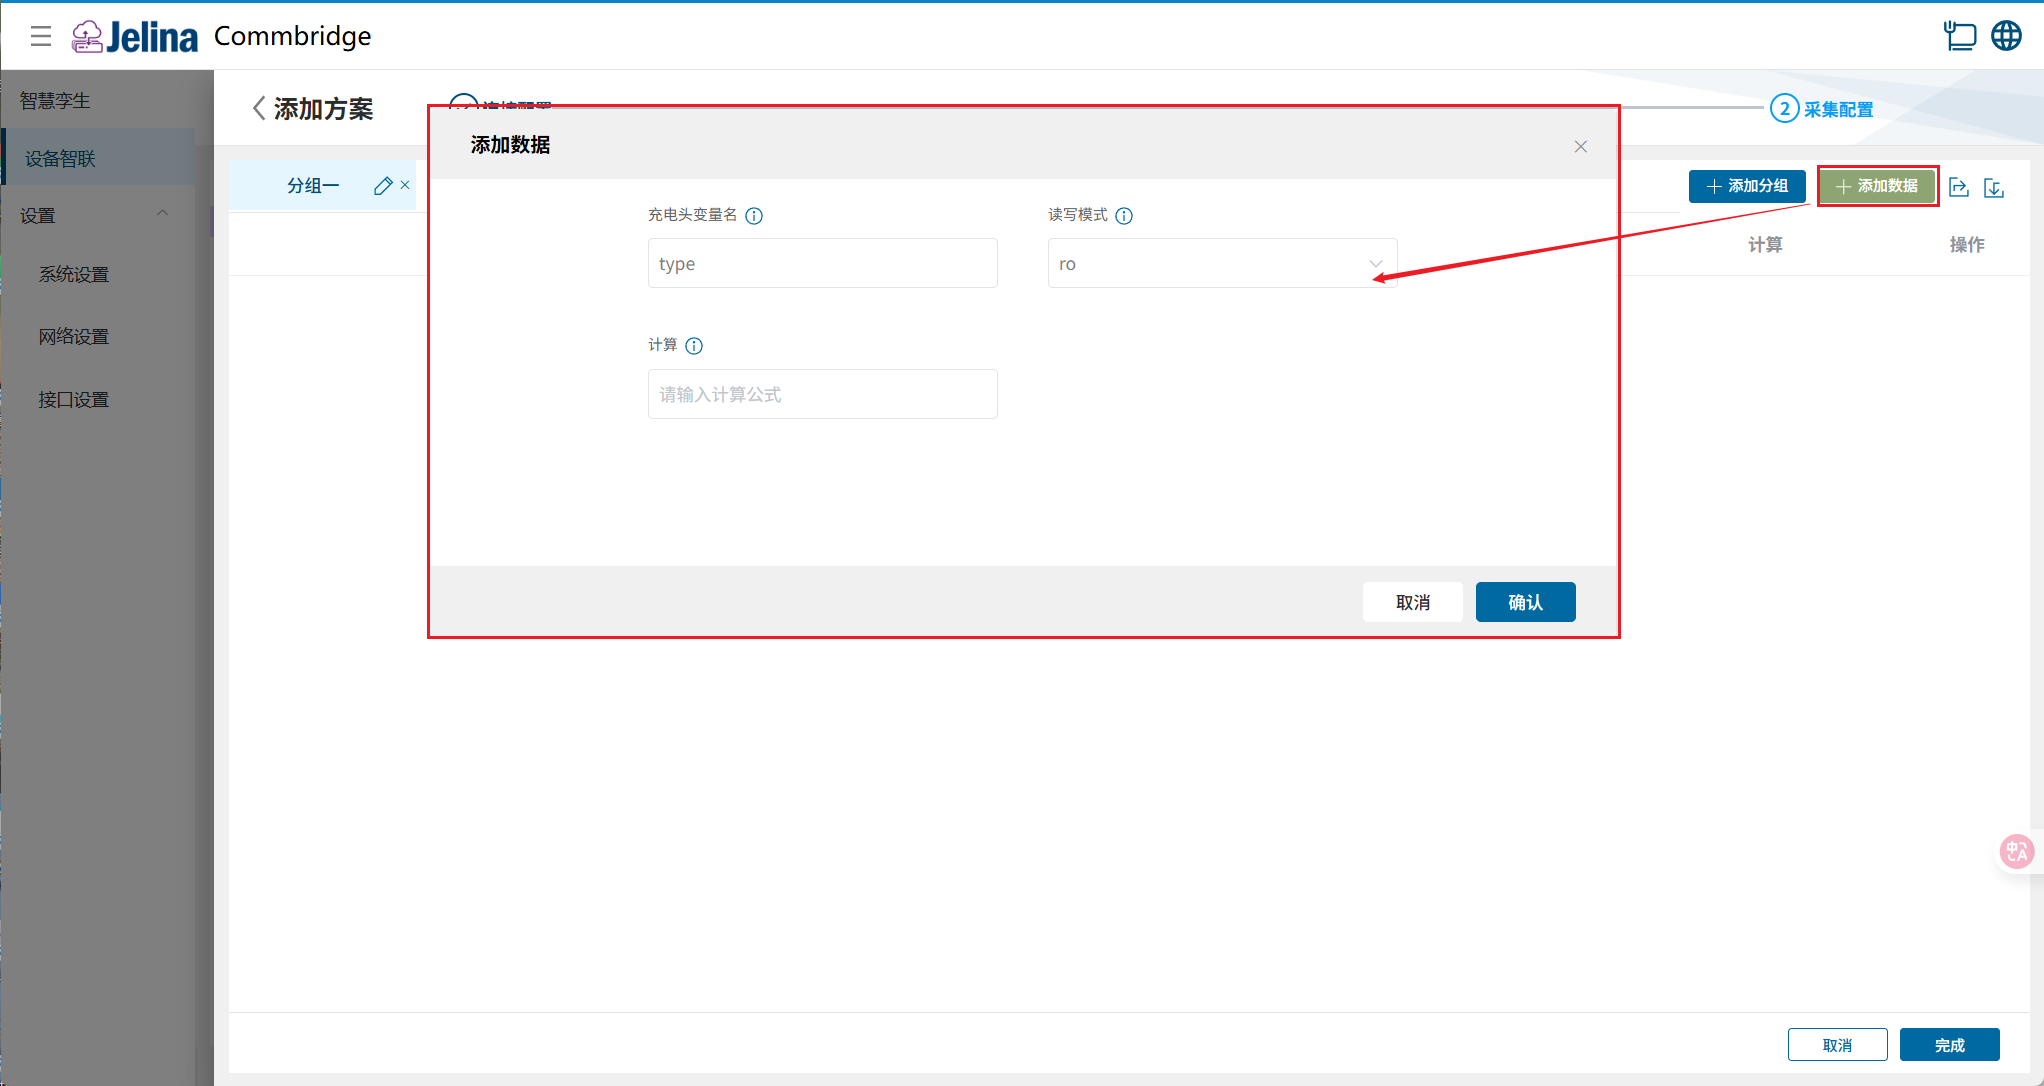
(4) Pulsa Añadir datos, configura el punto y confirma.
(5) Pulsa Finalizar para crear el esquema de adquisición.
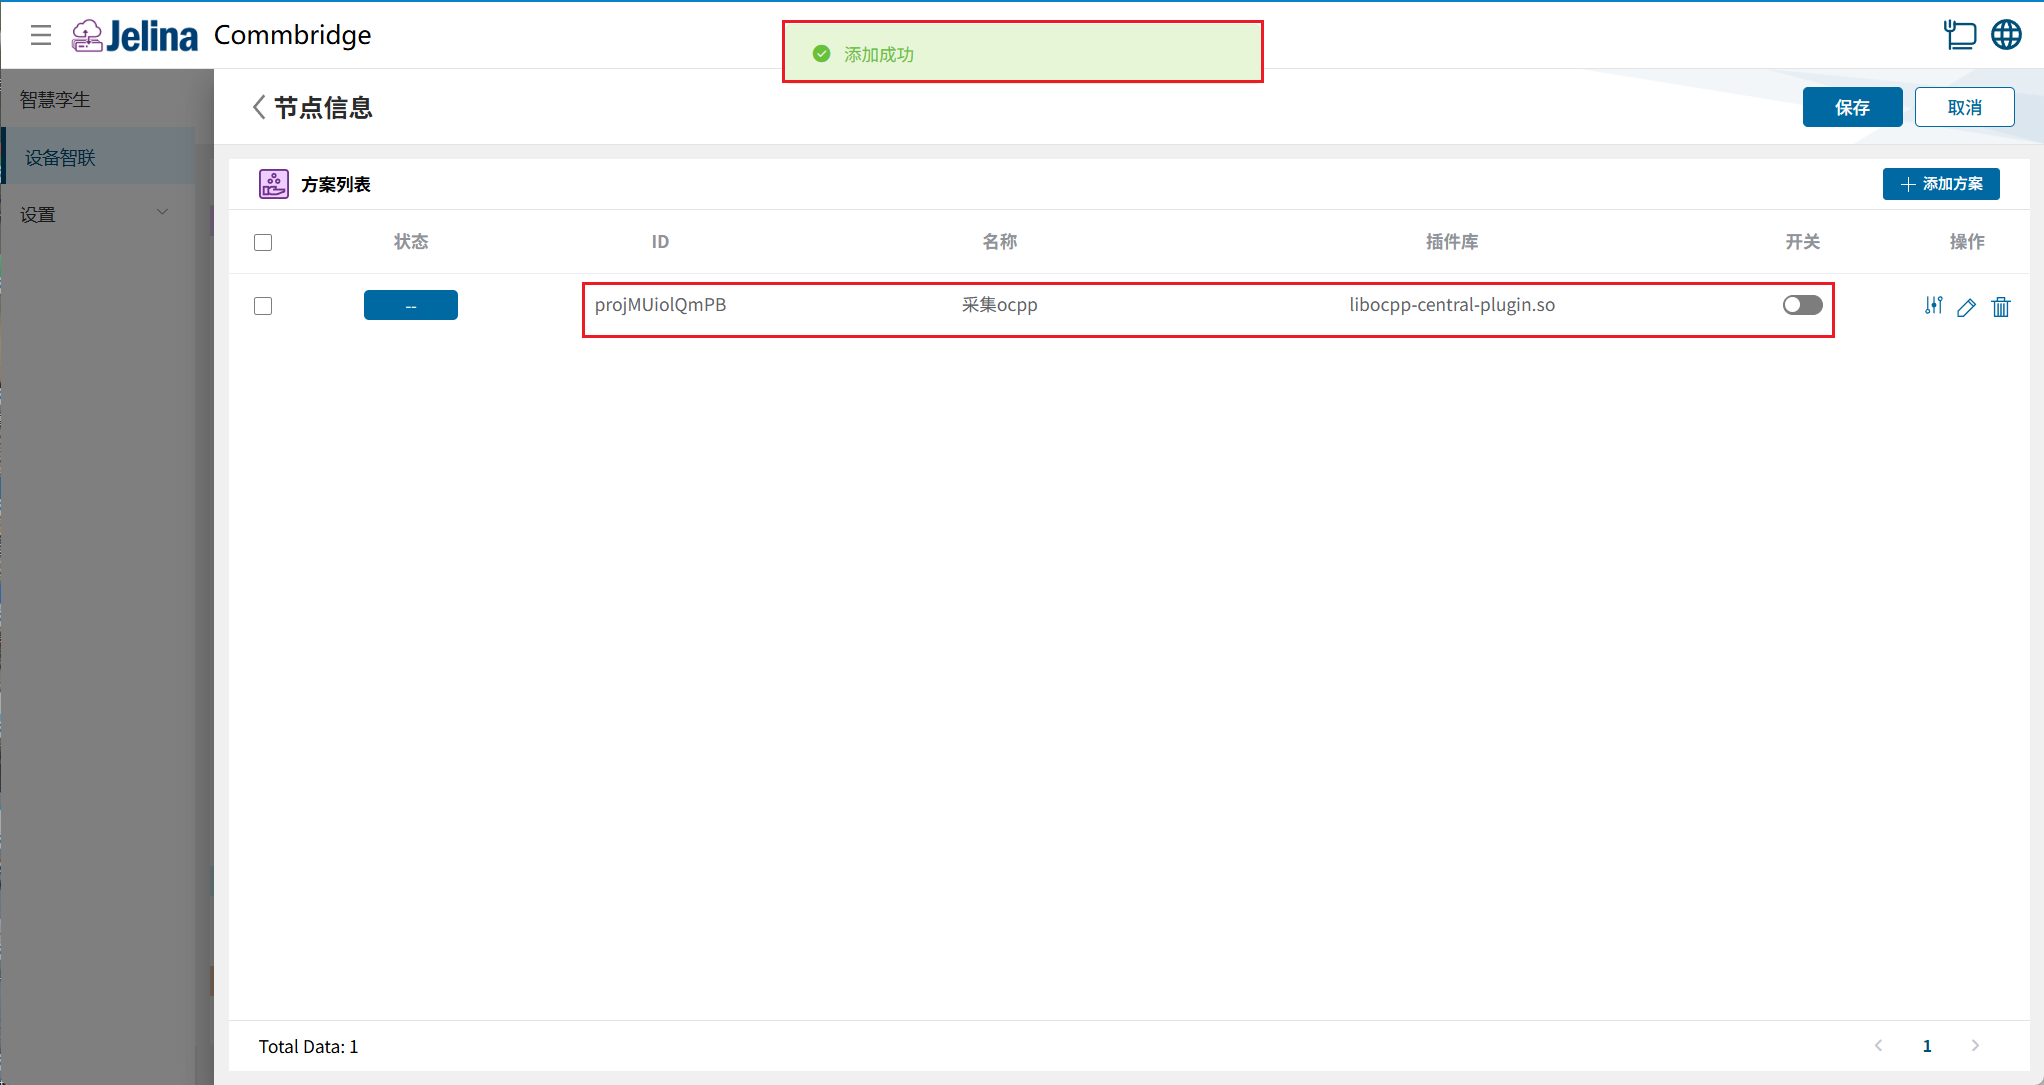
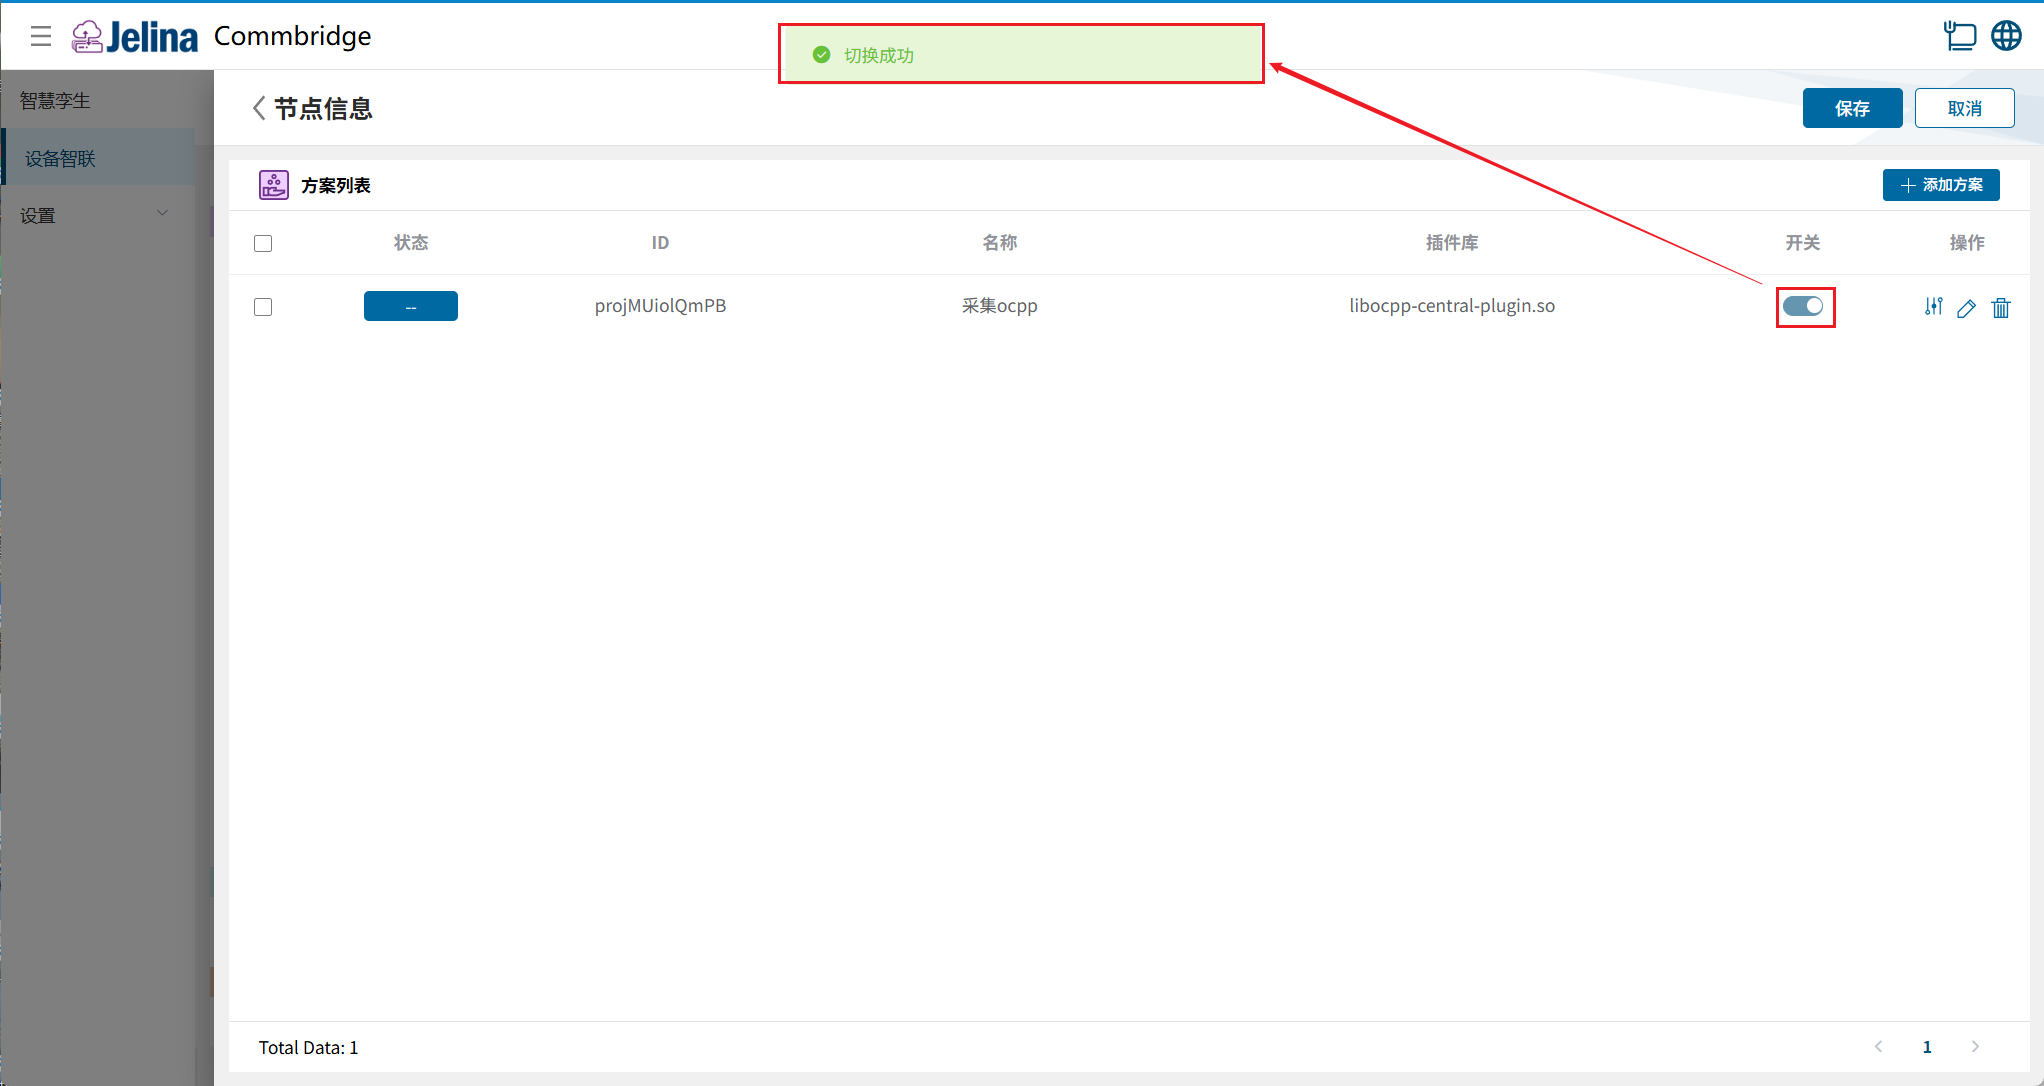
(6) Activa el interruptor del esquema y pulsa Guardar.
3. Consultar resultados
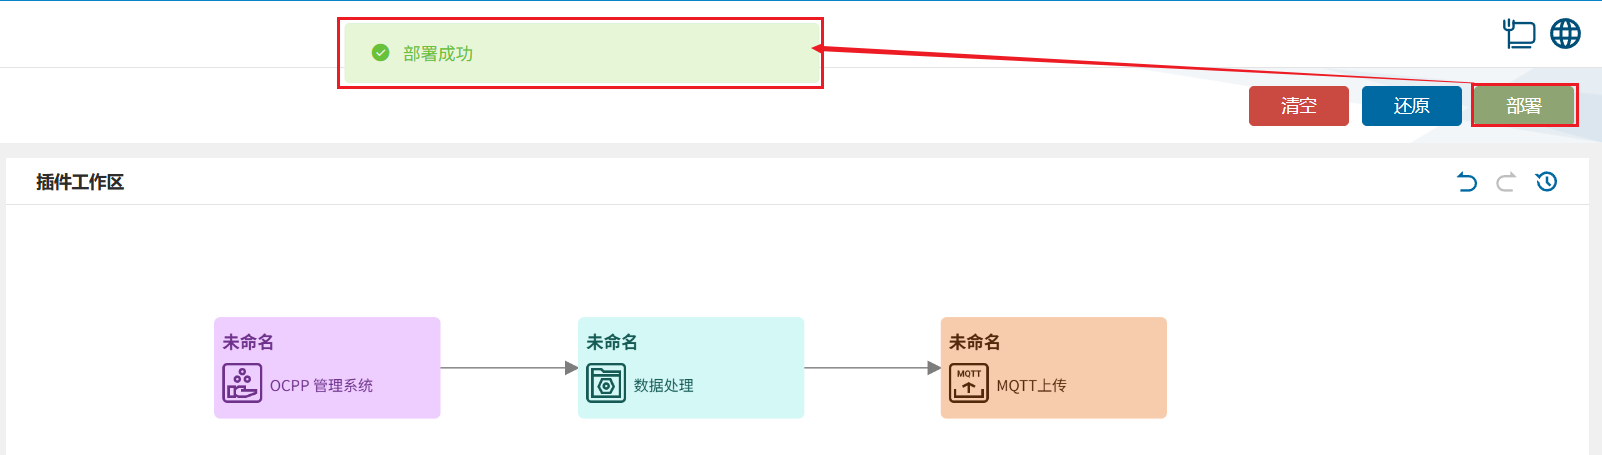
Sección titulada «3. Consultar resultados»(1) Pulsa Implementar en Conectividad de dispositivos y completa la implementación.
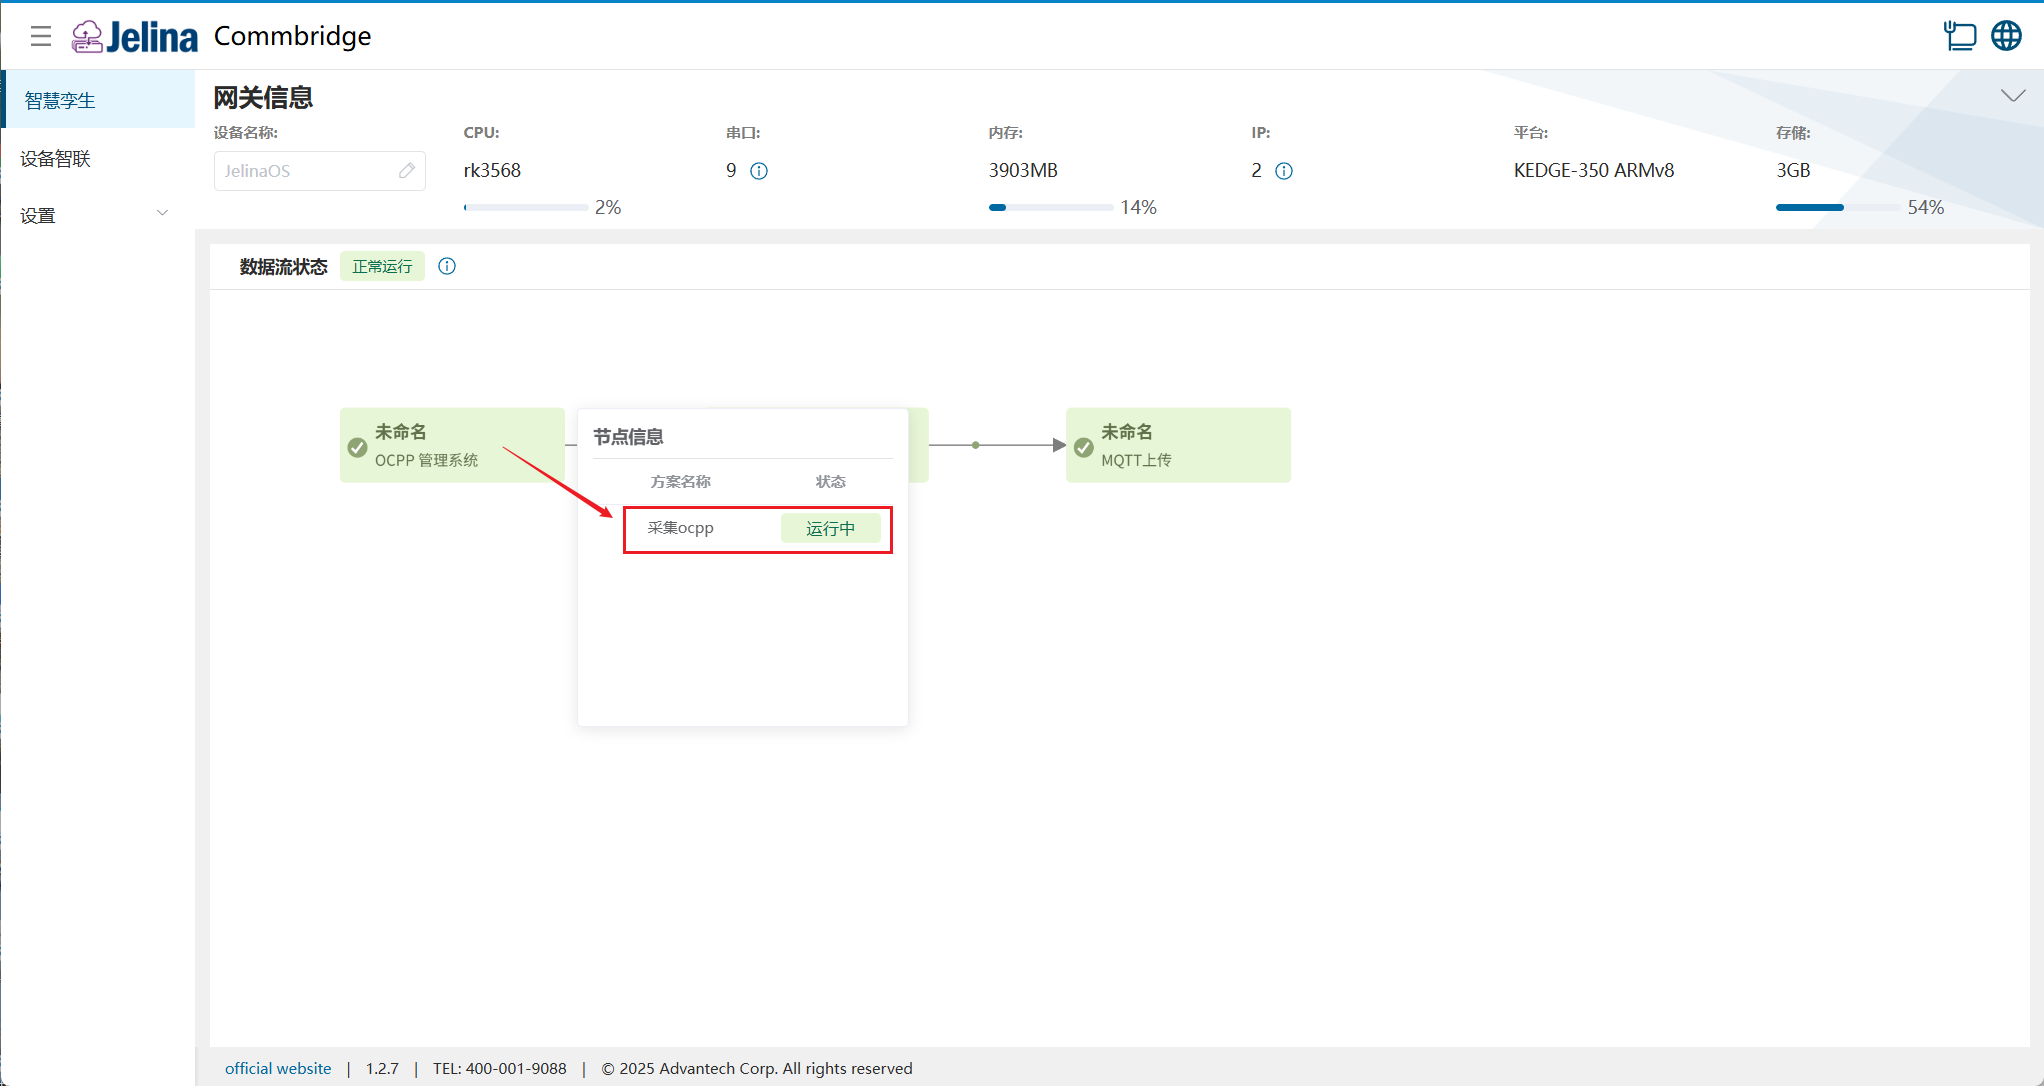
(2) Cambia a Gemelo digital y sitúa el cursor sobre Sistema de gestión OCPP para mostrar la información del nodo.
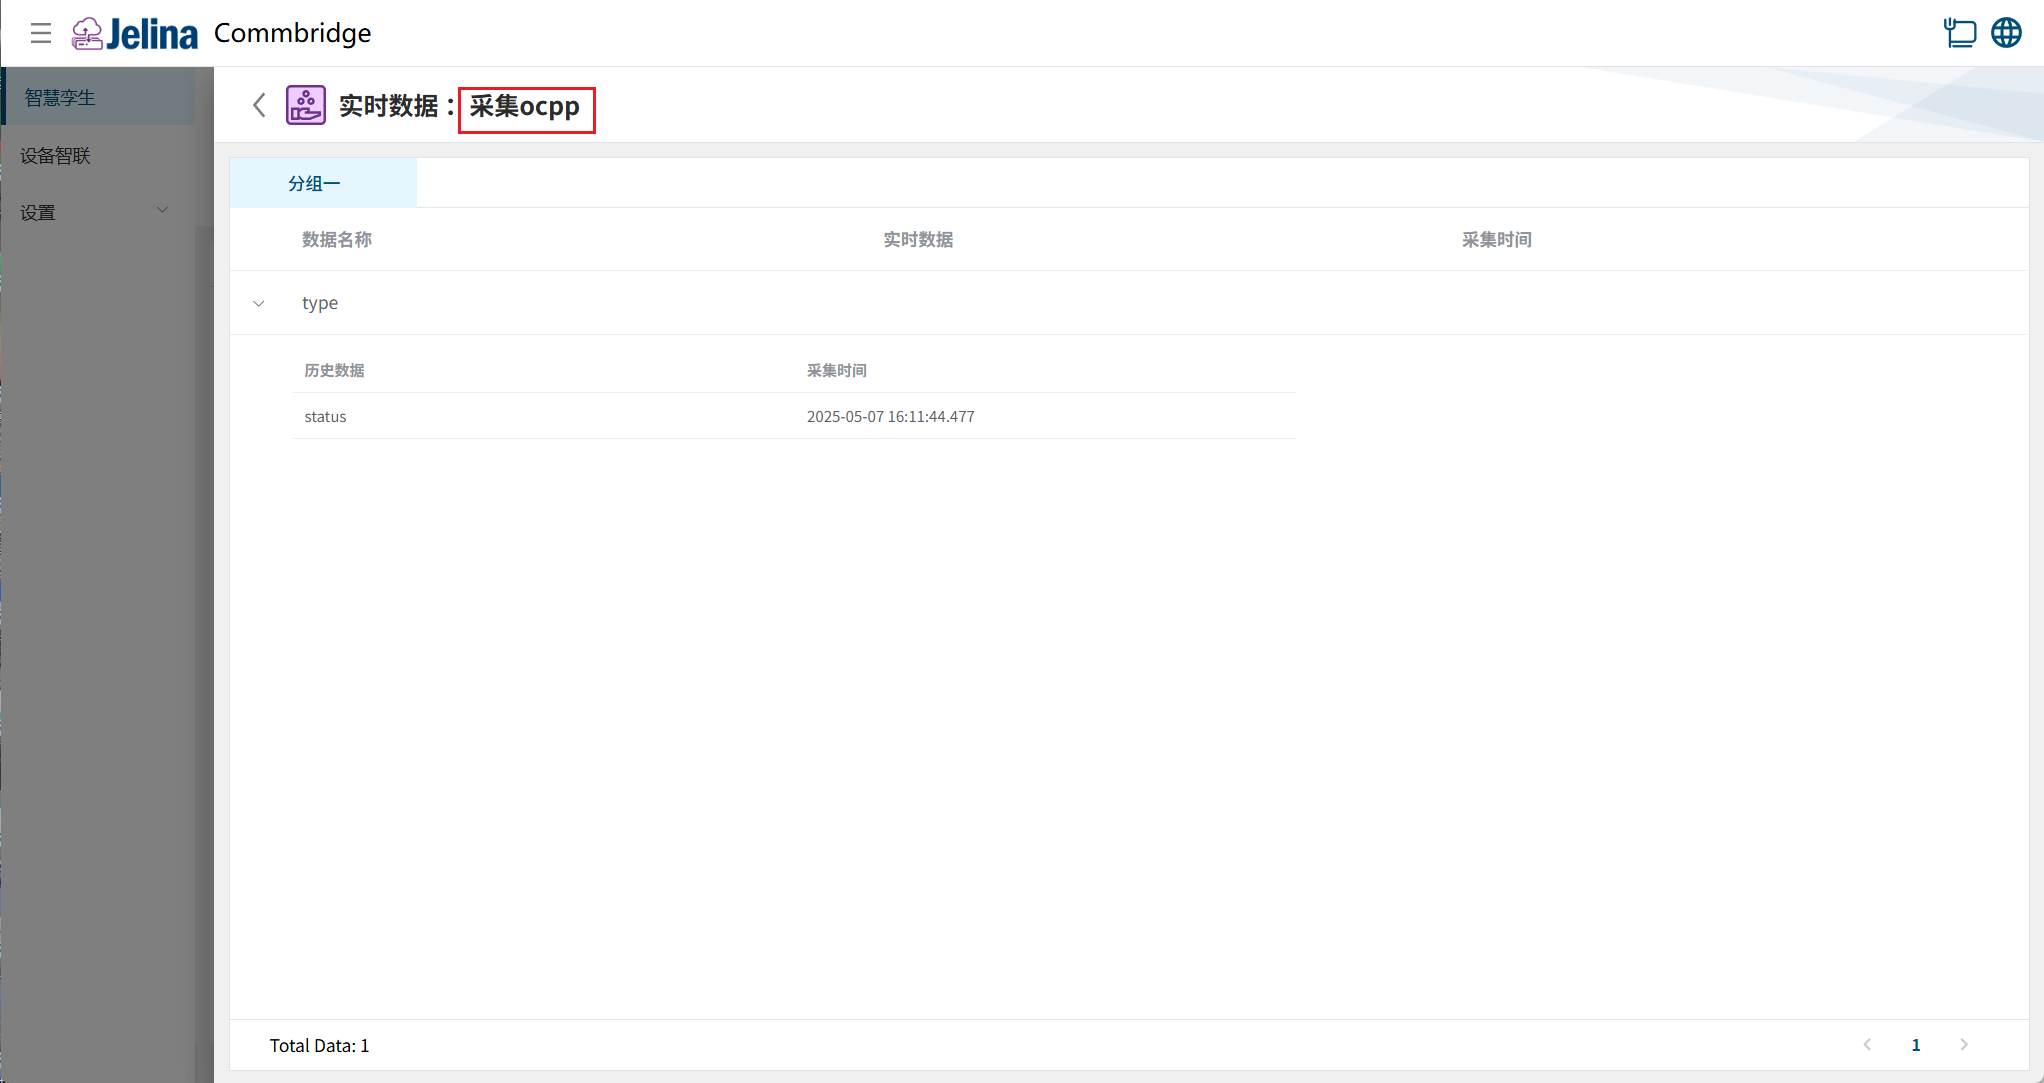
(3) Selecciona el esquema para consultar los datos en tiempo real e históricos de los puntos de cada grupo.
Adquisición (antes del procesamiento):
4. Descripción de la configuración
Sección titulada «4. Descripción de la configuración»Conexión
Sección titulada «Conexión»| Nombre | Condición previa | Descripción | Formato | Ejemplo |
|---|---|---|---|---|
| Nombre del esquema | Nombre definido por el usuario para el esquema | No vacío | Adquisición ocpp | |
| Puerto de escucha | Puerto en el que el servidor OCPP recibe solicitudes de conexión WebSocket de los puntos de recarga | Entero positivo en (0,2147483647] | 8083 | |
| Tiempo de espera de solicitudes (ms) | Tiempo máximo durante el que el servidor espera la respuesta del punto de recarga; superado este plazo, considera que la solicitud ha fallado | Entero positivo en (0,2147483647] | 10000 | |
| Intervalo de mensajes Ping de WebSocket (s) | Periodicidad de los mensajes Ping que el servidor envía al punto de recarga para mantener la conexión activa | Entero positivo en (0,2147483647] | 30 | |
| Intervalo de reintento de notificación de arranque (s) | Intervalo entre reintentos si falla el envío de BootNotification cuando el punto de recarga se conecta por primera vez | Entero positivo en (0,2147483647] | 10 | |
| Intervalo de latido (s) | Intervalo entre mensajes periódicos de latido del punto de recarga y el servidor para comprobar que la conexión sigue vigente | Entero positivo en (0,2147483647] | 15 | |
| Intervalo de solicitudes de estado (s) | Intervalo con el que el punto de recarga solicita actualizaciones al servidor para obtener el estado más reciente | Entero positivo en (0,2147483647] | 3 | |
| Intervalo de solicitudes de valores de recarga (s) | Intervalo con el que el punto de recarga envía al servidor OCPP datos de recarga como corriente, tensión y potencia | Entero positivo en (0,2147483647] | 5 | |
| Nivel de seguridad | Nivel de seguridad de 0 a 3; consulta la explicación siguiente | Lista desplegable: 0, 1, 2, 3 | 0 | |
| Utilizar certificado de CommBridge | Nivel de seguridad 2/3 | Indica si se utiliza el certificado incluido con CommBridge | Lista desplegable: No, Yes | |
| Certificado raíz | Utilizar certificado de CommBridge = No | Certificado de clave pública emitido por una autoridad de certificación (CA) para verificar la legitimidad de otros certificados | ||
| Clave privada del certificado raíz | Utilizar certificado de CommBridge = No | Clave privada asociada al certificado raíz, custodiada únicamente por la CA y utilizada para firmar otros certificados | ||
| Certificado del servidor | Utilizar certificado de CommBridge = No | Certificado de clave pública emitido por el certificado raíz o uno intermedio, que representa la identidad de un servidor concreto | ||
| Clave privada del servidor | Utilizar certificado de CommBridge = No | Clave privada asociada al certificado del servidor, utilizada para descifrar los datos cifrados mediante ese certificado |
Nota
Niveles de seguridad:
- Profile 0: sin perfil de seguridad; protocolo ws.
- Profile 1: autenticación HTTP Basic; protocolo ws.
- Profile 2: TLS y autenticación HTTP Basic; protocolo wss.
- Profile 3: TLS con certificado de cliente; protocolo wss.
Añadir grupos
Sección titulada «Añadir grupos»| Parámetro | Condición previa | Descripción | Formato | Ejemplo |
|---|---|---|---|---|
| Nombre del grupo | Nombre definido por el usuario para el grupo | No vacío | Grupo uno | |
| Identificador del punto de recarga | Identificador único asignado a cada punto de recarga para identificarlo y gestionarlo en el servidor | 1 | ||
| Clave de autenticación | Nivel de seguridad 1/2 | Credencial necesaria para la autenticación HTTP Basic |
Añadir datos
Sección titulada «Añadir datos»| Parámetro | Descripción | Formato | Ejemplo |
|---|---|---|---|
| Nombre de variable del conector | Nombre de variable del conector de recarga, completado automáticamente; no se puede añadir manualmente | No vacío; no puede empezar por un dígito ni un guion bajo ni contener espacios | type |
| Modo de lectura/escritura | Admite ro (solo lectura), rw (lectura y escritura) y wo (solo escritura) | ro, rw, wo | ro |
| Cálculo | Fórmula definida por el usuario a partir de los alias de datos | Sin restricciones |