
OCPP-Managementsystem
Derzeit wird OCPP-Version 1.6J unterstützt.
1. Knoten erstellen
Abschnitt betitelt „1. Knoten erstellen“(1) Öffnen Sie auf der CommBridge-Seite den Bereich „Digitaler Zwilling“ und wechseln Sie links zu „Gerätevernetzung“.
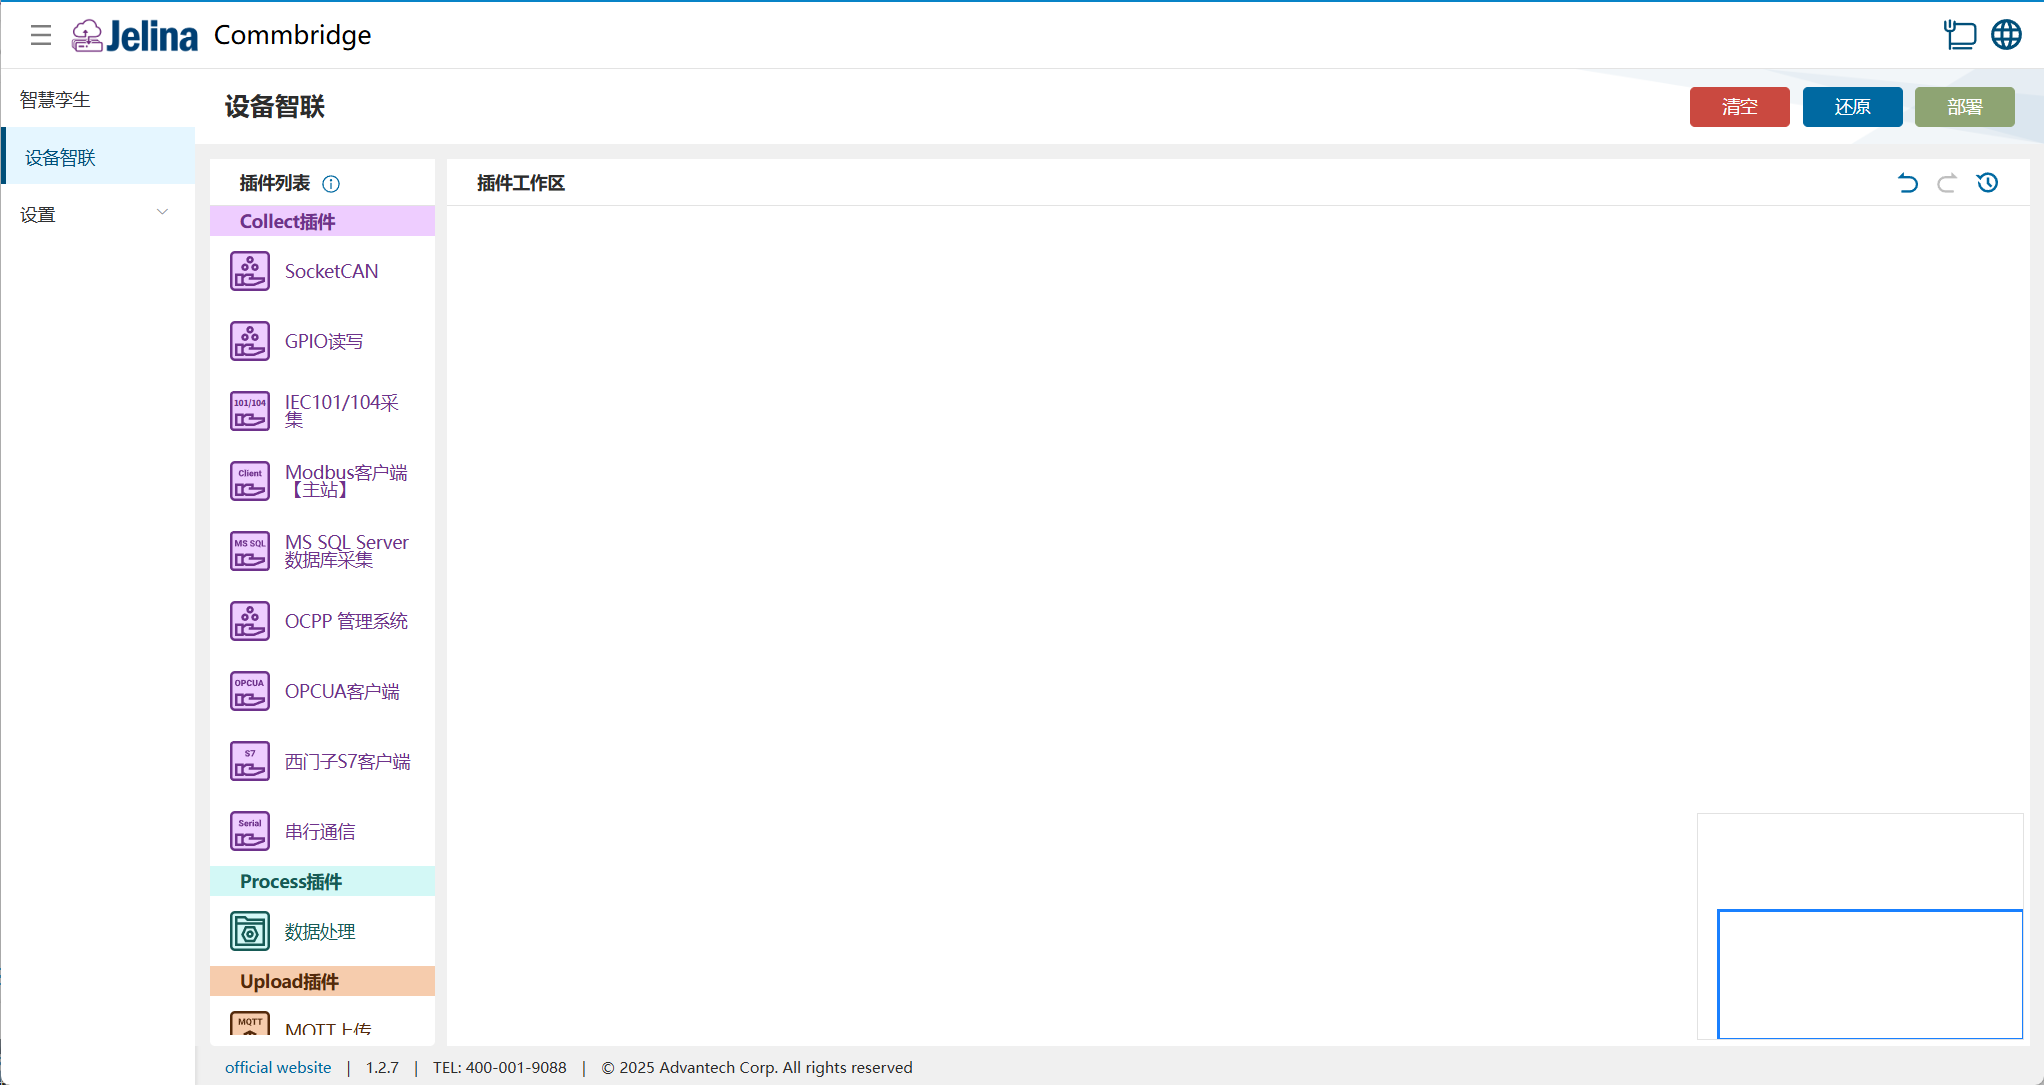
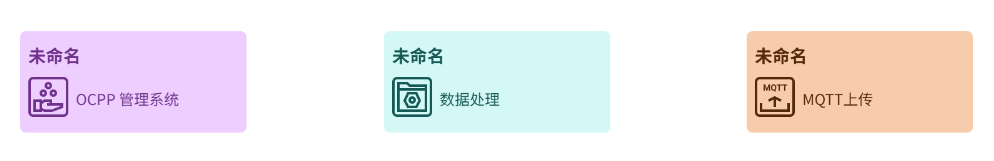
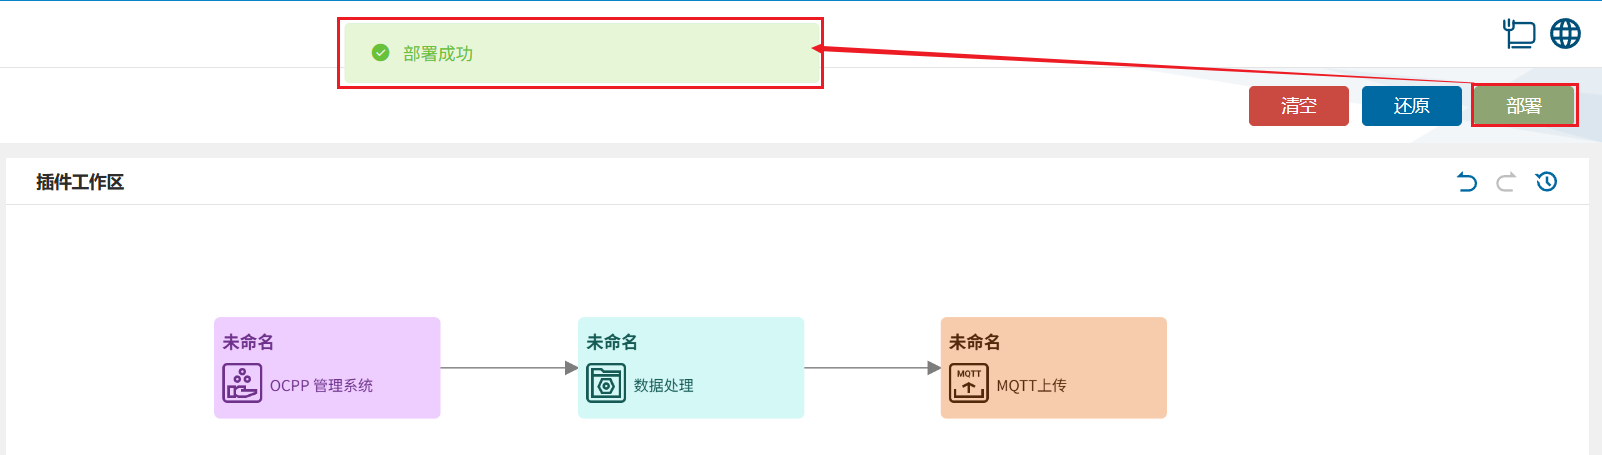
(2) Ziehen Sie nacheinander die Plugins OCPP-Managementsystem, Datenverarbeitung und MQTT-Upload in den Plugin-Arbeitsbereich, um drei Knoten anzulegen.
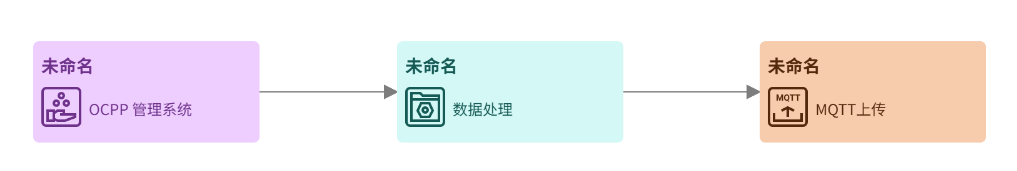
(3) Verbinden Sie die drei Knoten in dieser Reihenfolge: OCPP-Managementsystem → Datenverarbeitung → MQTT-Upload.
2. Schema erstellen
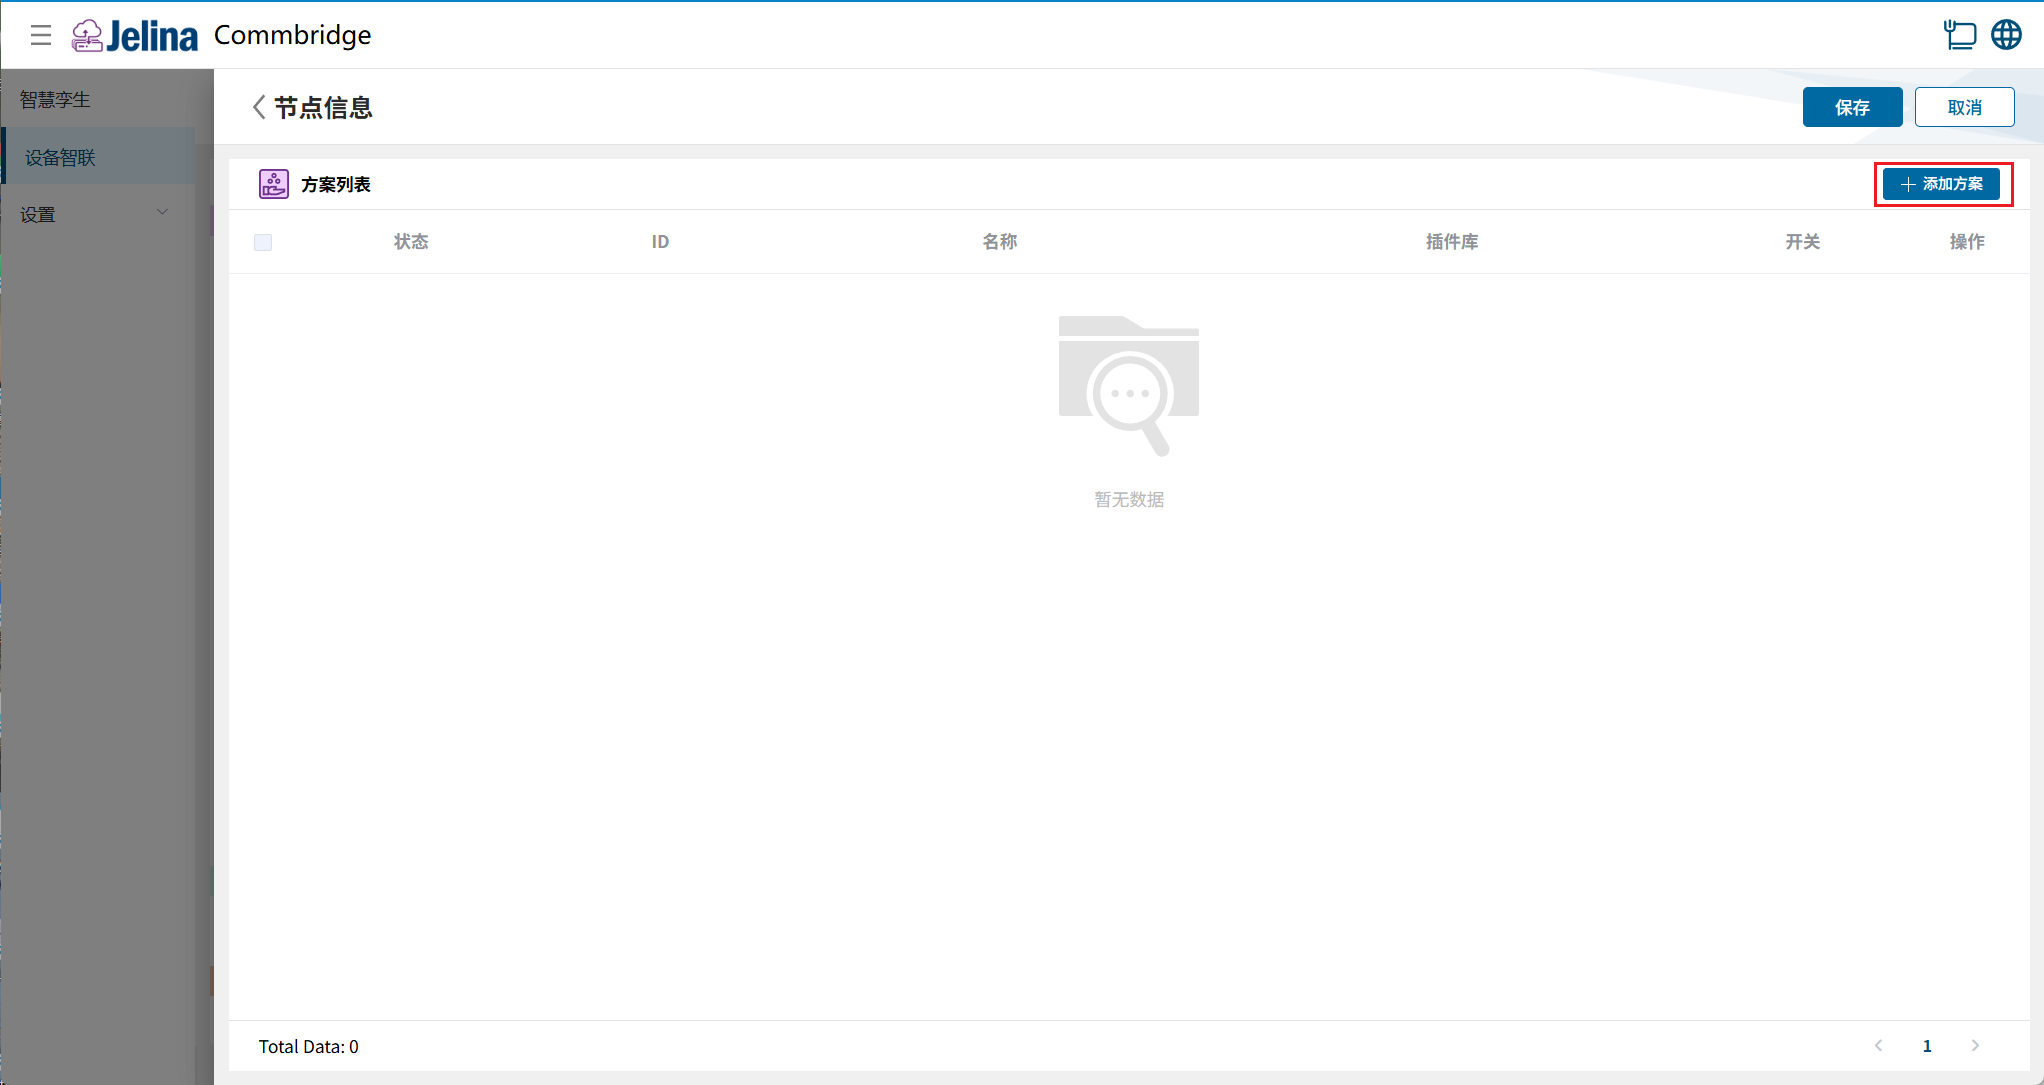
Abschnitt betitelt „2. Schema erstellen“(1) Doppelklicken Sie auf OCPP-Managementsystem und klicken Sie auf Schema hinzufügen.
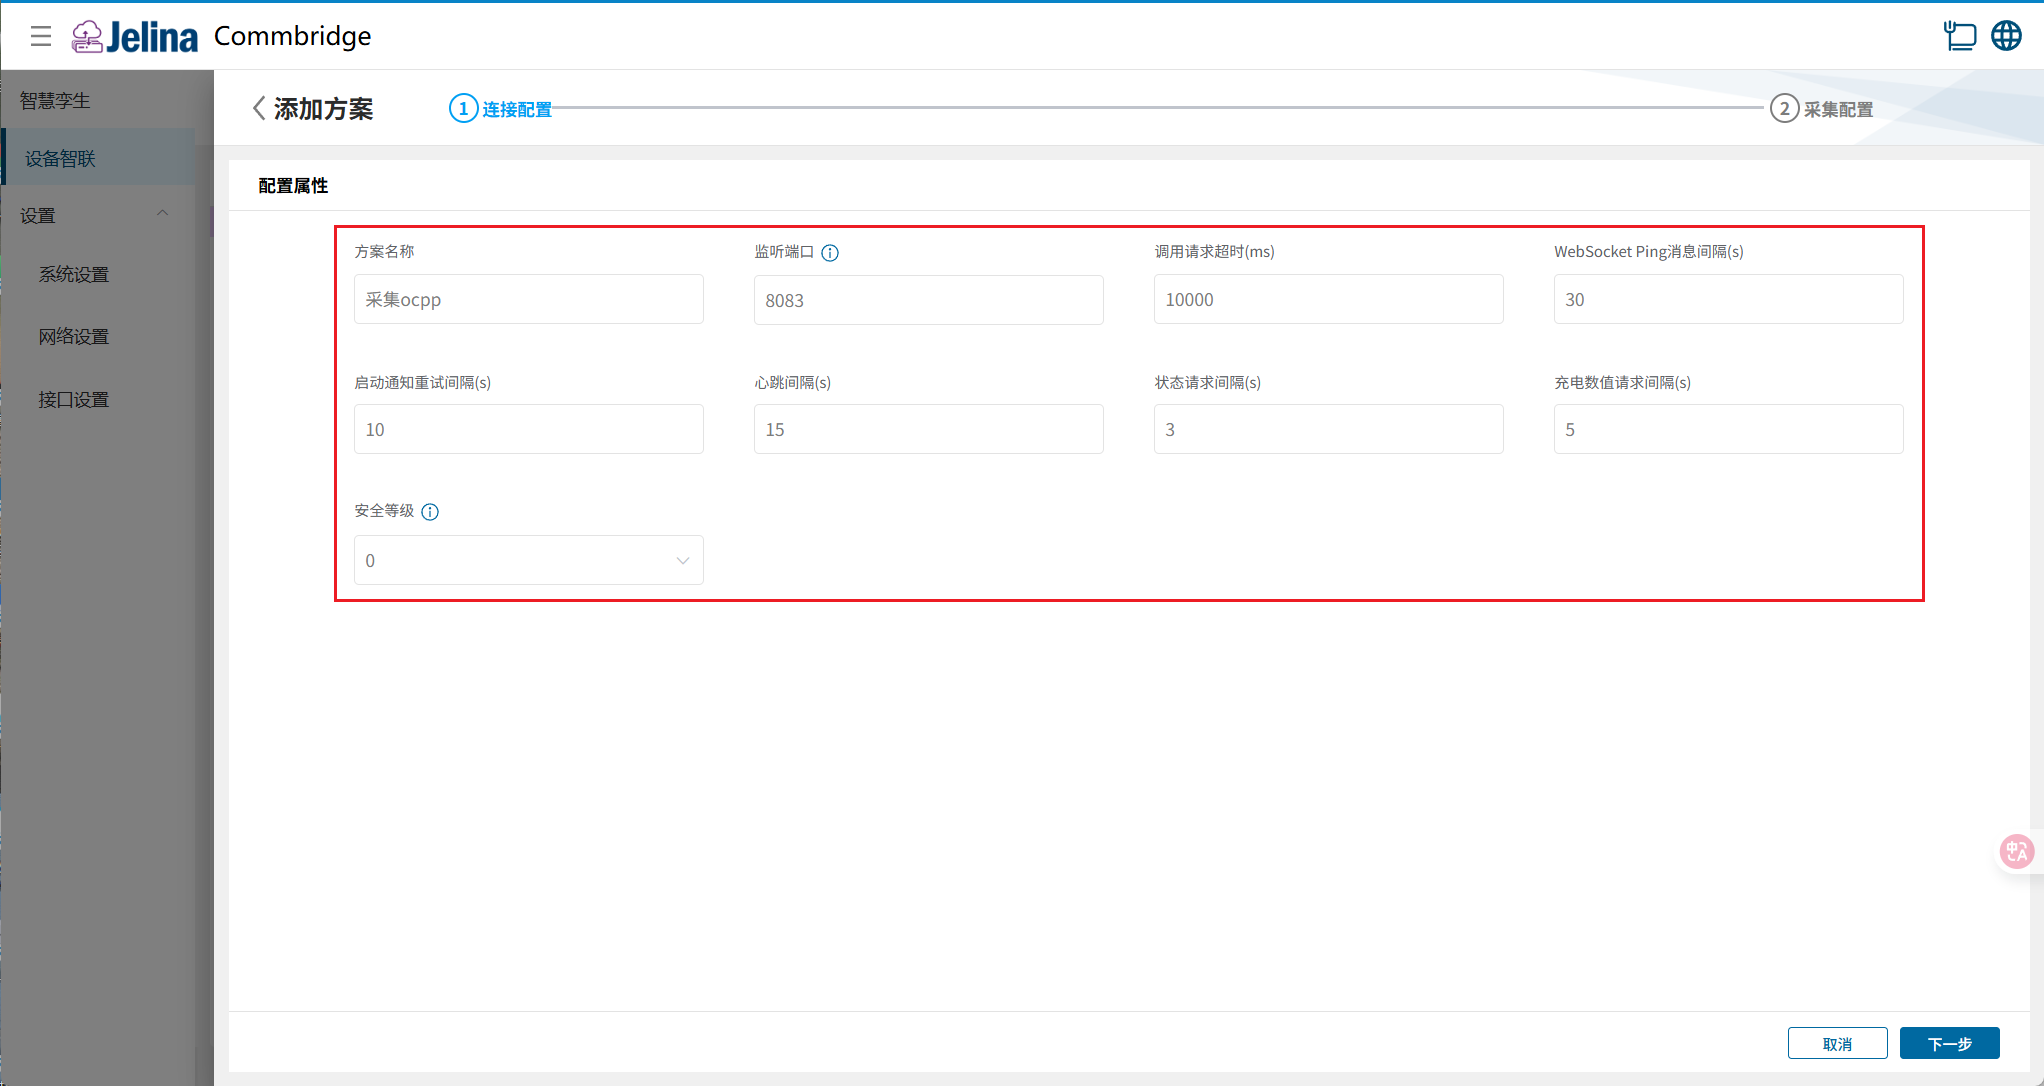
(2) Geben Sie die Verbindungseinstellungen ein und klicken Sie auf „Weiter“.
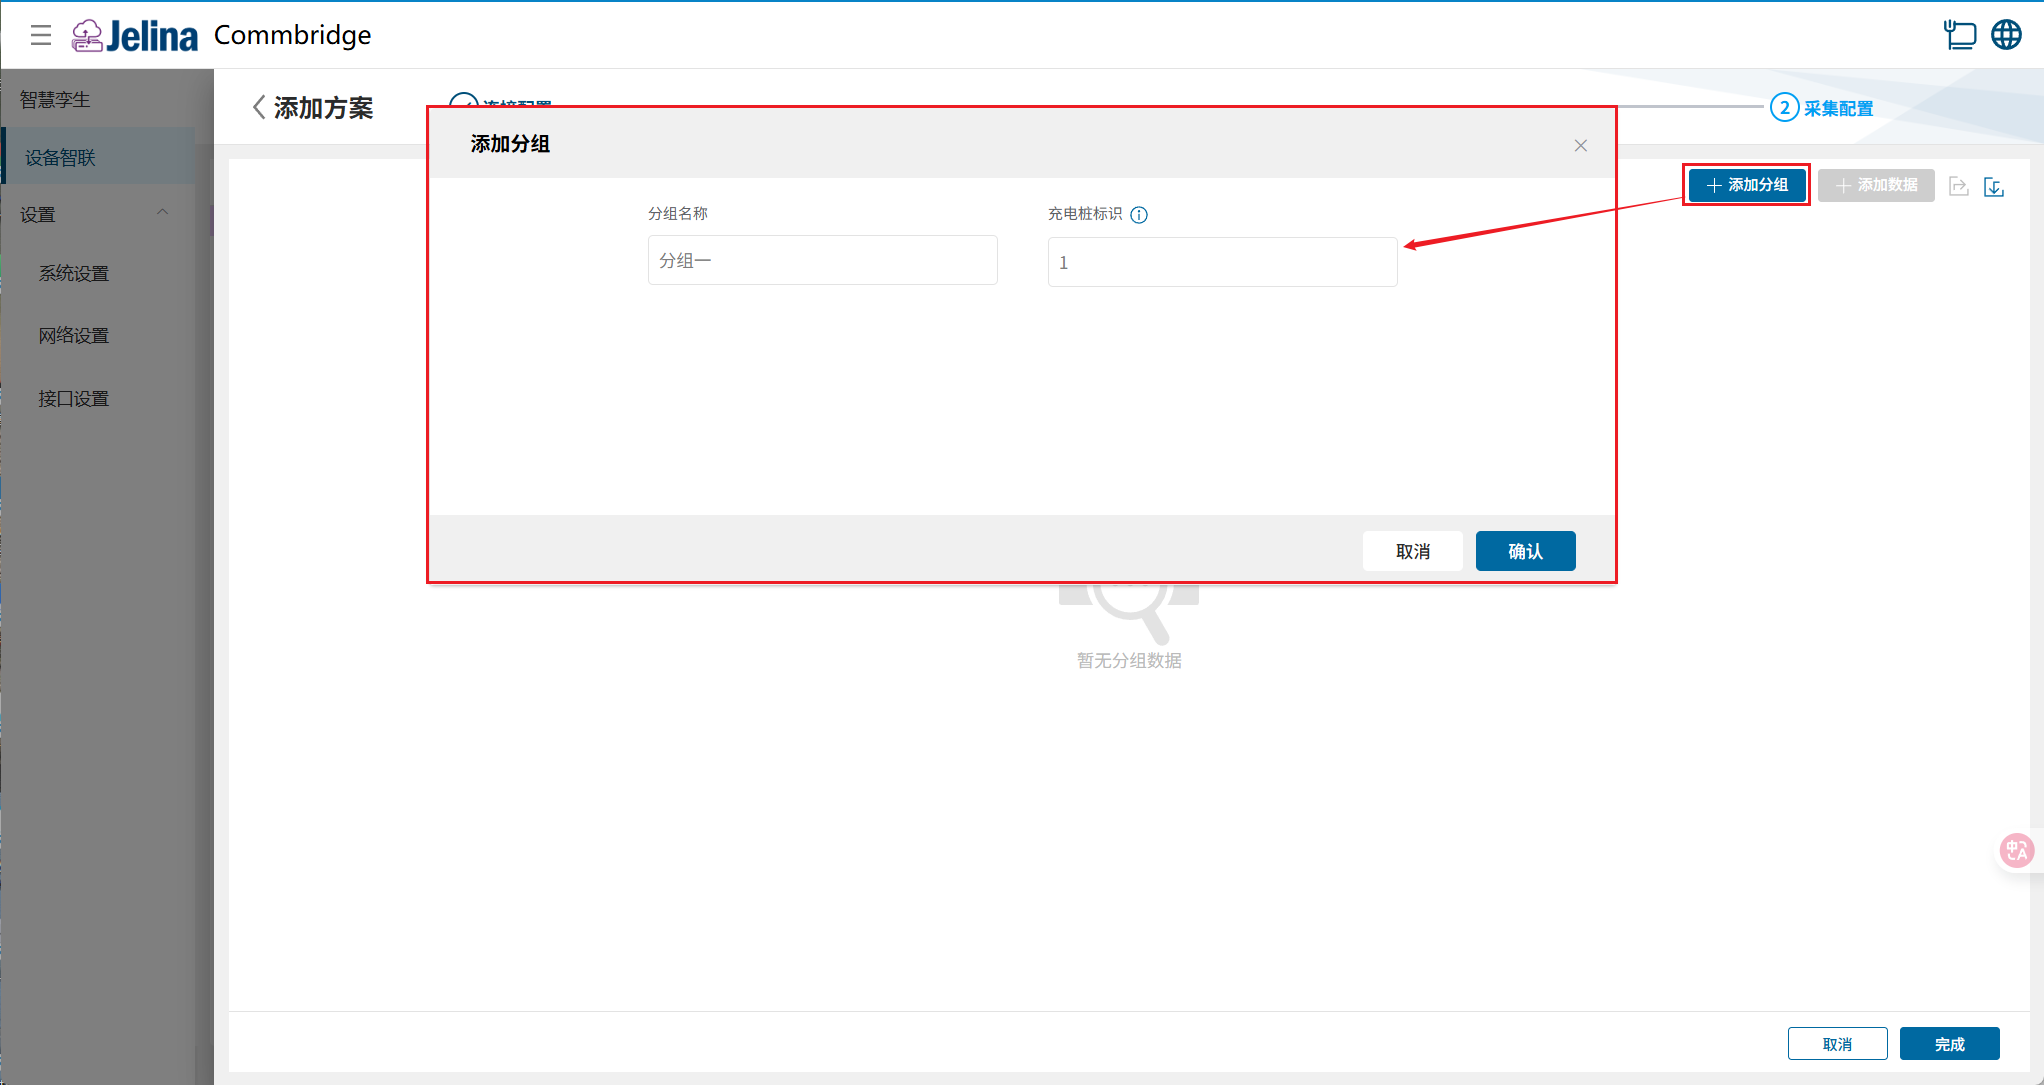
(3) Klicken Sie auf Gruppe hinzufügen, geben Sie die Gruppeninformationen ein und klicken Sie auf Bestätigen.
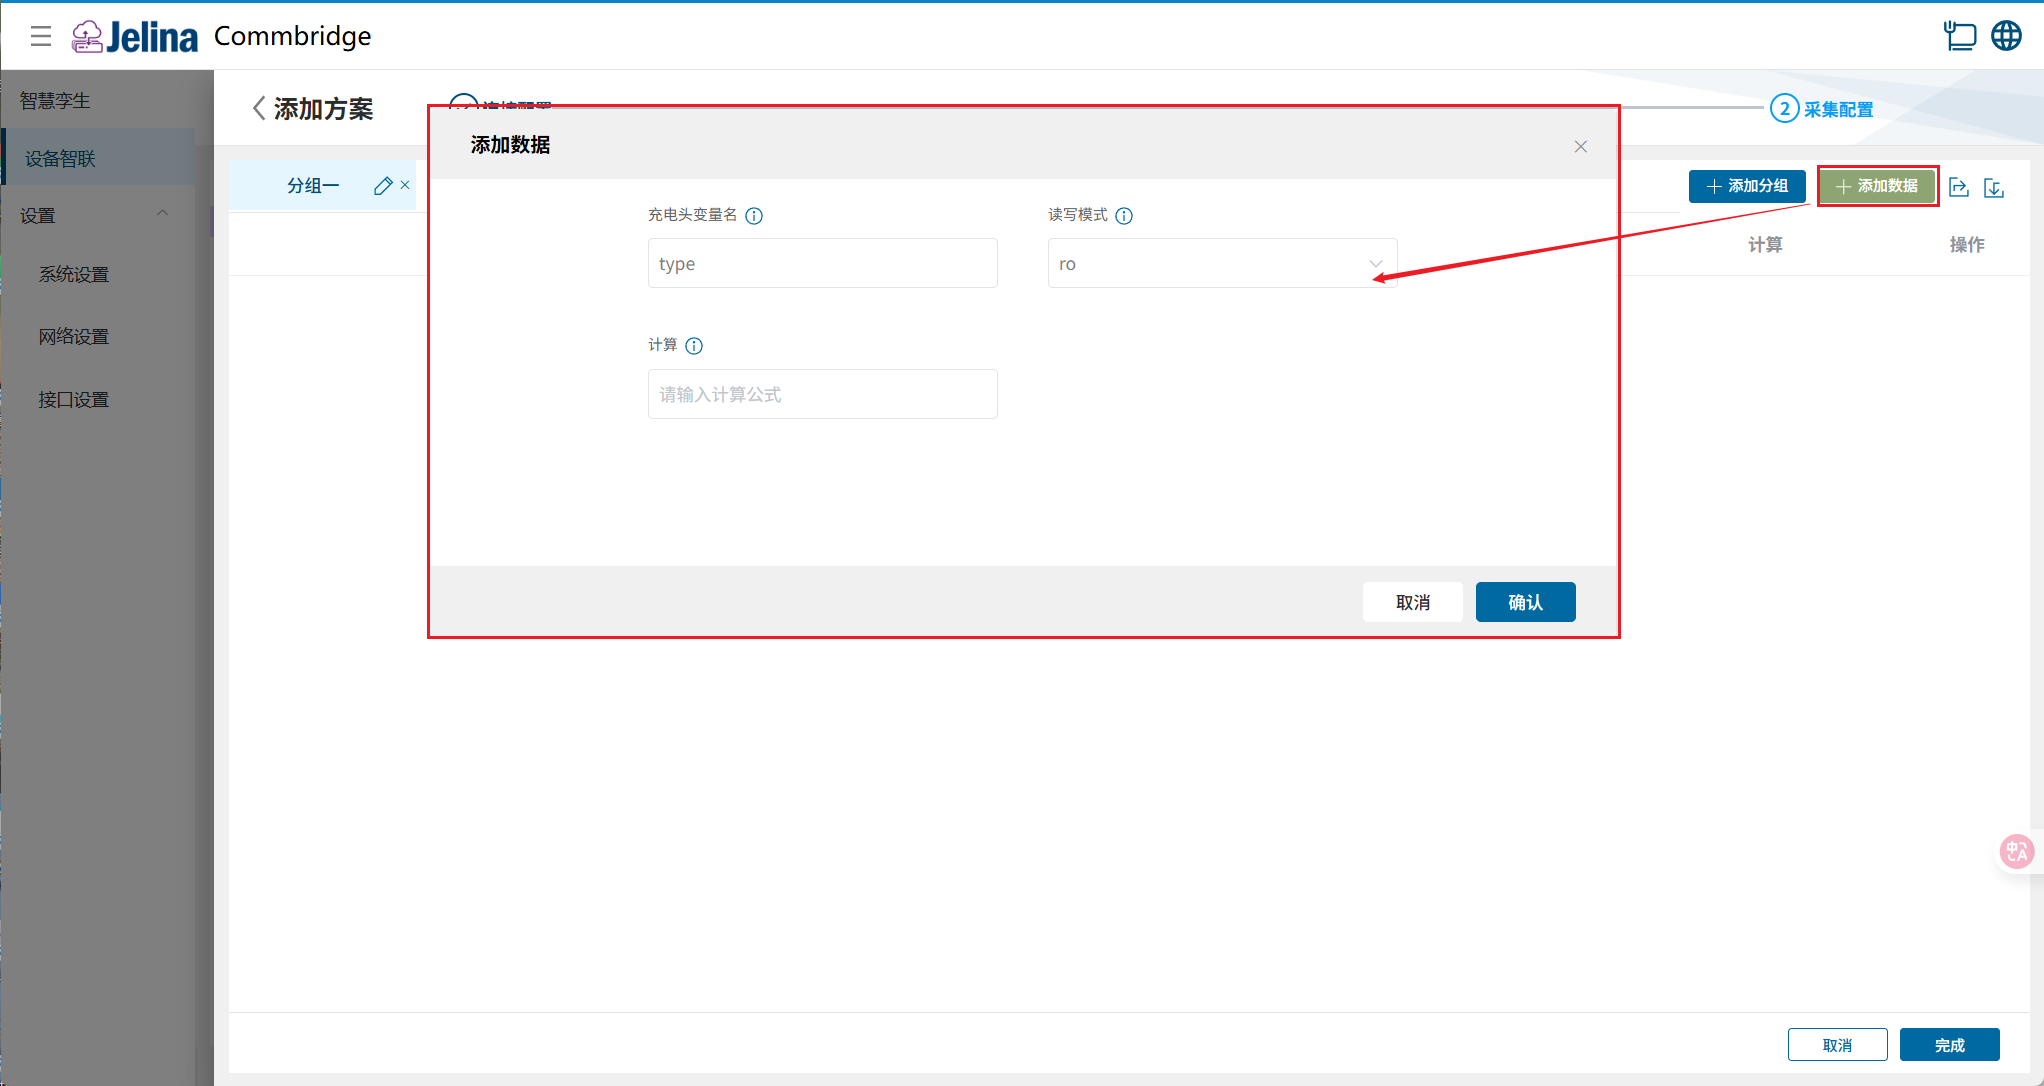
(4) Klicken Sie auf Daten hinzufügen, geben Sie die Datenpunktinformationen ein und klicken Sie auf Bestätigen.
(5) Klicken Sie auf Fertigstellen, um das Erfassungsschema anzulegen.
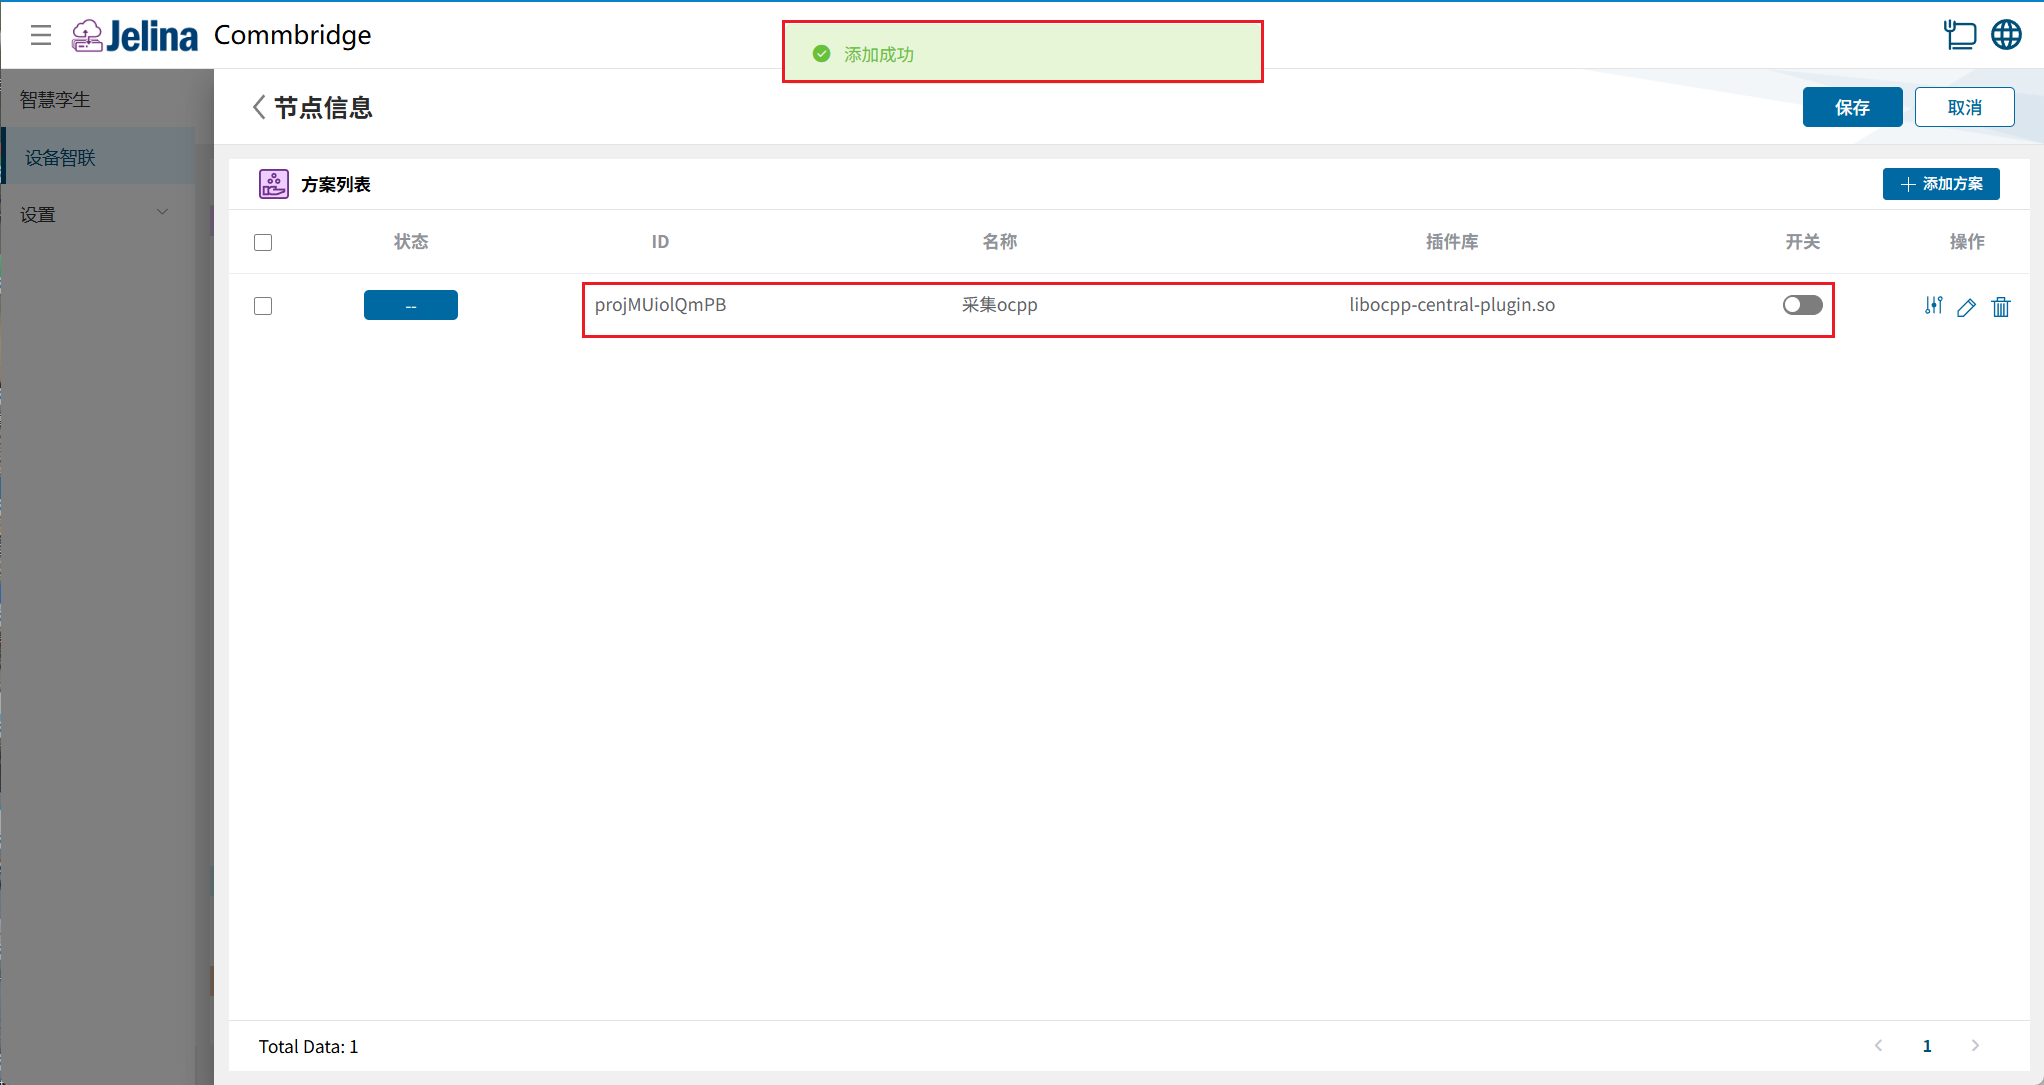
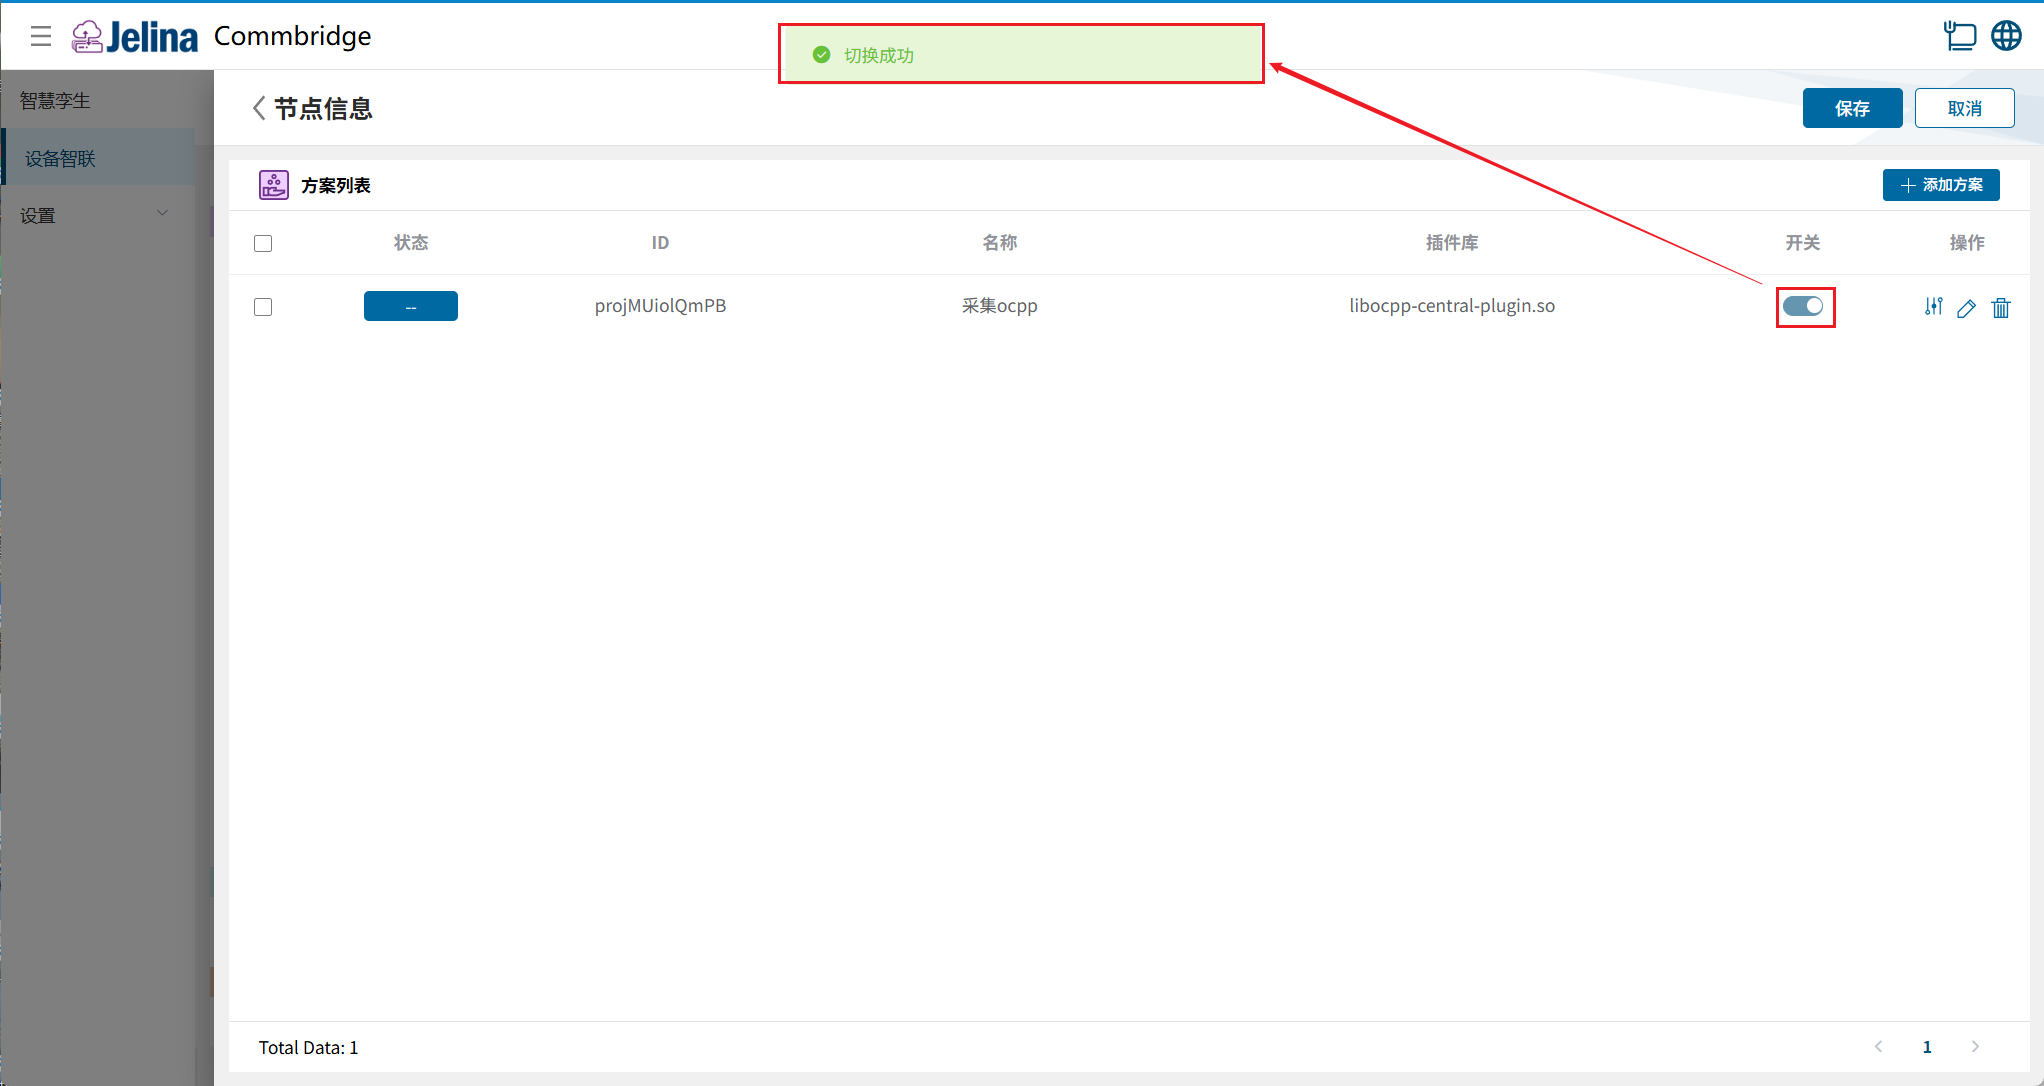
(6) Aktivieren Sie das Schema über den Schalter und klicken Sie auf Speichern.
3. Ergebnisse anzeigen
Abschnitt betitelt „3. Ergebnisse anzeigen“(1) Klicken Sie im Bereich „Gerätevernetzung“ auf „Bereitstellen“, um die Bereitstellung abzuschließen.
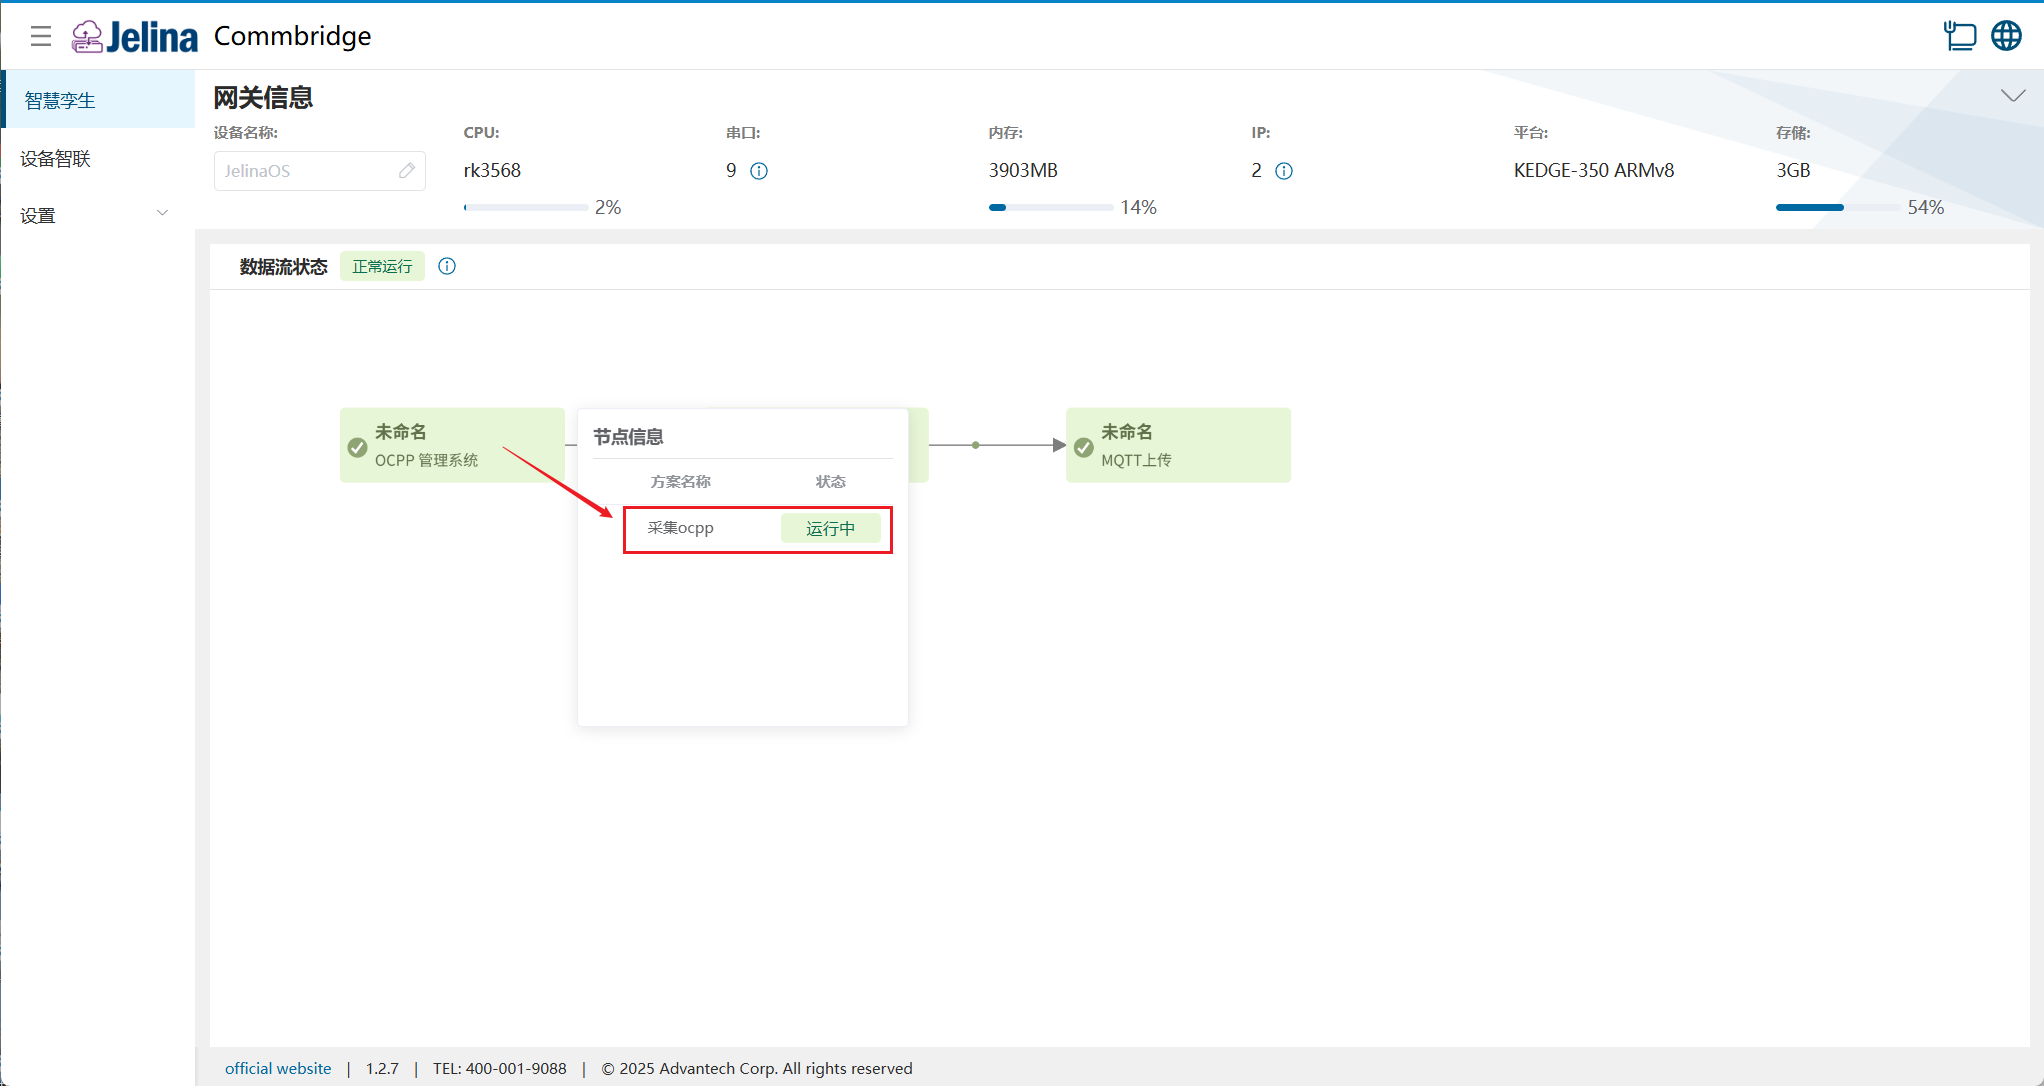
(2) Wechseln Sie zu Digitaler Zwilling und bewegen Sie den Mauszeiger auf den Knoten OCPP-Managementsystem. Die Knoteninformationen werden eingeblendet.
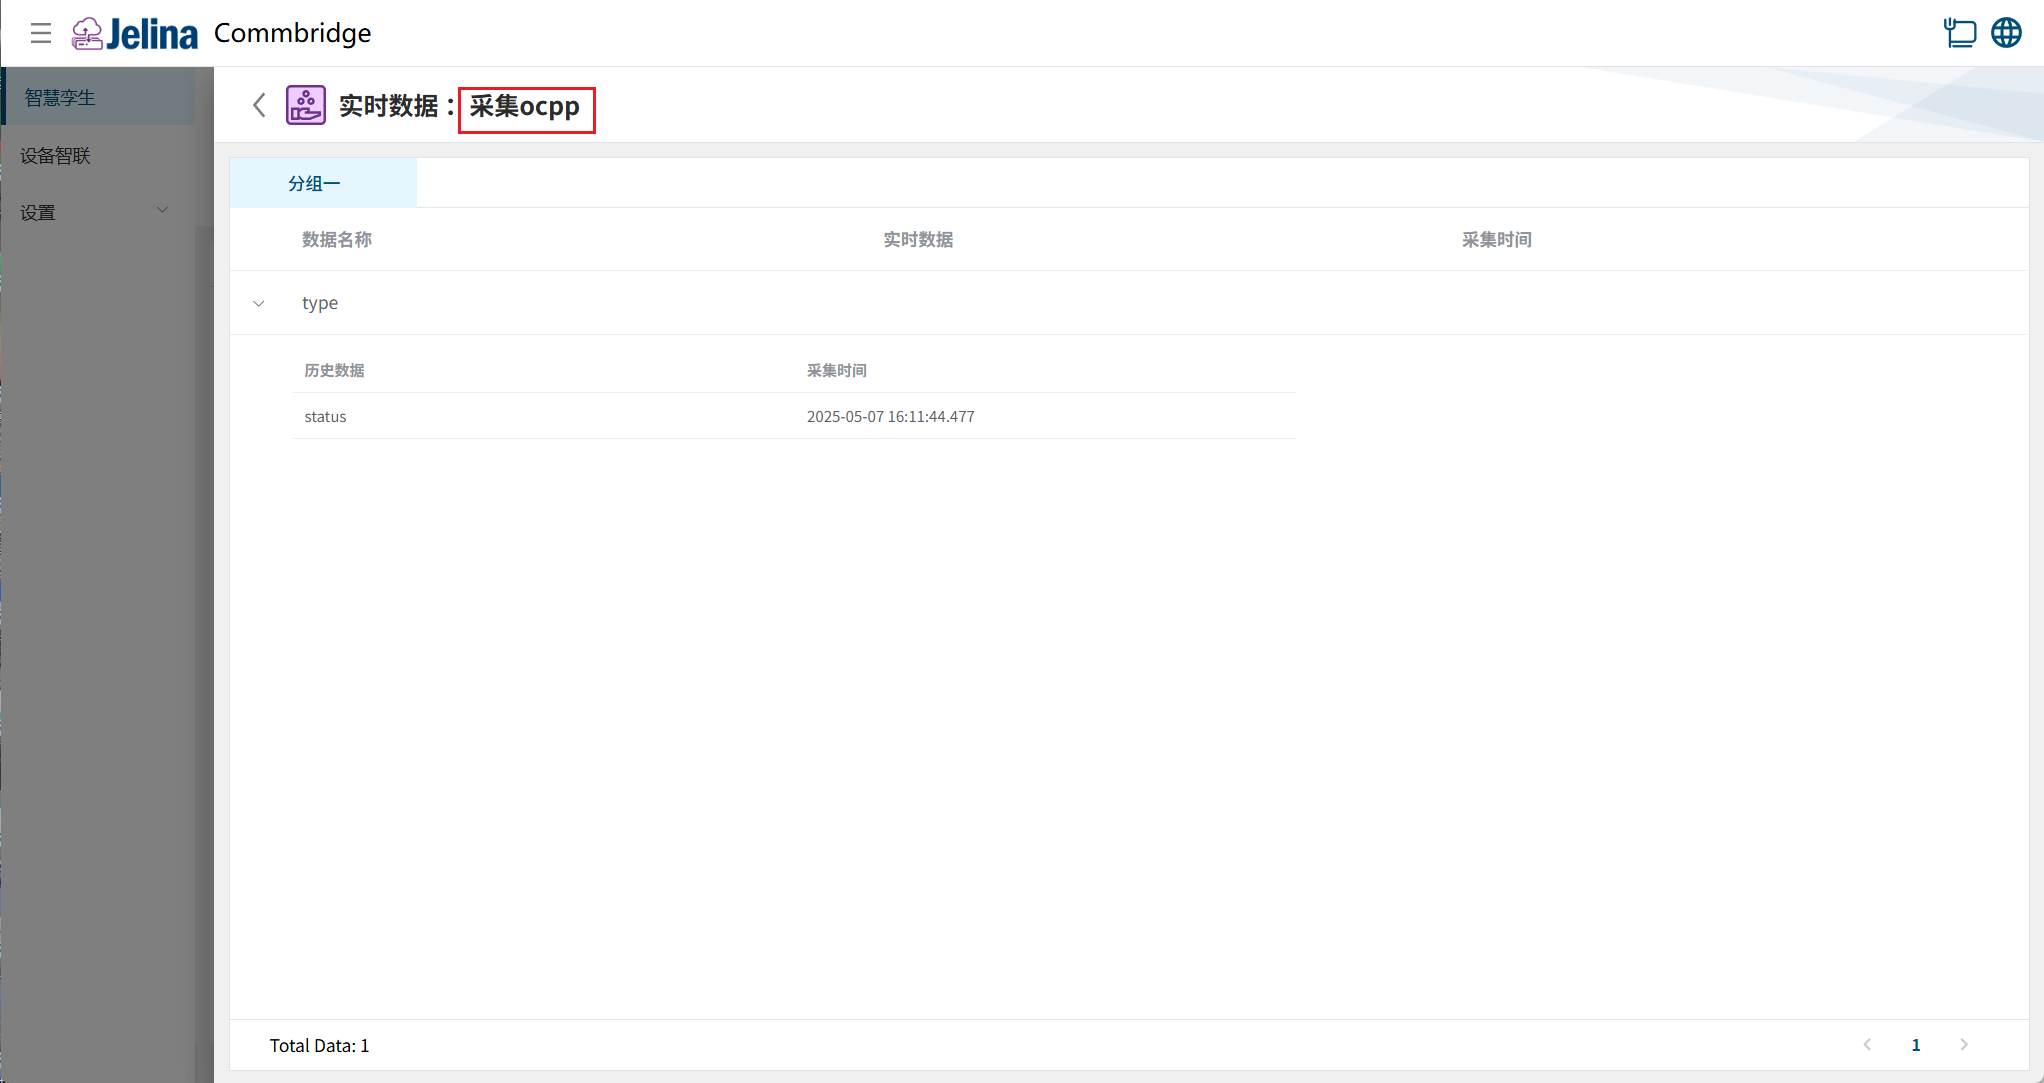
(3) Klicken Sie auf das Schema, um Echtzeit- und historische Daten der Datenpunkte seiner Gruppen anzuzeigen.
Erfassung (vor der Verarbeitung):
4. Konfiguration im Detail
Abschnitt betitelt „4. Konfiguration im Detail“Verbindungseinstellungen
Abschnitt betitelt „Verbindungseinstellungen“| Name | Voraussetzung | Beschreibung | Format | Beispiel |
|---|---|---|---|---|
| Schemaname | Benutzerdefinierter Name des Schemas | Darf nicht leer sein | OCPP-Erfassung | |
| Empfangsport | Port, über den der OCPP-Server WebSocket-Verbindungsanfragen von Ladestationen annimmt | Natürliche Zahl, Bereich: (0,2147483647] | 8083 | |
| Anfragezeitüberschreitung (ms) | Maximale Wartezeit des Servers auf die Antwort einer Ladestation. Nach Ablauf gilt die Anfrage als fehlgeschlagen. | Natürliche Zahl, Bereich: (0,2147483647] | 10000 | |
| WebSocket-Ping-Intervall (s) | Intervall, in dem der Server Ping-Nachrichten an Ladestationen sendet, um die Verbindung aktiv zu halten | Natürliche Zahl, Bereich: (0,2147483647] | 30 | |
| Wiederholungsintervall der Startmeldung (s) | Wartezeit vor einem erneuten Versuch, wenn beim ersten Verbindungsaufbau das Senden der BootNotification fehlschlägt | Natürliche Zahl, Bereich: (0,2147483647] | 10 | |
| Heartbeat-Intervall (s) | Intervall für regelmäßige Heartbeat-Nachrichten zwischen Ladestation und Server zur Prüfung der Verbindung | Natürliche Zahl, Bereich: (0,2147483647] | 15 | |
| Statusabfrageintervall (s) | Intervall, in dem die Ladestation aktuelle Statusinformationen vom Server abfragt | Natürliche Zahl, Bereich: (0,2147483647] | 3 | |
| Abfrageintervall für Ladewerte (s) | Intervall, in dem die Ladestation laderelevante Daten wie Strom, Spannung und Leistung an den OCPP-Server sendet | Natürliche Zahl, Bereich: (0,2147483647] | 5 | |
| Sicherheitsprofil | Sicherheitsprofile 0–3; siehe Erläuterung unten | 0, 1, 2, 3; Dropdown-Auswahl | 0 | |
| CommBridge-Zertifikat verwenden | Sicherheitsprofil 2/3 | Legt fest, ob das mit CommBridge gelieferte Zertifikat verwendet wird | No, Yes; Dropdown-Auswahl | |
| Stammzertifikat | CommBridge-Zertifikat verwenden = No | Von einer Zertifizierungsstelle (CA) ausgestelltes Zertifikat mit öffentlichem Schlüssel zur Überprüfung anderer Zertifikate | ||
| Privater Schlüssel des Stammzertifikats | CommBridge-Zertifikat verwenden = No | Zum Stammzertifikat gehörender privater Schlüssel, den ausschließlich die Zertifizierungsstelle besitzt; dient zum Signieren anderer Zertifikate | ||
| Serverzertifikat | CommBridge-Zertifikat verwenden = No | Über ein Stamm- oder Zwischenzertifikat ausgestelltes Zertifikat mit öffentlichem Schlüssel, das einen bestimmten Server identifiziert | ||
| Privater Serverschlüssel | CommBridge-Zertifikat verwenden = No | Zum Serverzertifikat gehörender privater Schlüssel zur Entschlüsselung der mit diesem Zertifikat verschlüsselten Daten |
Hinweis
Sicherheitsprofile
- Profile 0: kein Sicherheitsprofil, ws-Protokoll
- Profile 1: HTTP-Basisauthentifizierung, ws-Protokoll
- Profile 2: TLS und HTTP-Basisauthentifizierung, wss-Protokoll
- Profile 3: TLS mit Clientzertifikaten, wss-Protokoll
Gruppe hinzufügen
Abschnitt betitelt „Gruppe hinzufügen“| Parameter | Voraussetzung | Beschreibung | Format | Beispiel |
|---|---|---|---|---|
| Gruppenname | Benutzerdefinierter Name der Gruppe | Darf nicht leer sein | Gruppe eins | |
| Ladestationskennung | Eindeutige Kennung jeder Ladestation zur Verwaltung und Identifizierung auf dem Server | 1 | ||
| Authentifizierungsschlüssel | Sicherheitsprofil 1/2 | Zugangsdaten für die HTTP-Basisauthentifizierung |
Daten hinzufügen
Abschnitt betitelt „Daten hinzufügen“| Parameter | Beschreibung | Format | Beispiel |
|---|---|---|---|
| Variablenname des Ladeanschlusses | Automatisch eingetragener Variablenname des Ladeanschlusses; kann nicht manuell hinzugefügt werden | Darf nicht leer sein, nicht mit einer Ziffer oder einem Unterstrich beginnen und keine Leerzeichen enthalten | type |
| Lese-/Schreibmodus | Unterstützt ro (nur lesen), rw (lesen und schreiben) und wo (nur schreiben) | ro, rw, wo | ro |
| Berechnung | Benutzerdefinierte Formel auf Grundlage der Datenaliase | Keine Einschränkung |