
Système de gestion OCPP
La version OCPP actuellement prise en charge est 1.6J.
1. Créer les nœuds
Section intitulée « 1. Créer les nœuds »(1) Dans « Jumeau intelligent », passez à « Connectivité des équipements ».
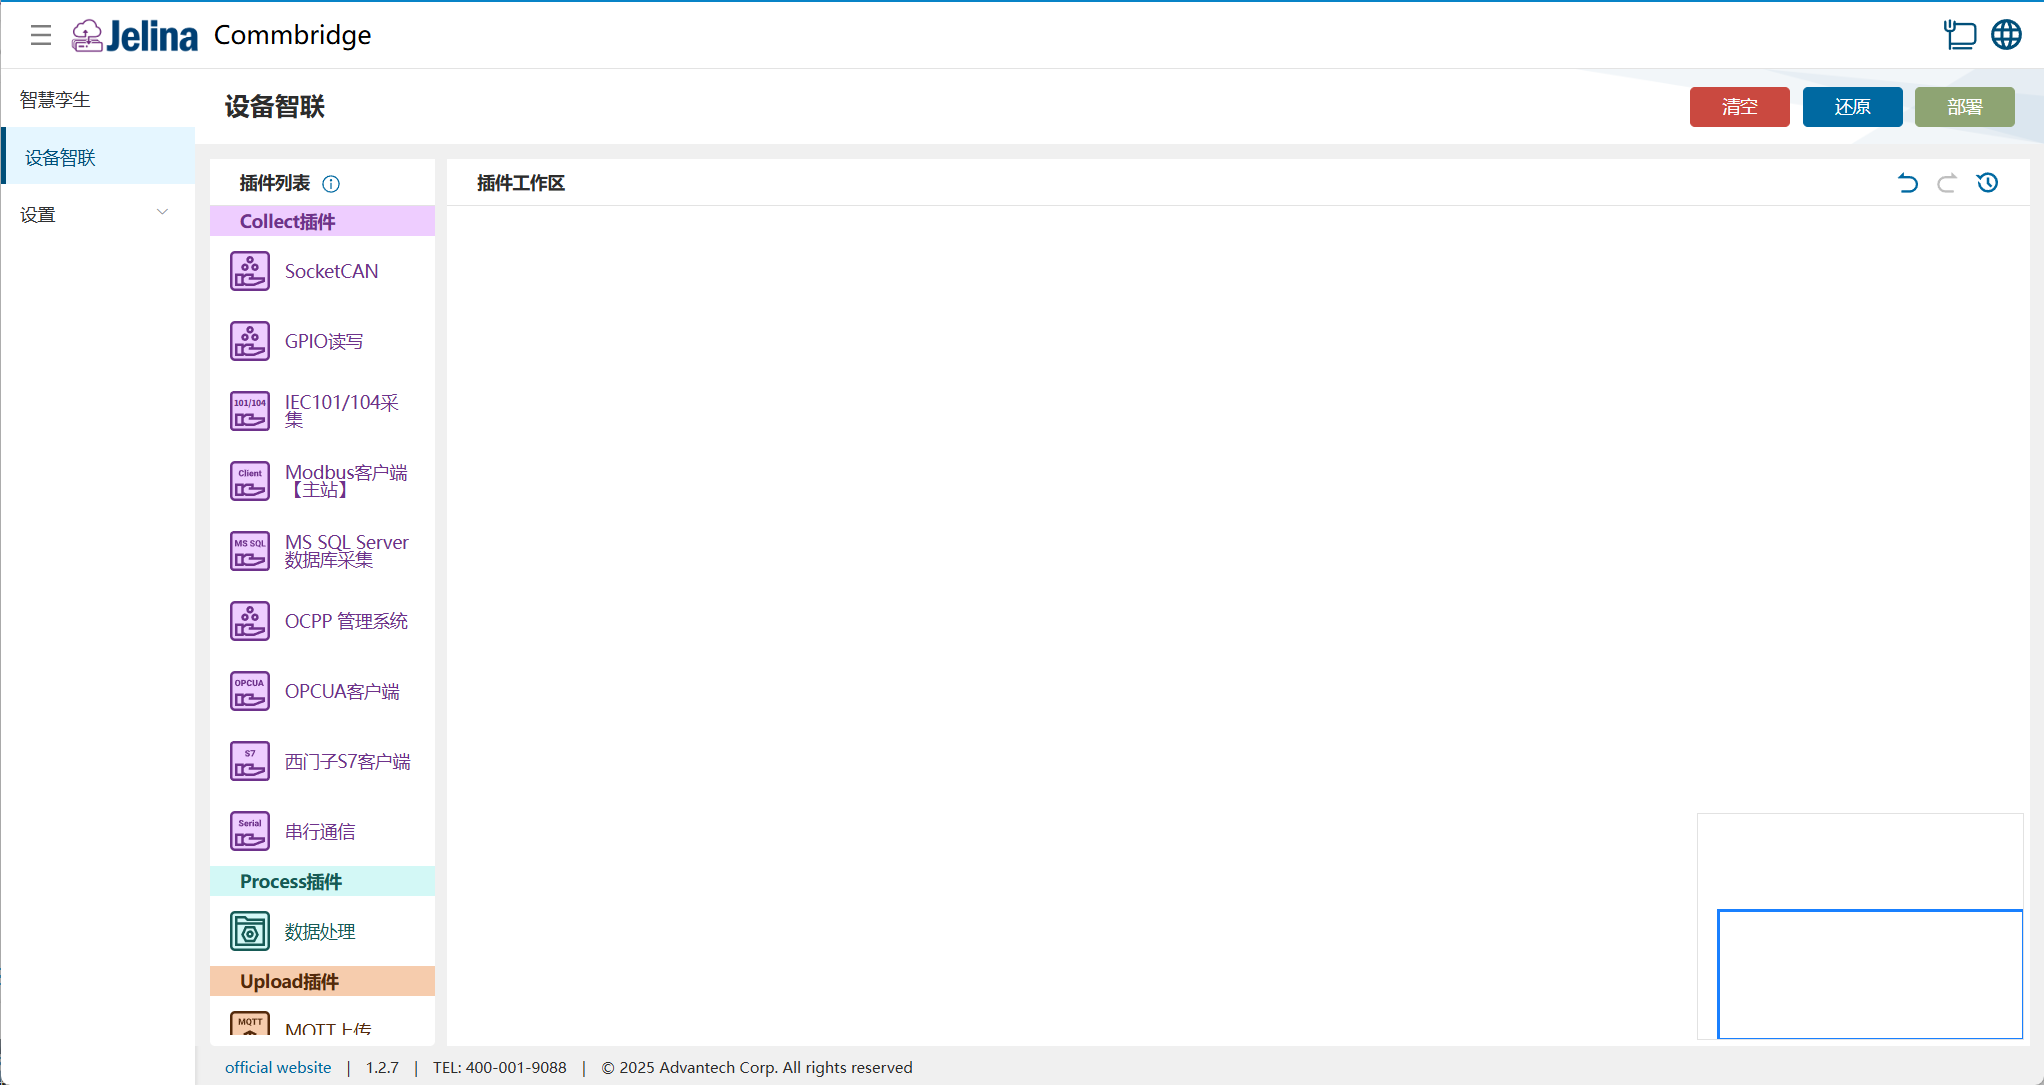
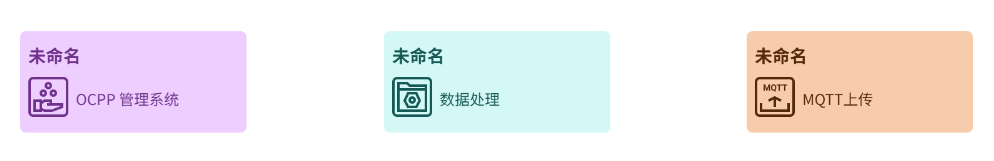
(2) Faites glisser successivement les plugins Système de gestion OCPP, Traitement des données et Transfert MQTT dans l’espace de travail pour créer trois nœuds.
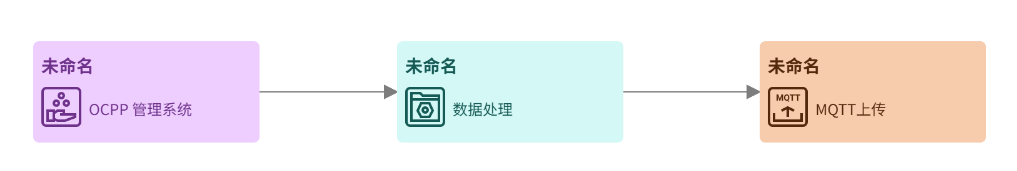
(3) Reliez les trois nœuds dans cet ordre : Système de gestion OCPP → Traitement des données → Transfert MQTT.
2. Créer un plan
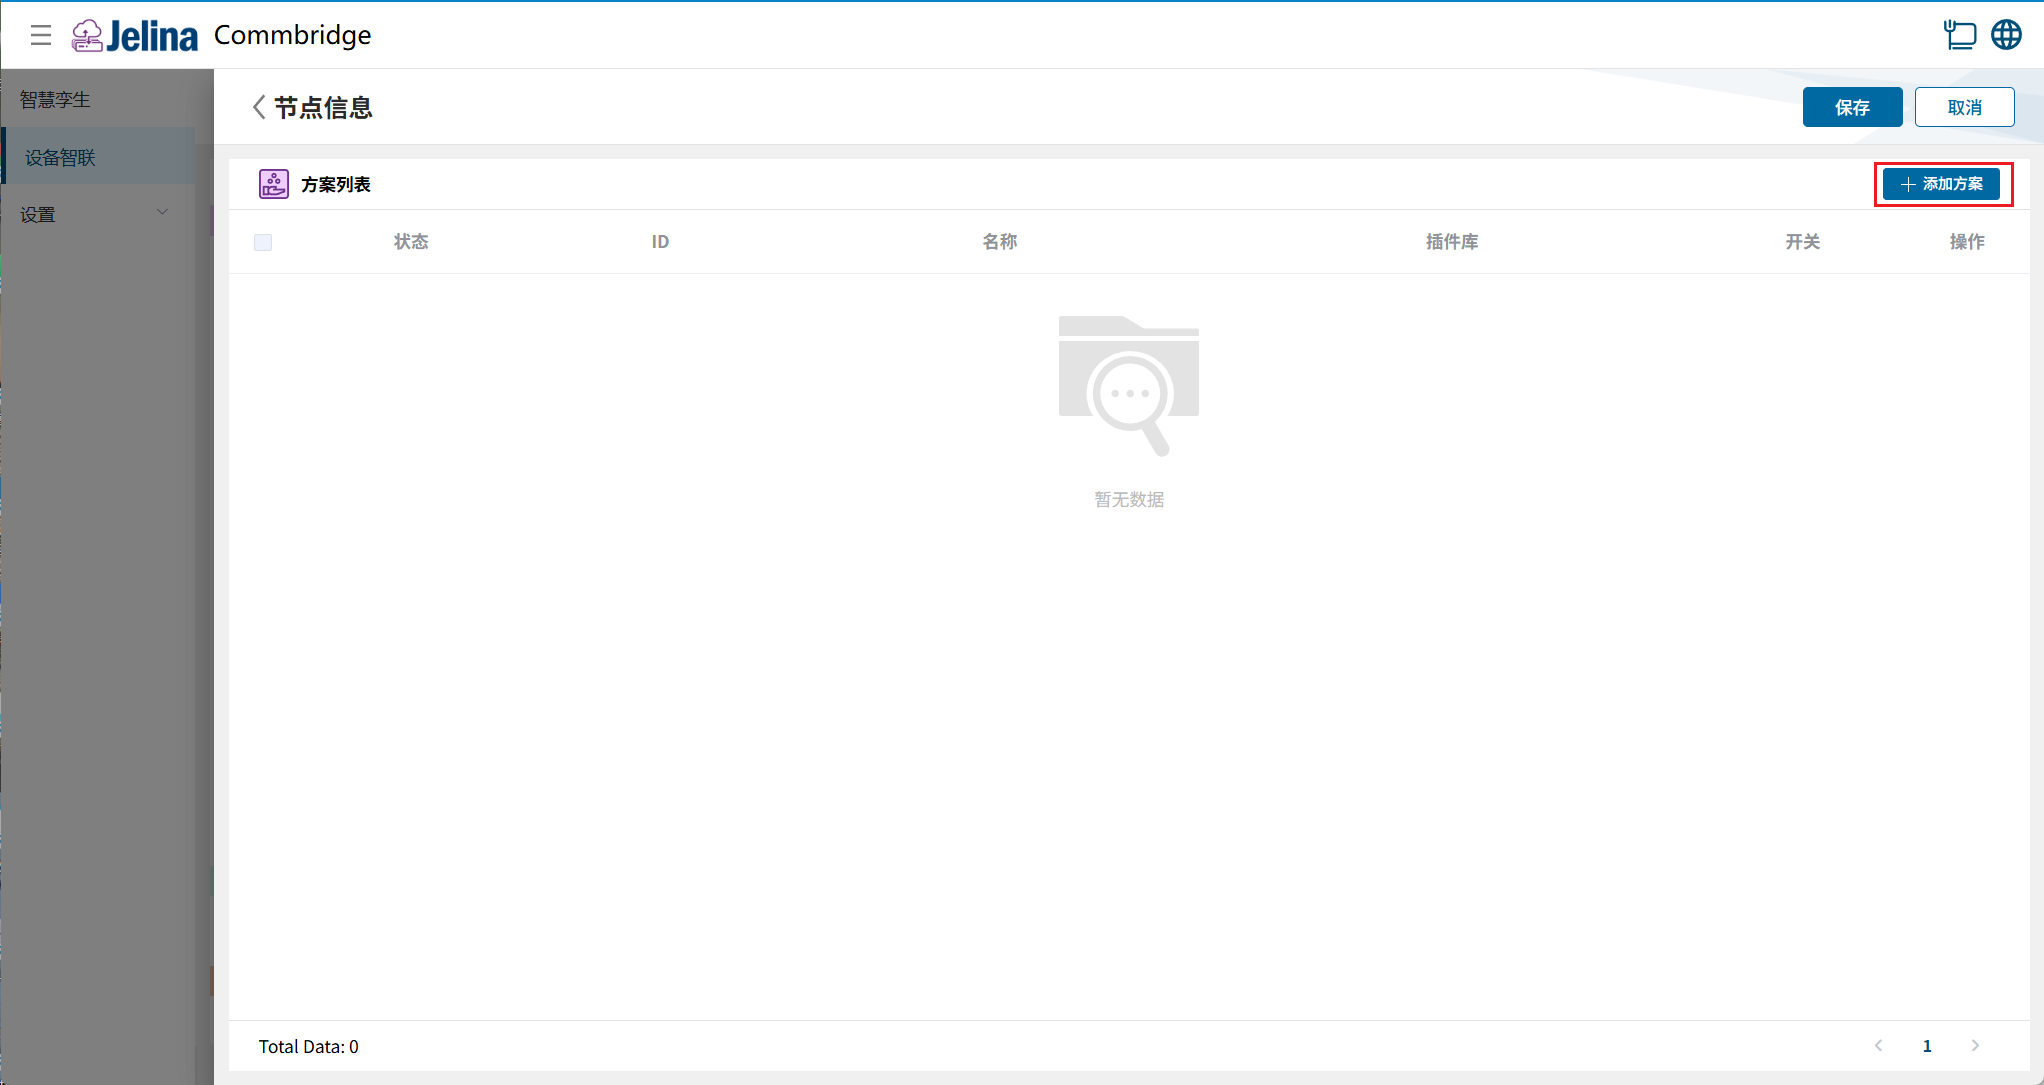
Section intitulée « 2. Créer un plan »(1) Double-cliquez sur Système de gestion OCPP, puis cliquez sur [Ajouter un plan].
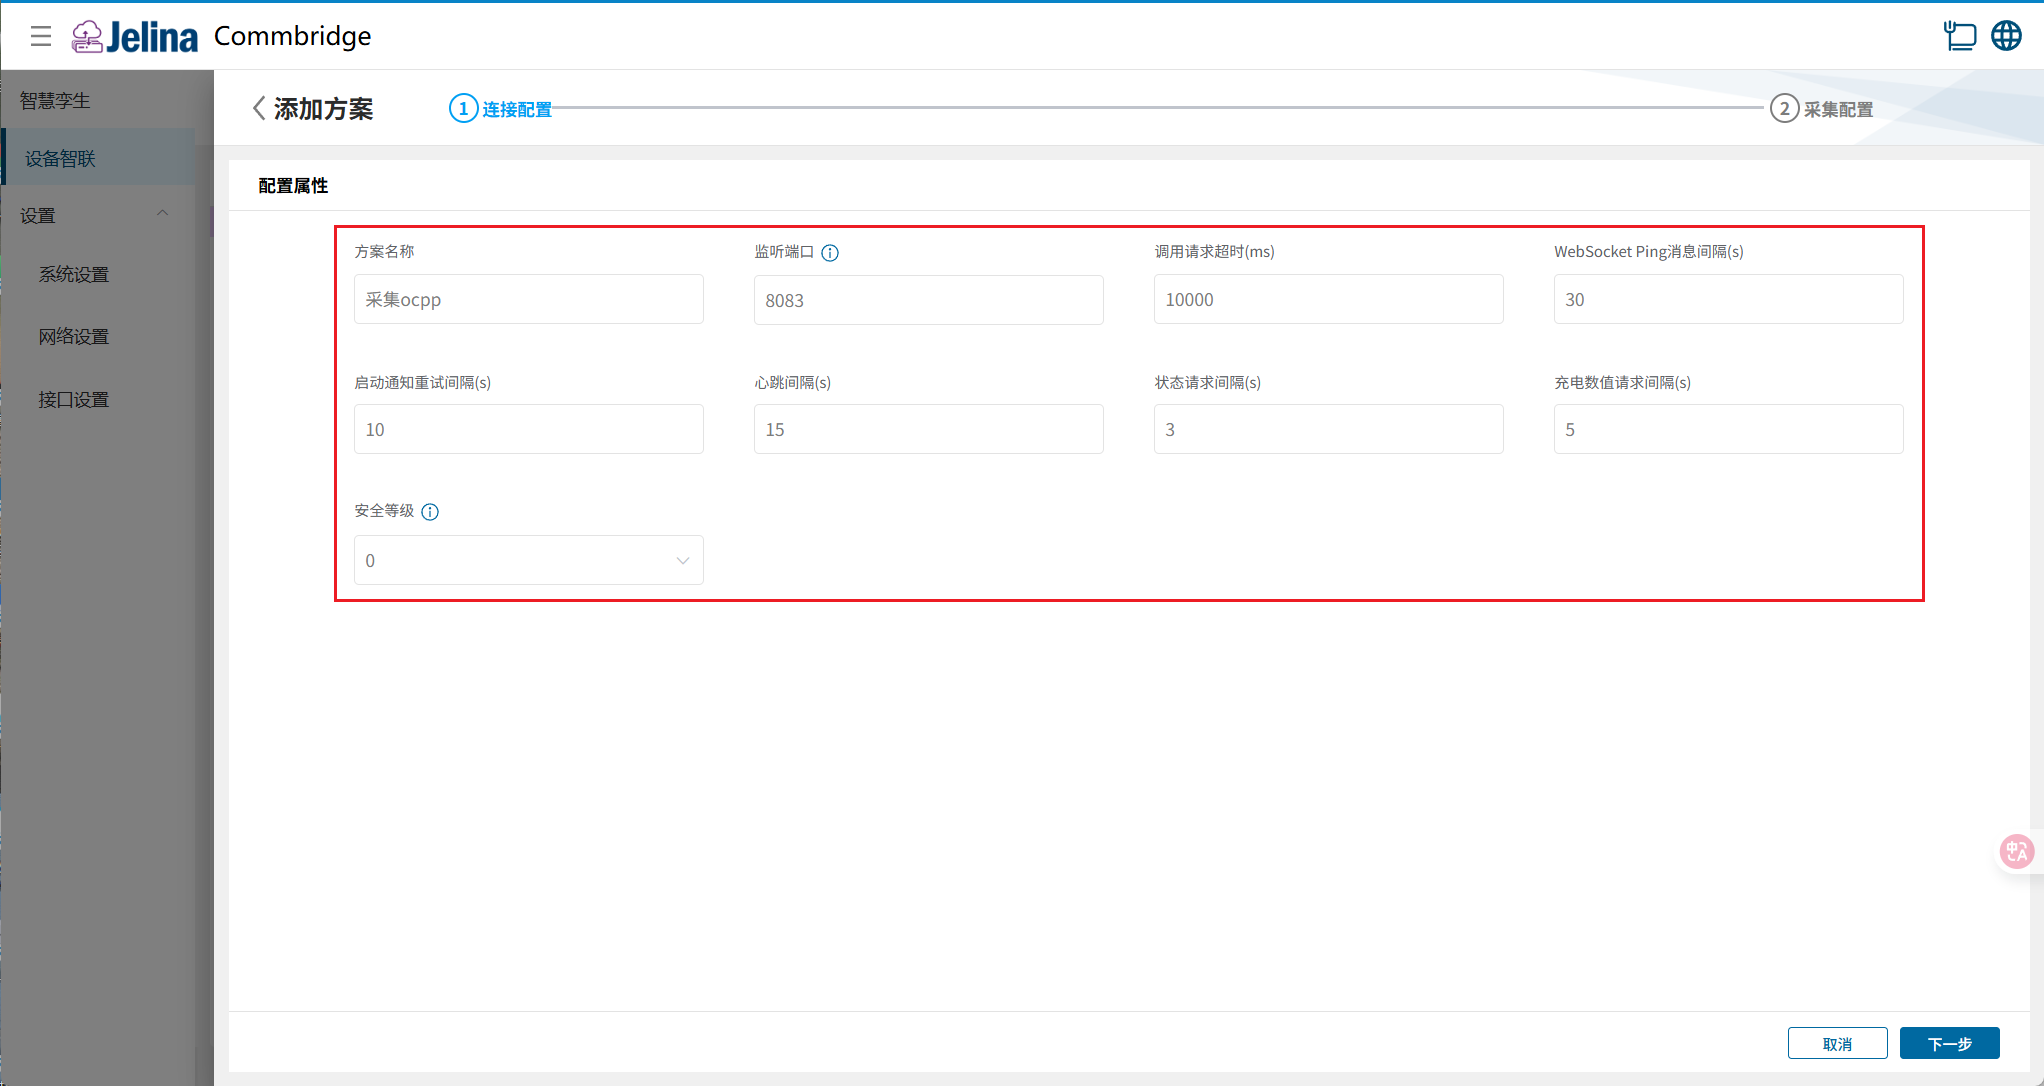
(2) Renseignez la connexion puis « Suivant ».
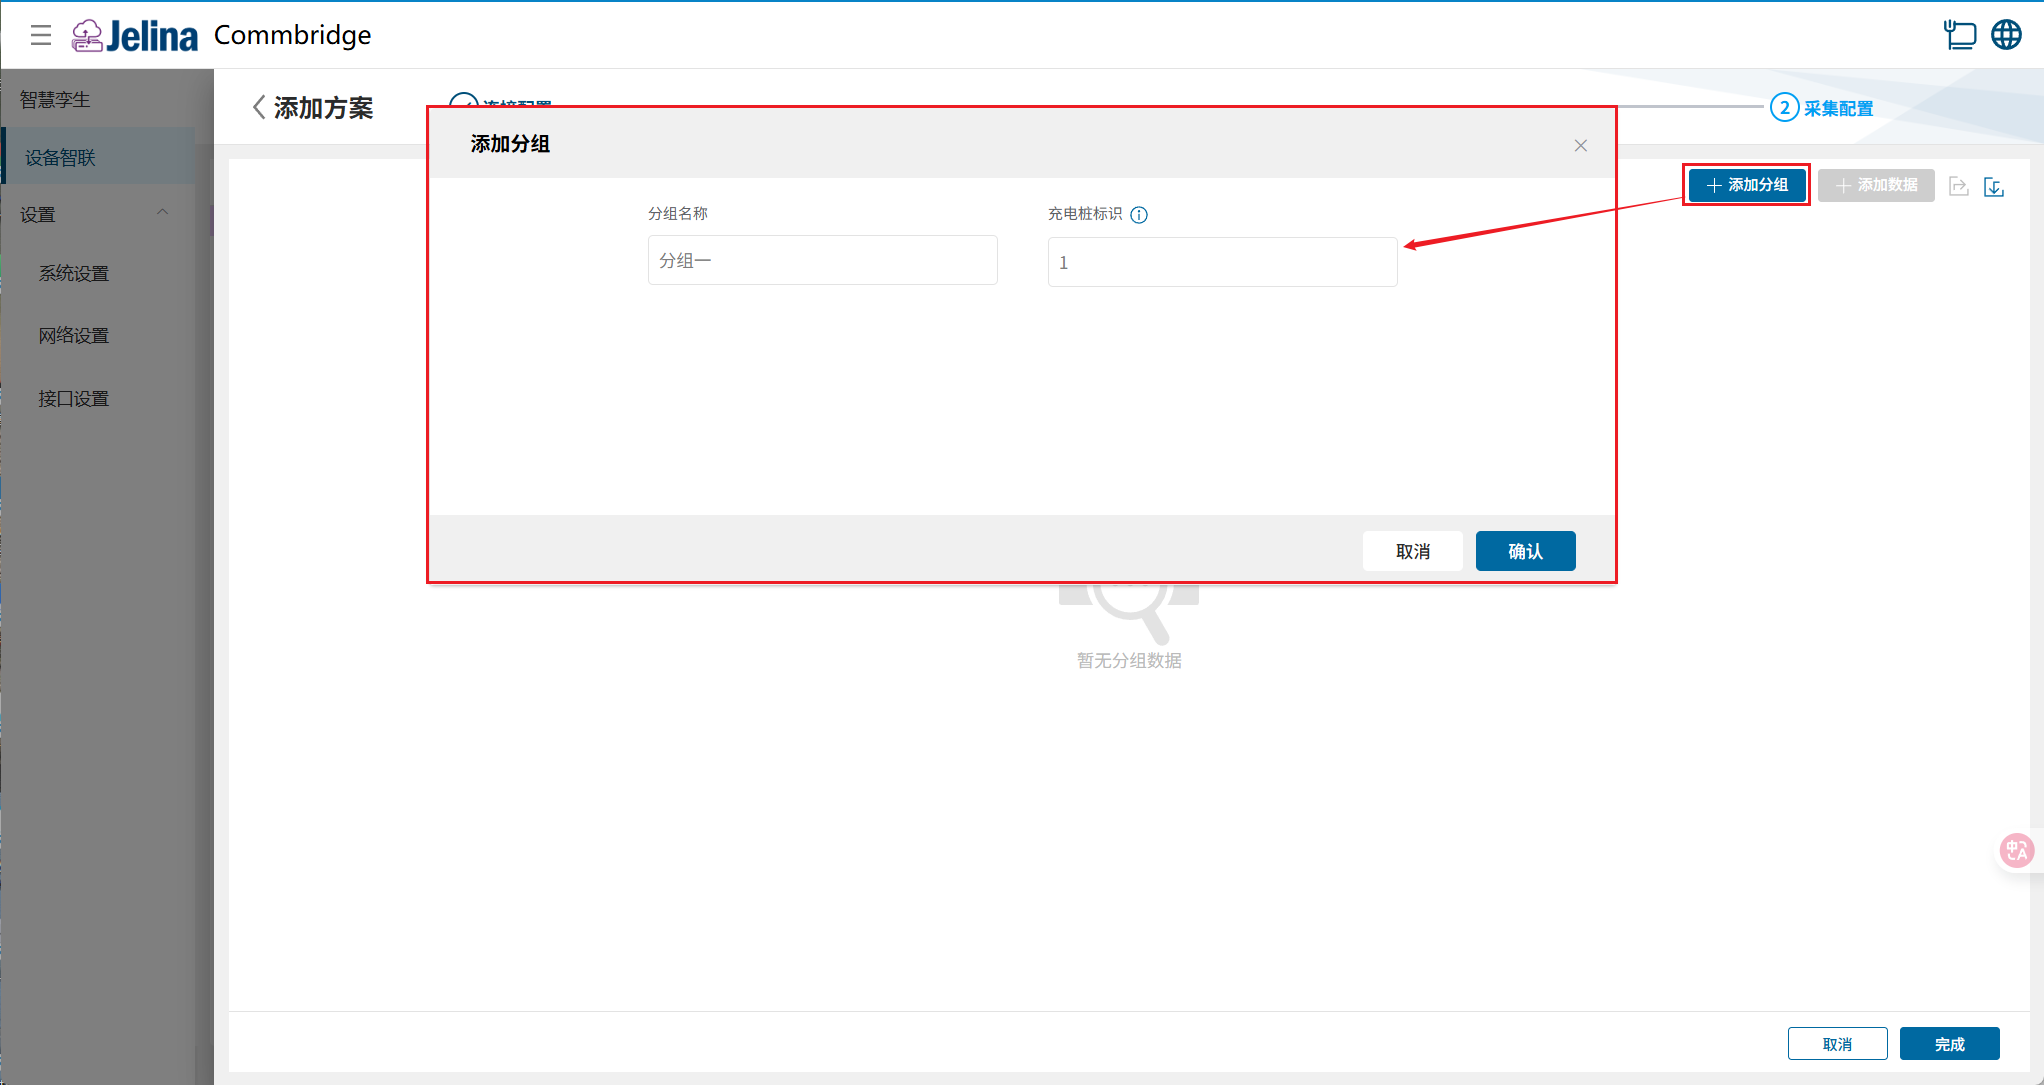
(3) Cliquez sur [Ajouter un groupe], renseignez les informations du groupe, puis cliquez sur [Confirmer].
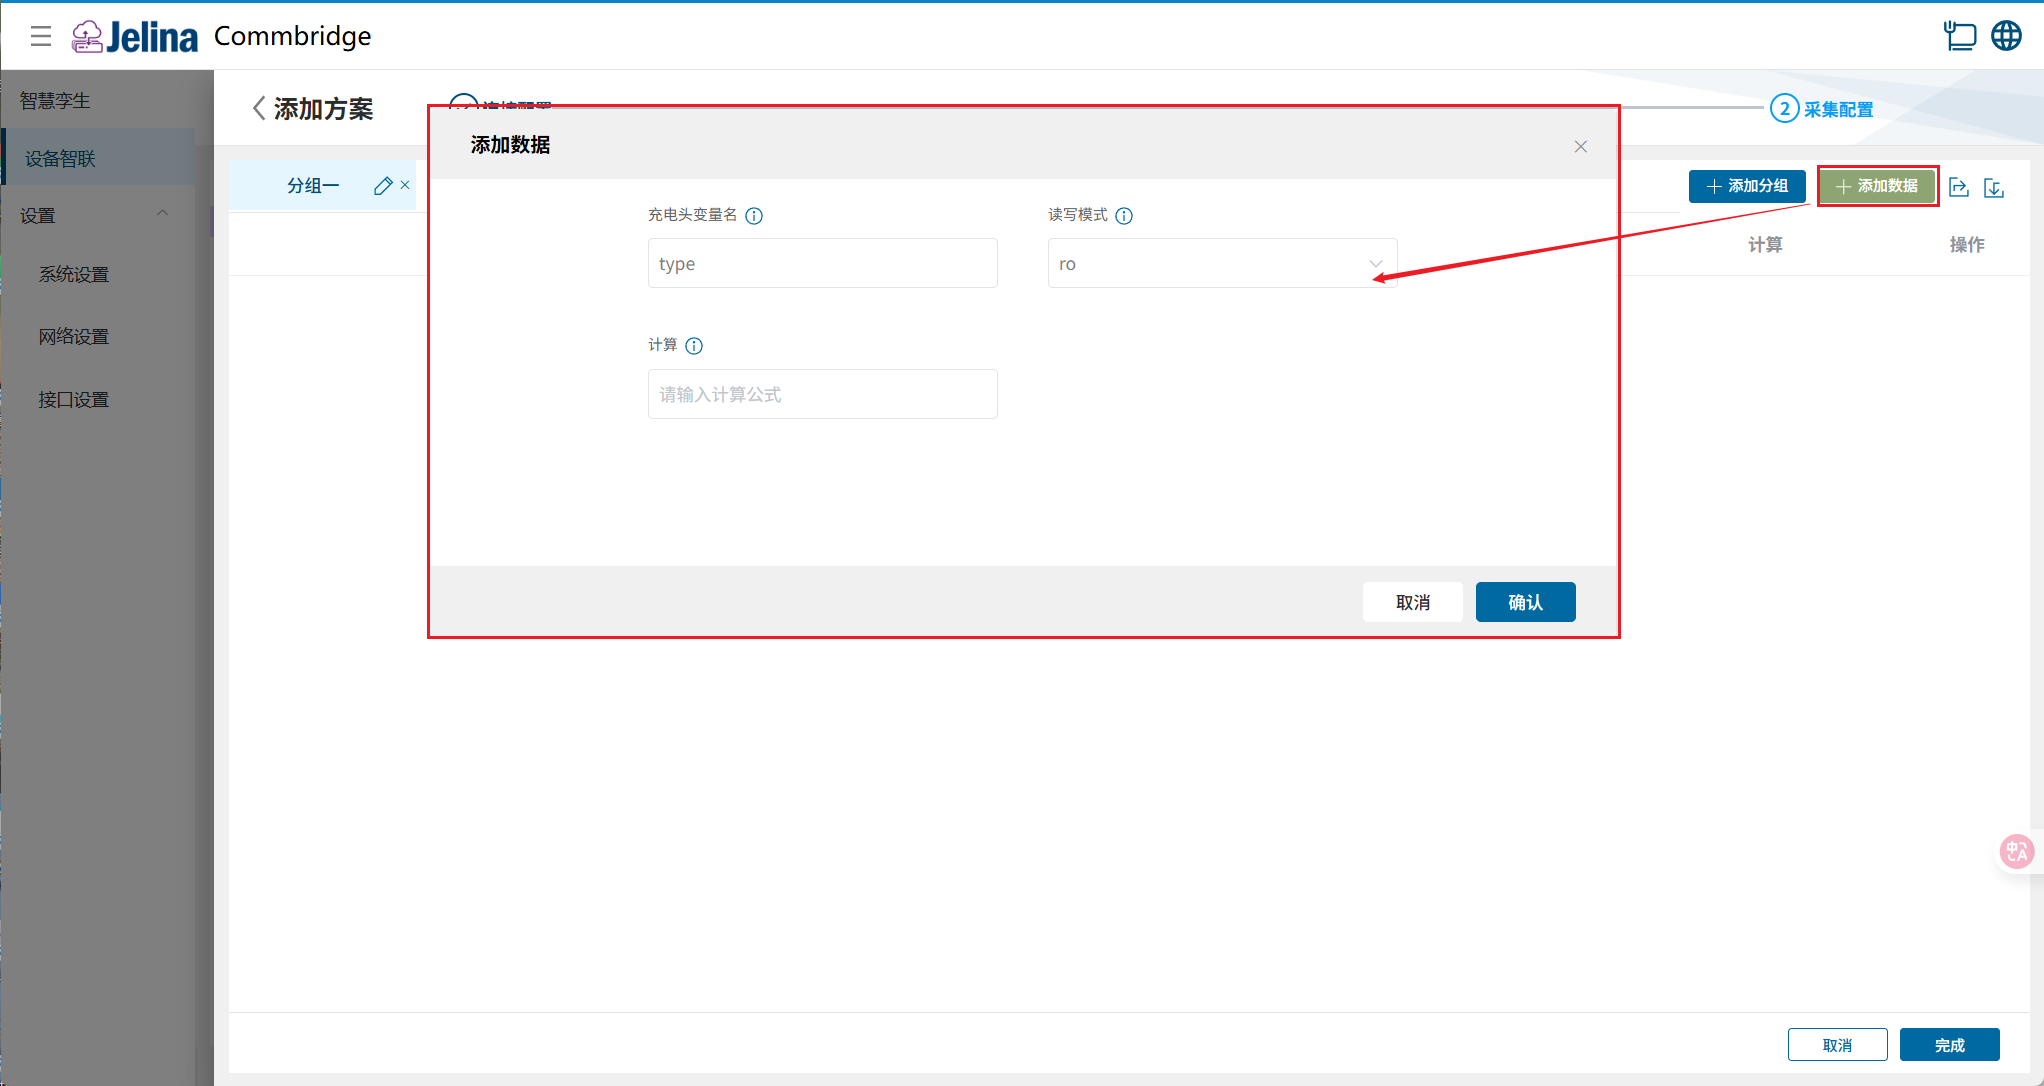
(4) Cliquez sur [Ajouter des données], renseignez les données des points, puis cliquez sur [Confirmer].
(5) Cliquez sur [Terminer] pour ajouter le plan d’acquisition.
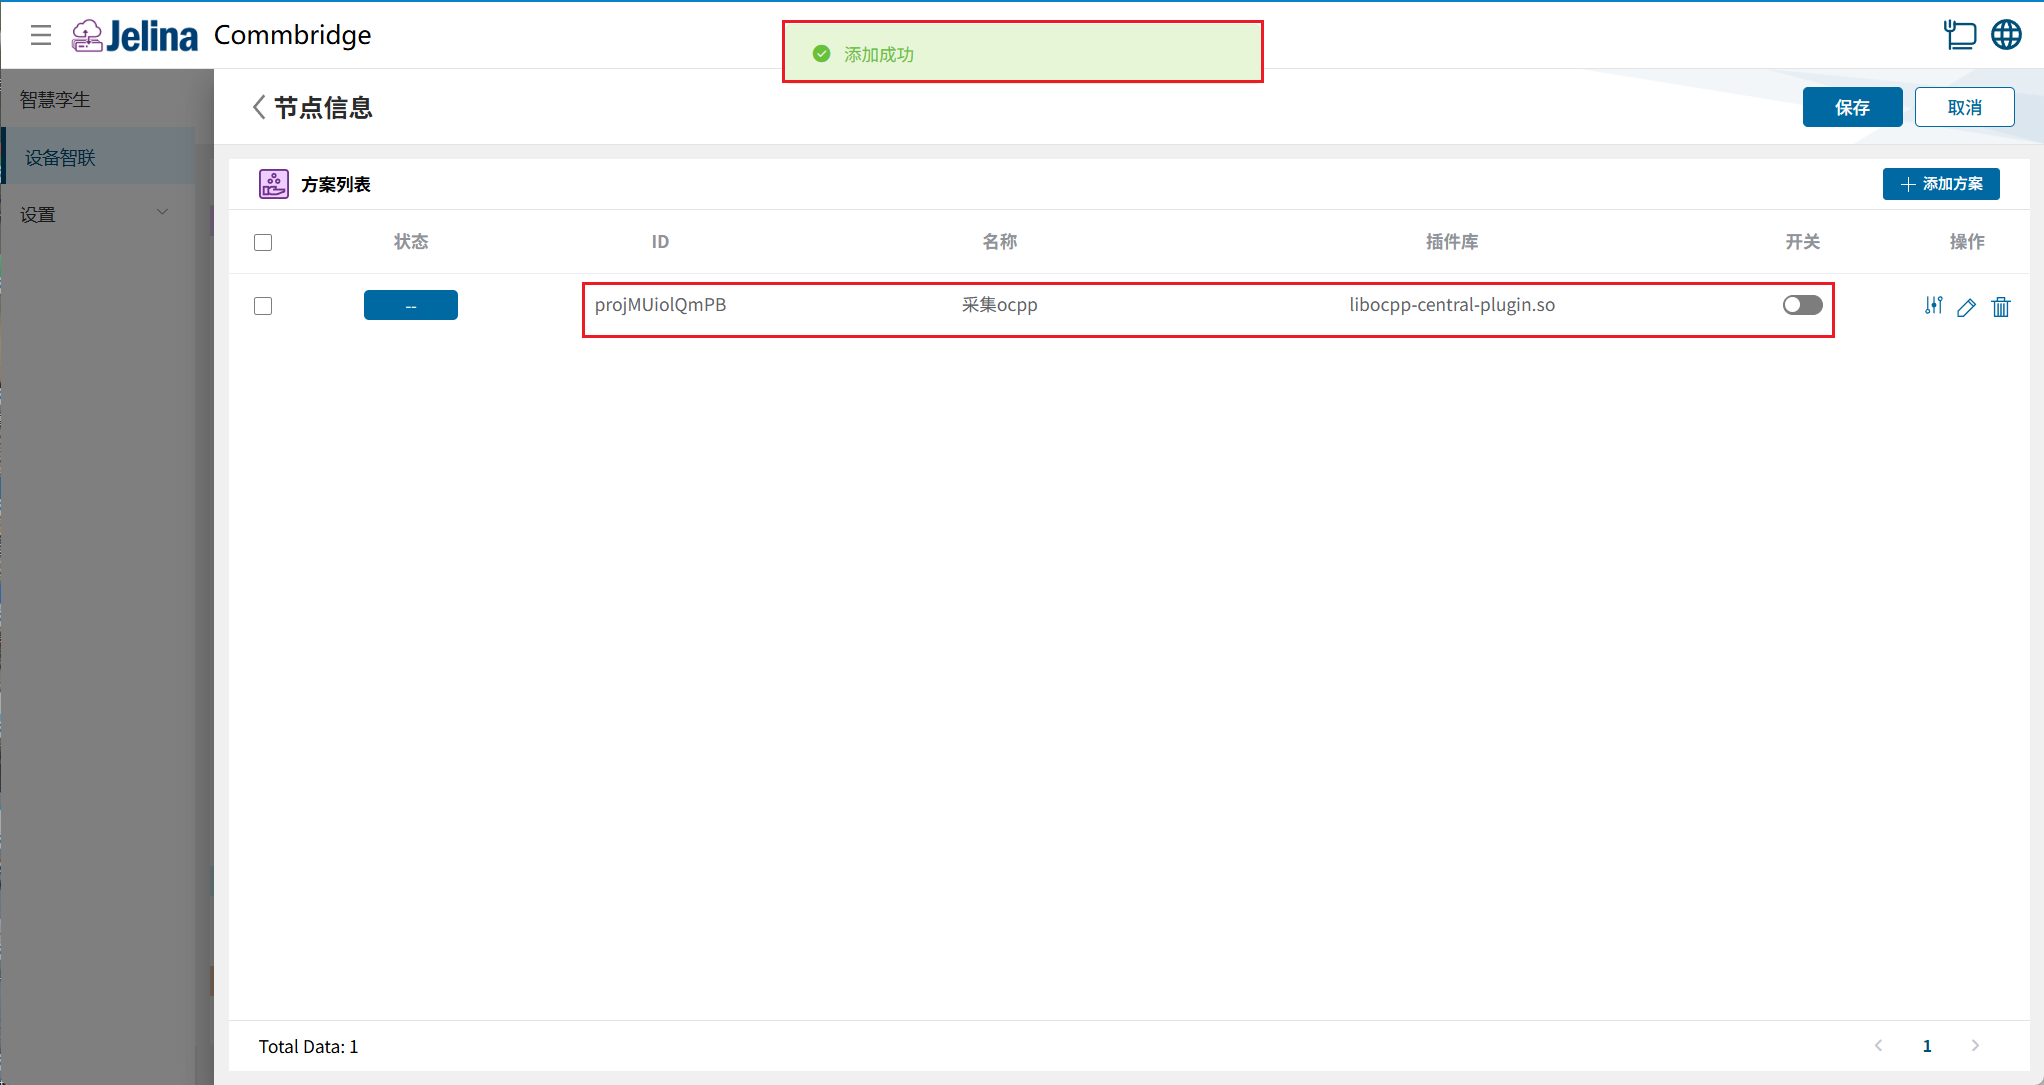
(6) Activez le plan, puis cliquez sur [Enregistrer].
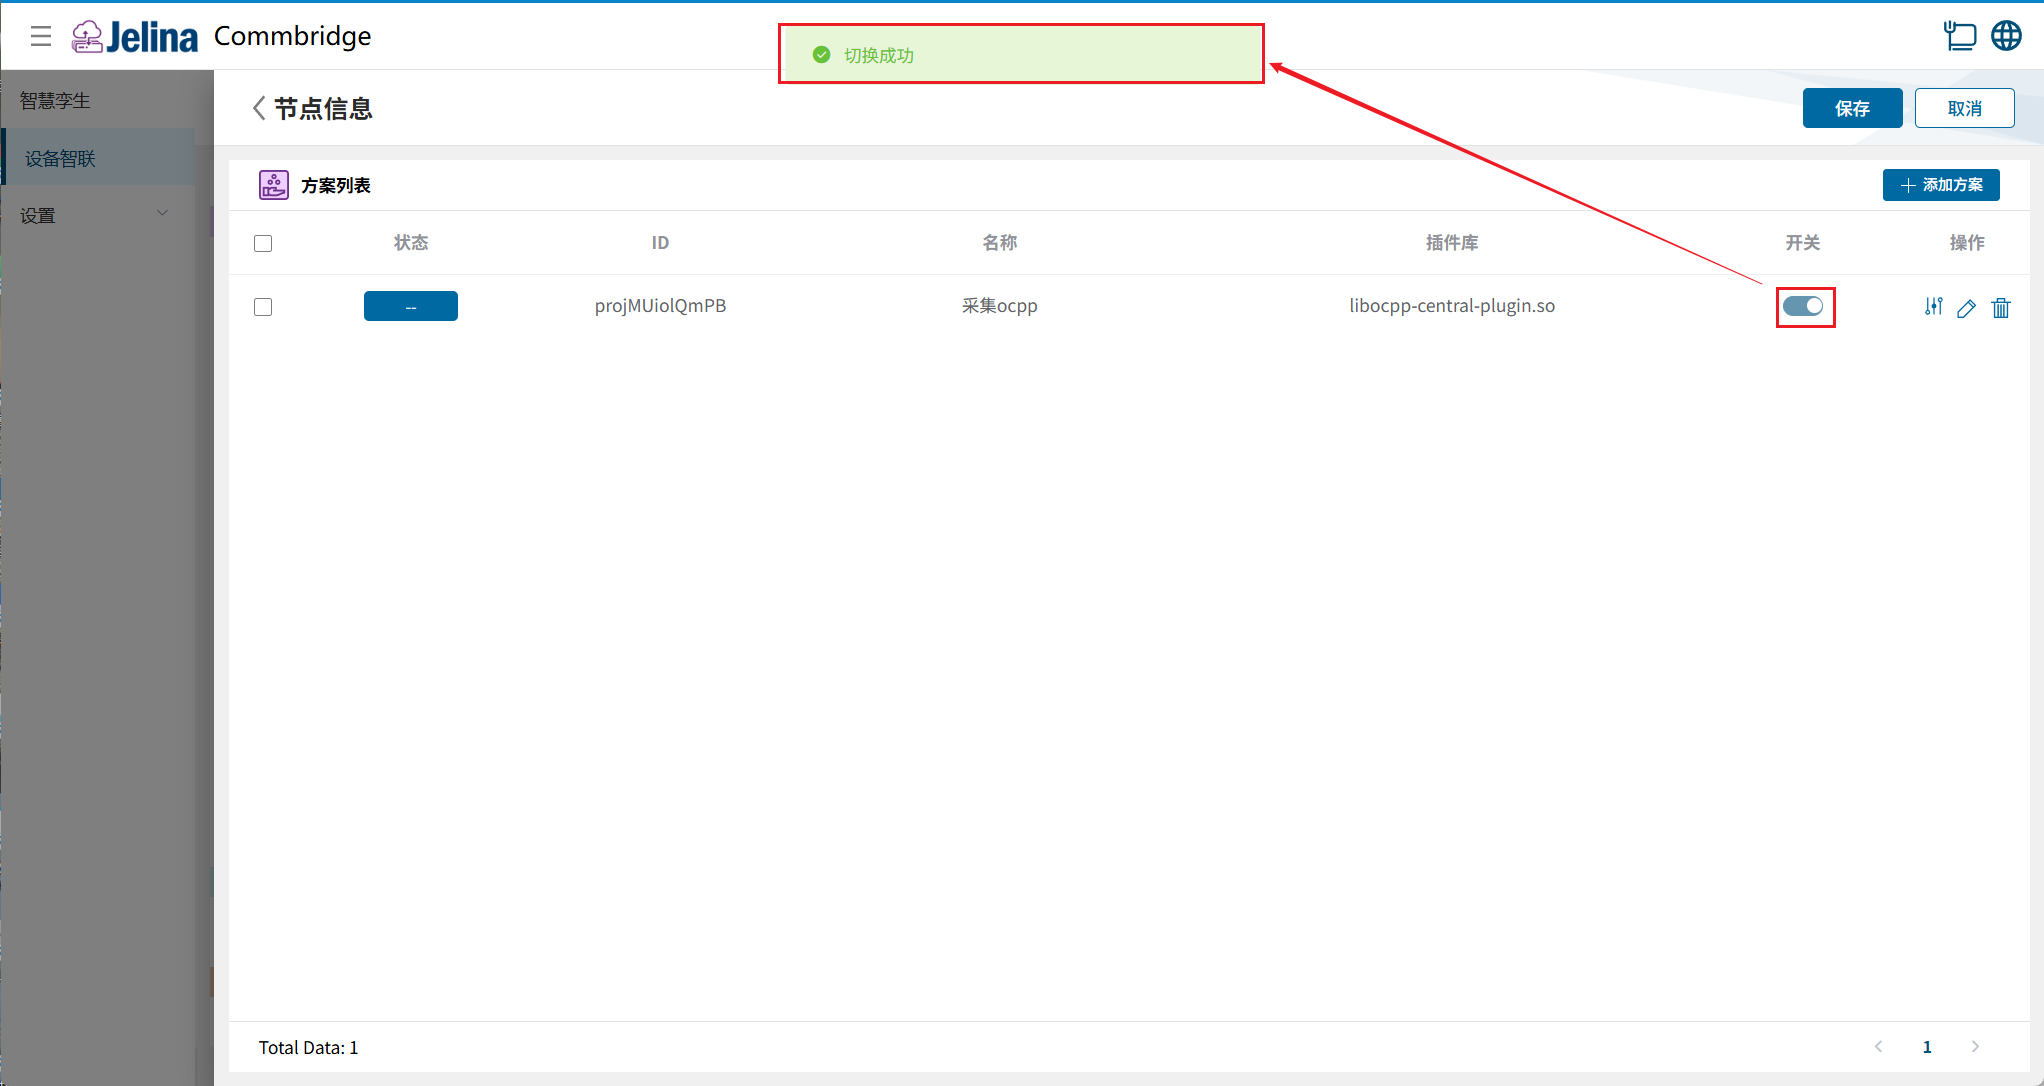
3. Consulter les résultats
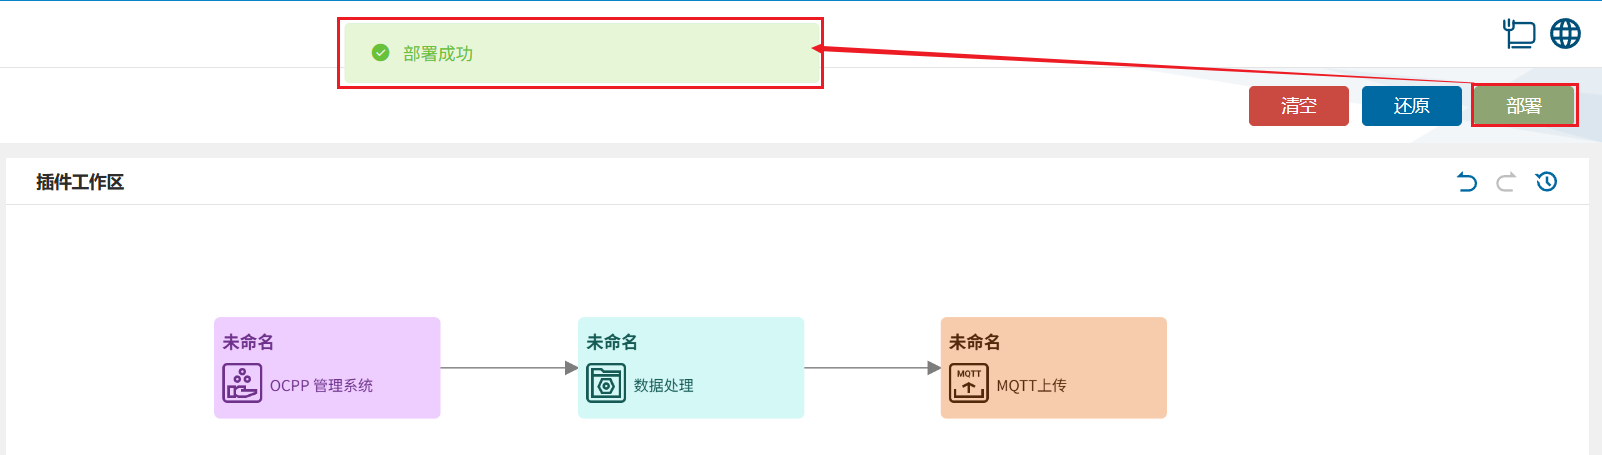
Section intitulée « 3. Consulter les résultats »(1) Cliquez sur « Déployer » dans la connectivité des équipements.
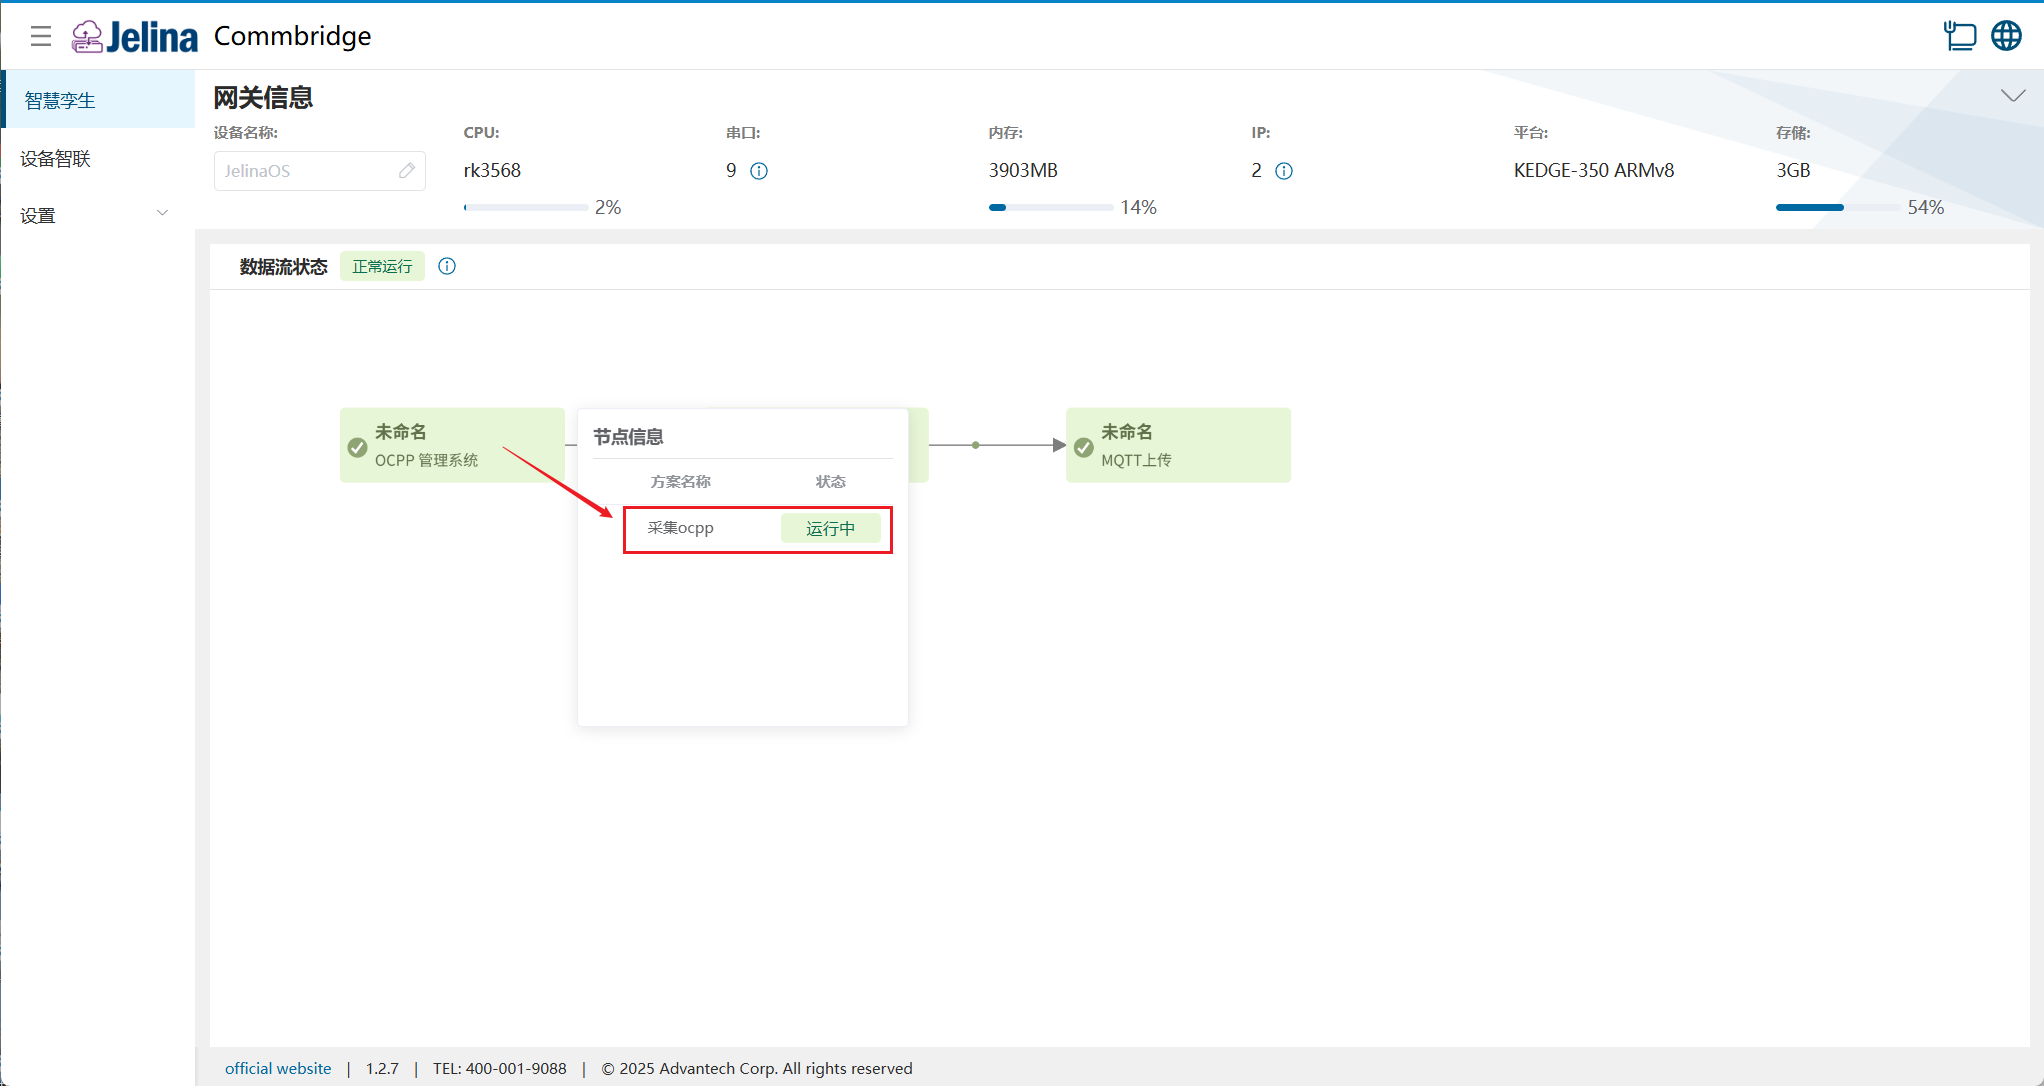
(2) Passez au [Jumeau intelligent] et placez le pointeur sur le nœud Système de gestion OCPP pour afficher ses informations.
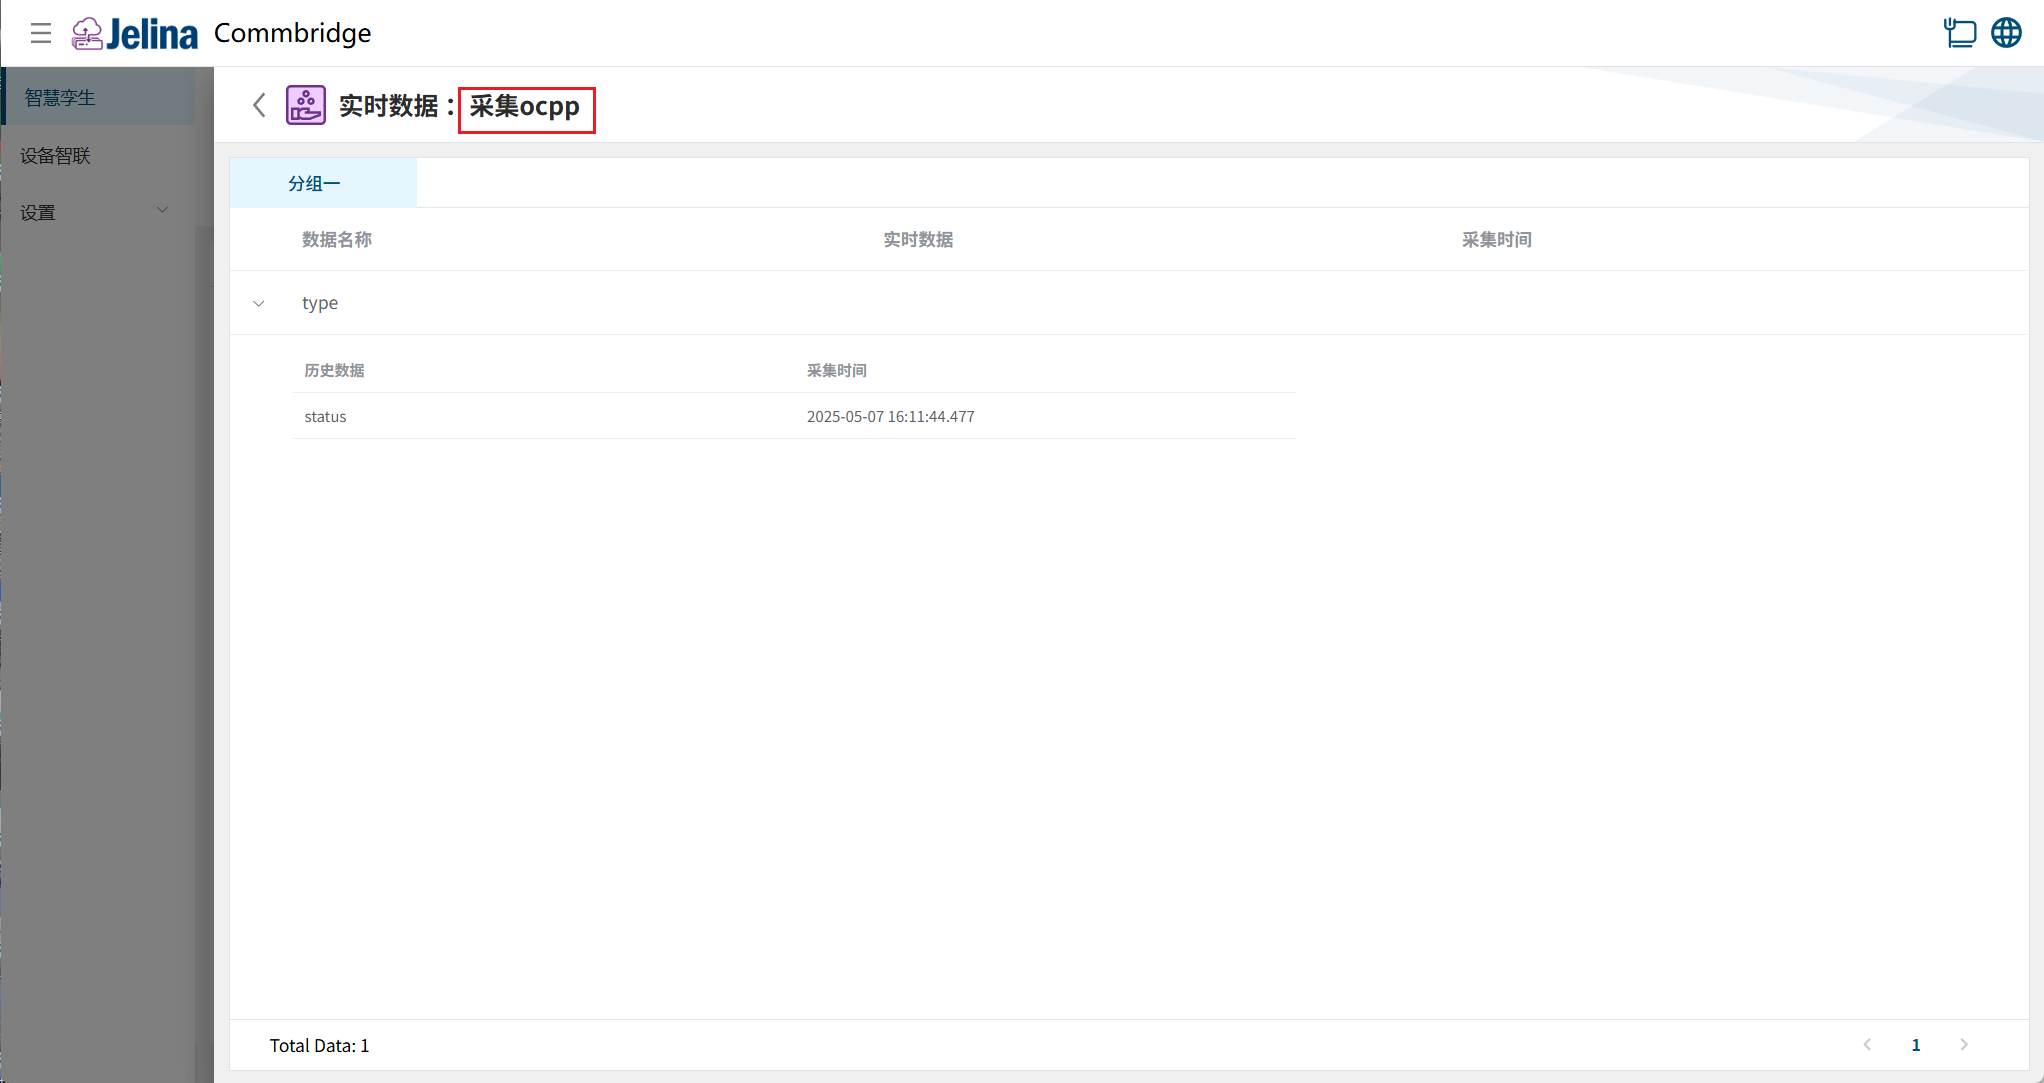
(3) Cliquez sur un plan pour consulter valeurs temps réel et historiques de ses points.
Acquisition (avant traitement) :
4. Description de la configuration
Section intitulée « 4. Description de la configuration »Connexion
Section intitulée « Connexion »| Nom | Condition | Description | Format | Exemple |
|---|---|---|---|---|
| Nom du plan | Nom du plan défini par l’utilisateur | Non vide | Acquisition ocpp | |
| Port d’écoute | Port sur lequel le serveur OCPP reçoit les demandes de connexion WebSocket des bornes de recharge | Entier naturel, intervalle : (0,2147483647] | 8083 | |
| Délai de requête (ms) | Durée maximale d’attente d’une réponse de la borne. Au-delà, le serveur considère la requête comme échouée. | Entier naturel, intervalle : (0,2147483647] | 10000 | |
| Intervalle des messages Ping WebSocket (s) | Fréquence d’envoi des messages Ping du serveur à la borne pour maintenir la connexion active | Entier naturel, intervalle : (0,2147483647] | 30 | |
| Intervalle de nouvelle tentative de notification de démarrage (s) | Délai avant une nouvelle tentative si la notification BootNotification échoue à la première connexion de la borne | Entier naturel, intervalle : (0,2147483647] | 10 | |
| Intervalle de heartbeat (s) | Intervalle des messages périodiques entre la borne et le serveur vérifiant que la connexion reste valide | Entier naturel, intervalle : (0,2147483647] | 15 | |
| Intervalle de demande d’état (s) | Intervalle des demandes de mise à jour d’état adressées par la borne au serveur pour obtenir l’état le plus récent | Entier naturel, intervalle : (0,2147483647] | 3 | |
| Intervalle de demande des valeurs de charge (s) | Intervalle d’envoi périodique des données de recharge (courant, tension, puissance, etc.) de la borne au serveur OCPP | Entier naturel, intervalle : (0,2147483647] | 5 | |
| Niveau de sécurité | Niveau 0 à 3 ; voir ci-dessous | 0, 1, 2, 3 ; liste déroulante | 0 | |
| Utiliser le certificat CommBridge | Niveau de sécurité 2/3 | Indique si le certificat fourni avec CommBridge doit être utilisé | No, Yes ; liste déroulante | |
| Certificat racine | Utiliser le certificat CommBridge : No | Certificat à clé publique émis par une autorité de certification (CA), utilisé pour vérifier la validité d’autres certificats | ||
| Clé privée du certificat racine | Utiliser le certificat CommBridge : No | Clé privée associée au certificat racine, détenue uniquement par l’autorité de certification et utilisée pour signer d’autres certificats | ||
| Certificat serveur | Utiliser le certificat CommBridge : No | Certificat à clé publique émis par un certificat racine ou intermédiaire, représentant l’identité d’un serveur donné | ||
| Clé privée du serveur | Utiliser le certificat CommBridge : No | Clé privée associée au certificat serveur, utilisée pour déchiffrer les données chiffrées avec ce certificat |
Remarque
Niveaux de sécurité
- Profile 0 : aucun profil de sécurité, protocole ws.
- Profile 1 : authentification HTTP Basic, protocole ws.
- Profile 2 : TLS et authentification HTTP Basic, protocole wss.
- Profile 3 : TLS avec certificat client, protocole wss.
Ajouter un groupe
Section intitulée « Ajouter un groupe »| Paramètre | Condition | Description | Format | Exemple |
|---|---|---|---|---|
| Nom du groupe | Nom du groupe défini par l’utilisateur | Non vide | Groupe un | |
| Identifiant de borne | Identifiant unique attribué à chaque borne pour la gérer et l’identifier sur le serveur | 1 | ||
| Clé d’authentification | Niveau de sécurité 1/2 | Identifiant d’authentification requis pour HTPP Basic |
Ajouter des données
Section intitulée « Ajouter des données »| Paramètre | Description | Format | Exemple |
|---|---|---|---|
| Nom de variable du connecteur | Nom de variable du connecteur renseigné automatiquement ; ajout manuel impossible | Non vide, ne doit pas commencer par un chiffre ou un trait de soulignement ni contenir d’espaces | type |
| Mode lecture/écriture | ro (lecture seule), rw (lecture/écriture), wo (écriture seule) | ro, rw, wo | ro |
| Calcul | Formule définie par l’utilisateur à partir de l’alias des données | Sans restriction |