
OPCUA 収集
OPCUA プロトコルのクライアント機能を提供し、データを収集します。
1. ノードの作成
Section titled “1. ノードの作成”(1.) CommBridge の【スマートツイン】を開き、左側で【デバイス接続】に切り替えます。
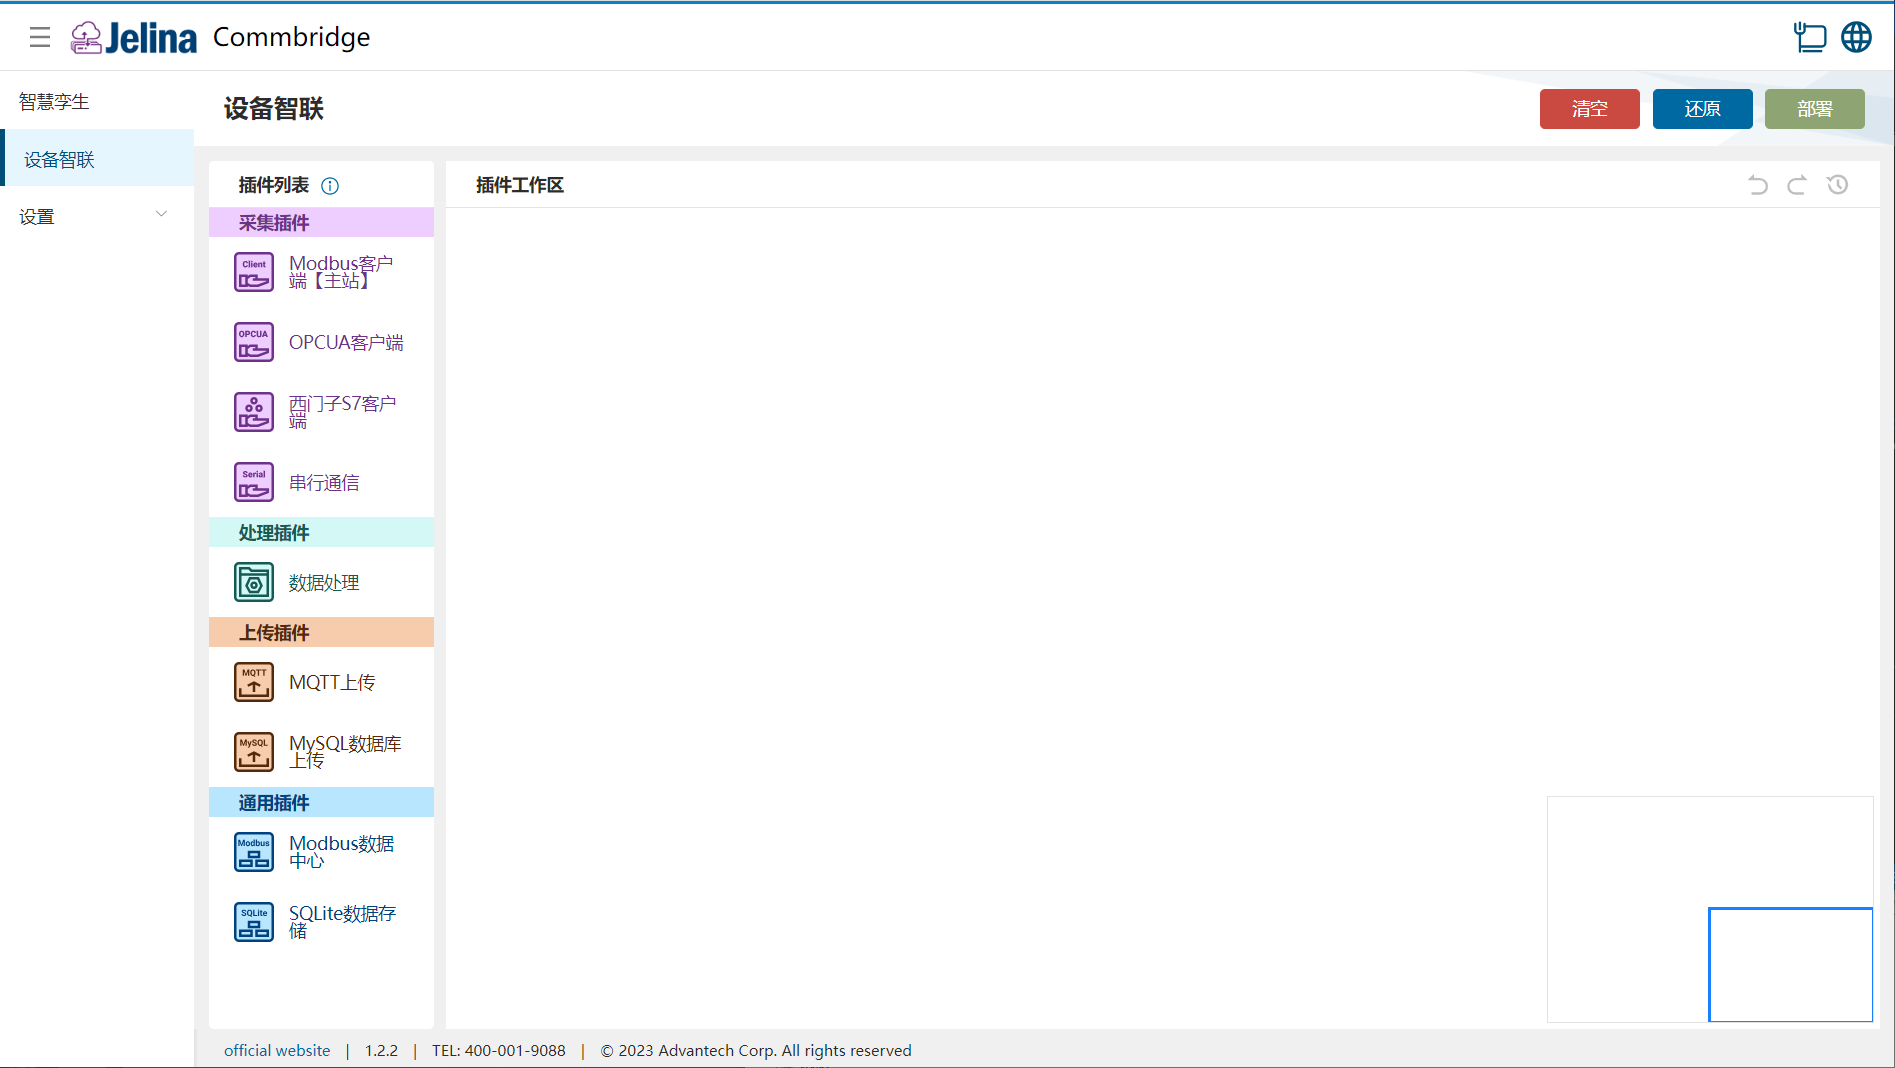
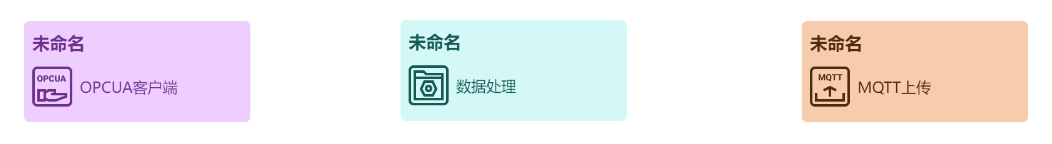
(2.) OPCUA クライアント、データ処理、MQTT アップロードの各プラグインをプラグインワークスペースへ順にドラッグし、3 つのノードを作成します。
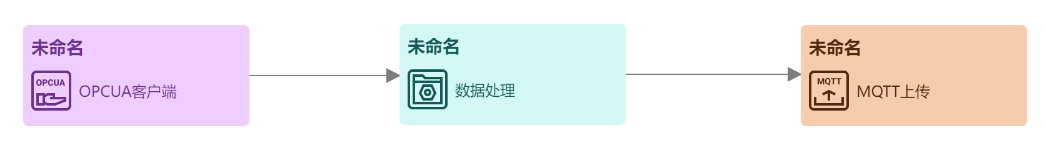
(3.) OPCUA クライアント → データ処理 → MQTT アップロードの順に 3 つのノードを接続します。
2. プランの作成
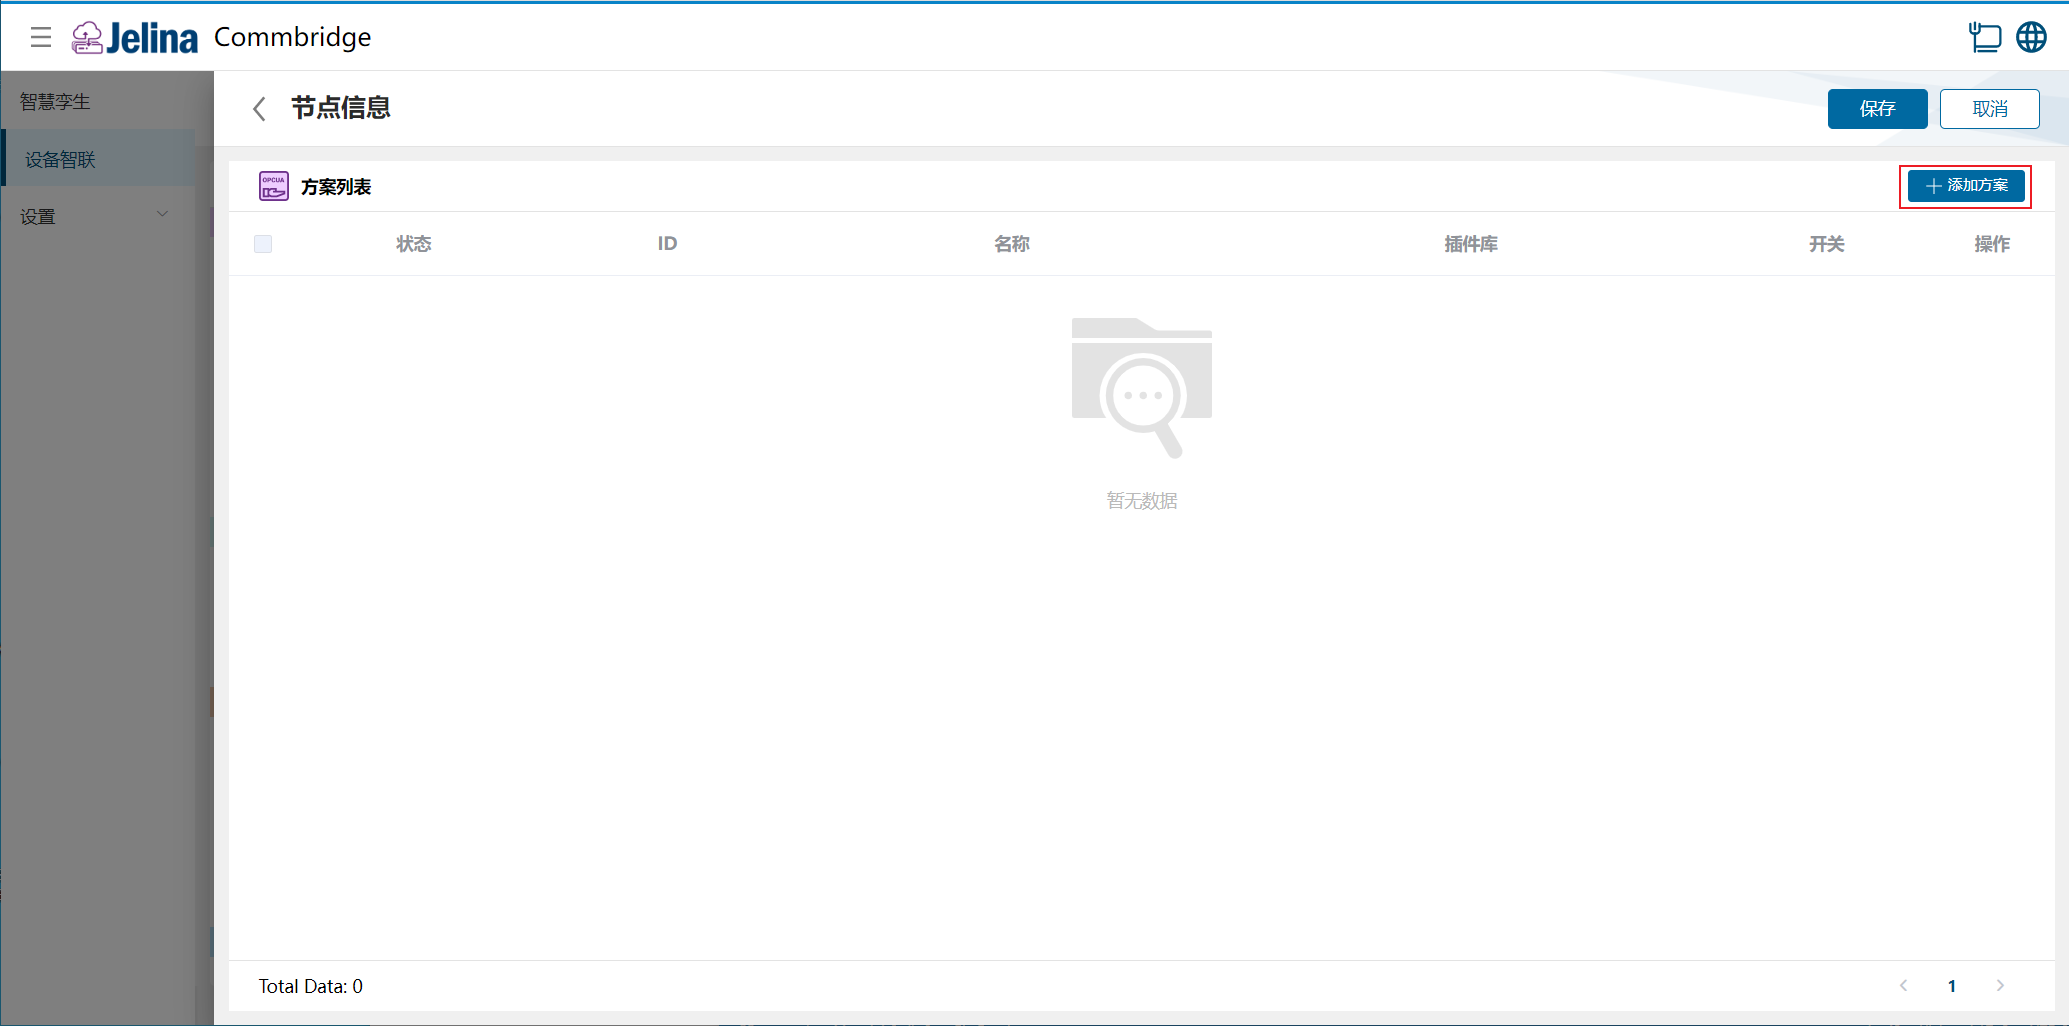
Section titled “2. プランの作成”(1.) 【OPCUA クライアント】をダブルクリックし、【プランを追加】をクリックします。
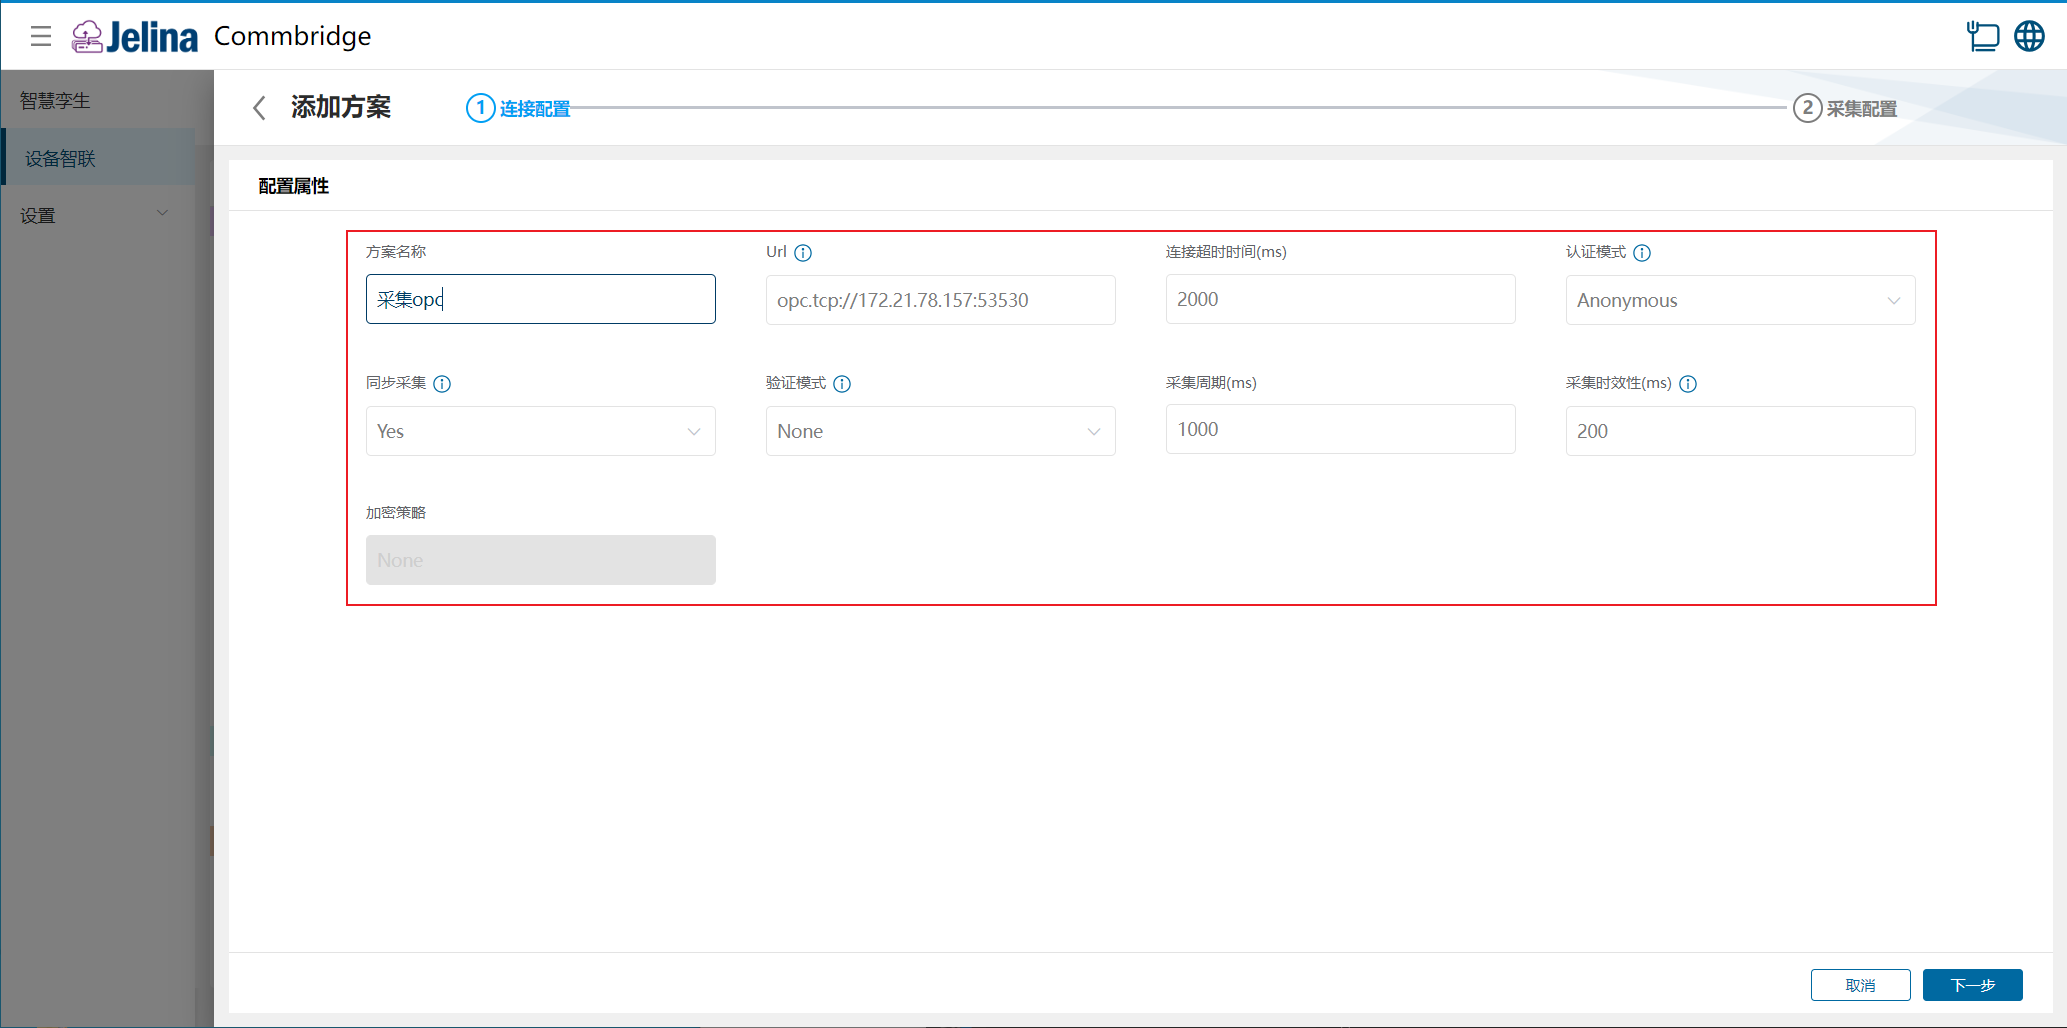
(2.) 接続設定を入力し、【次へ】をクリックします。
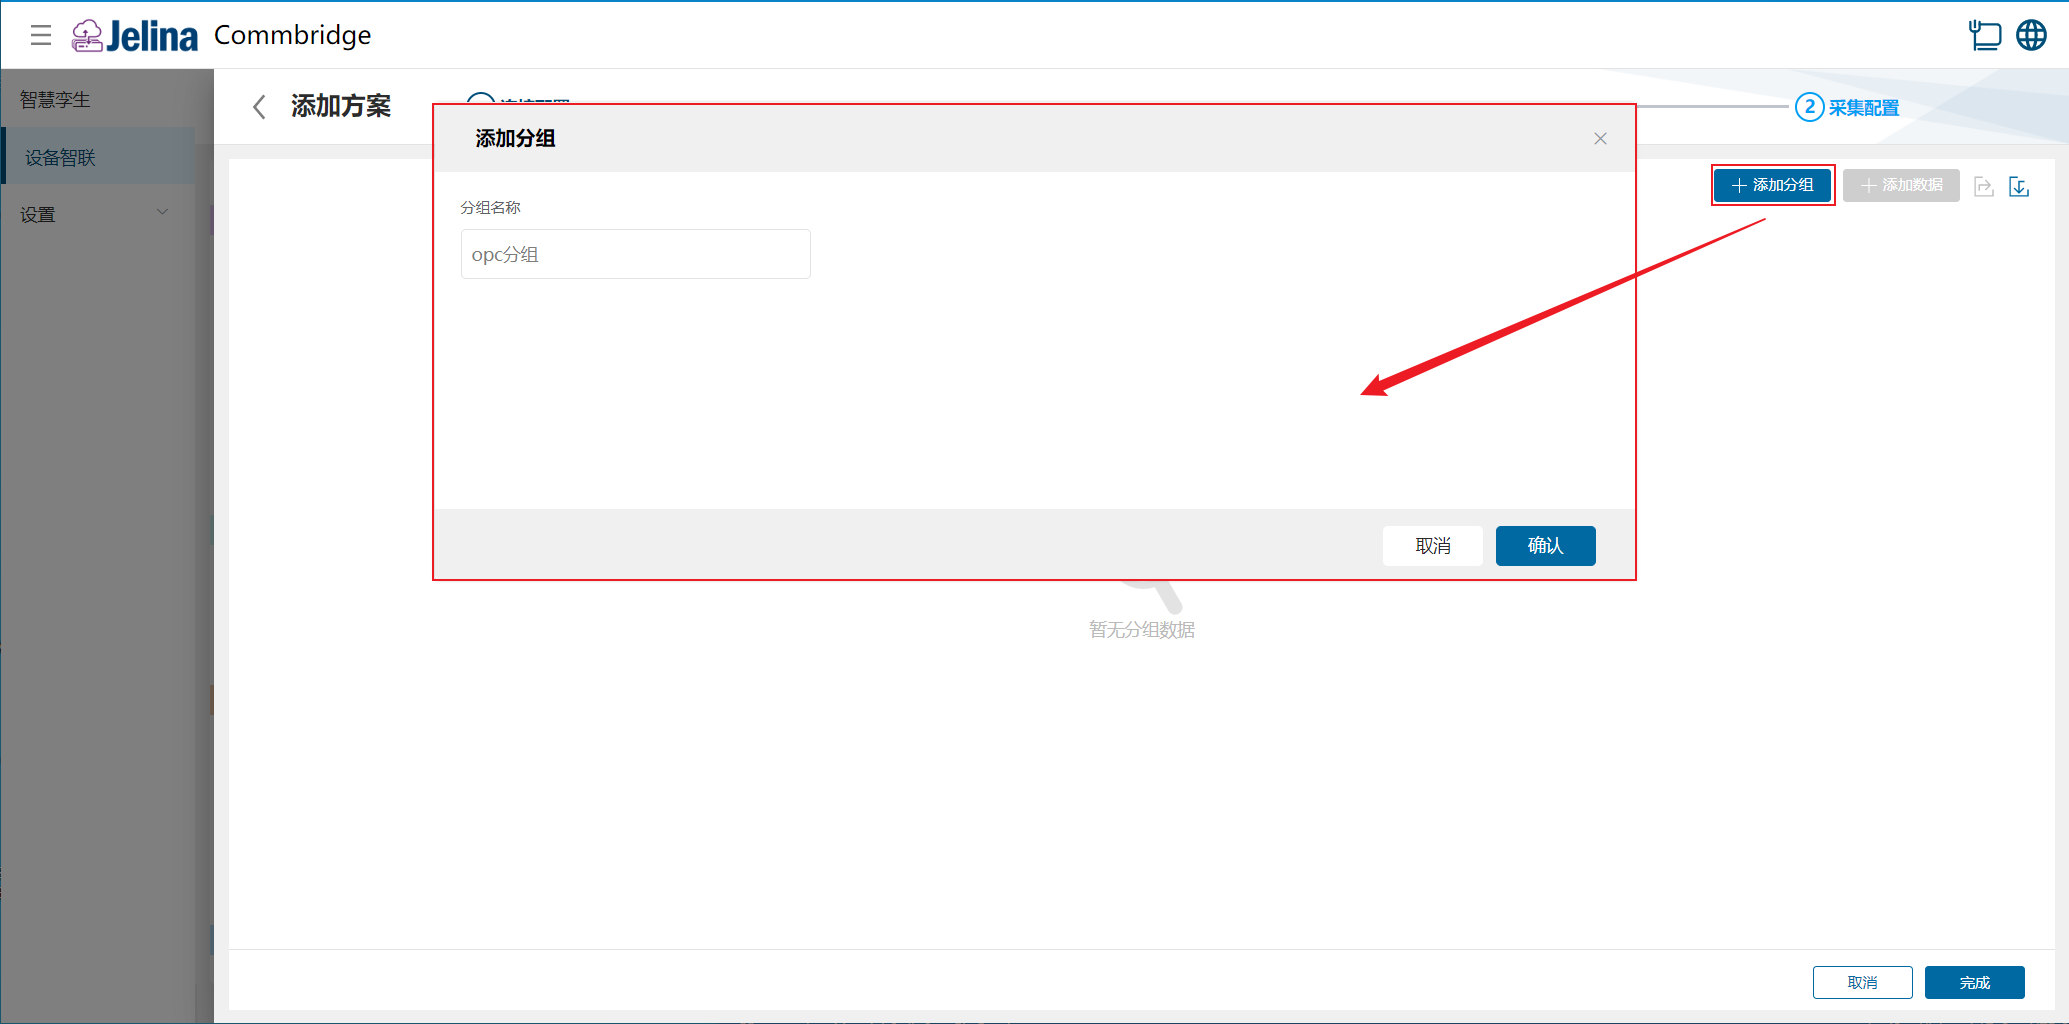
(3.) 【グループを追加】をクリックし、グループ情報を入力して【確認】をクリックします。
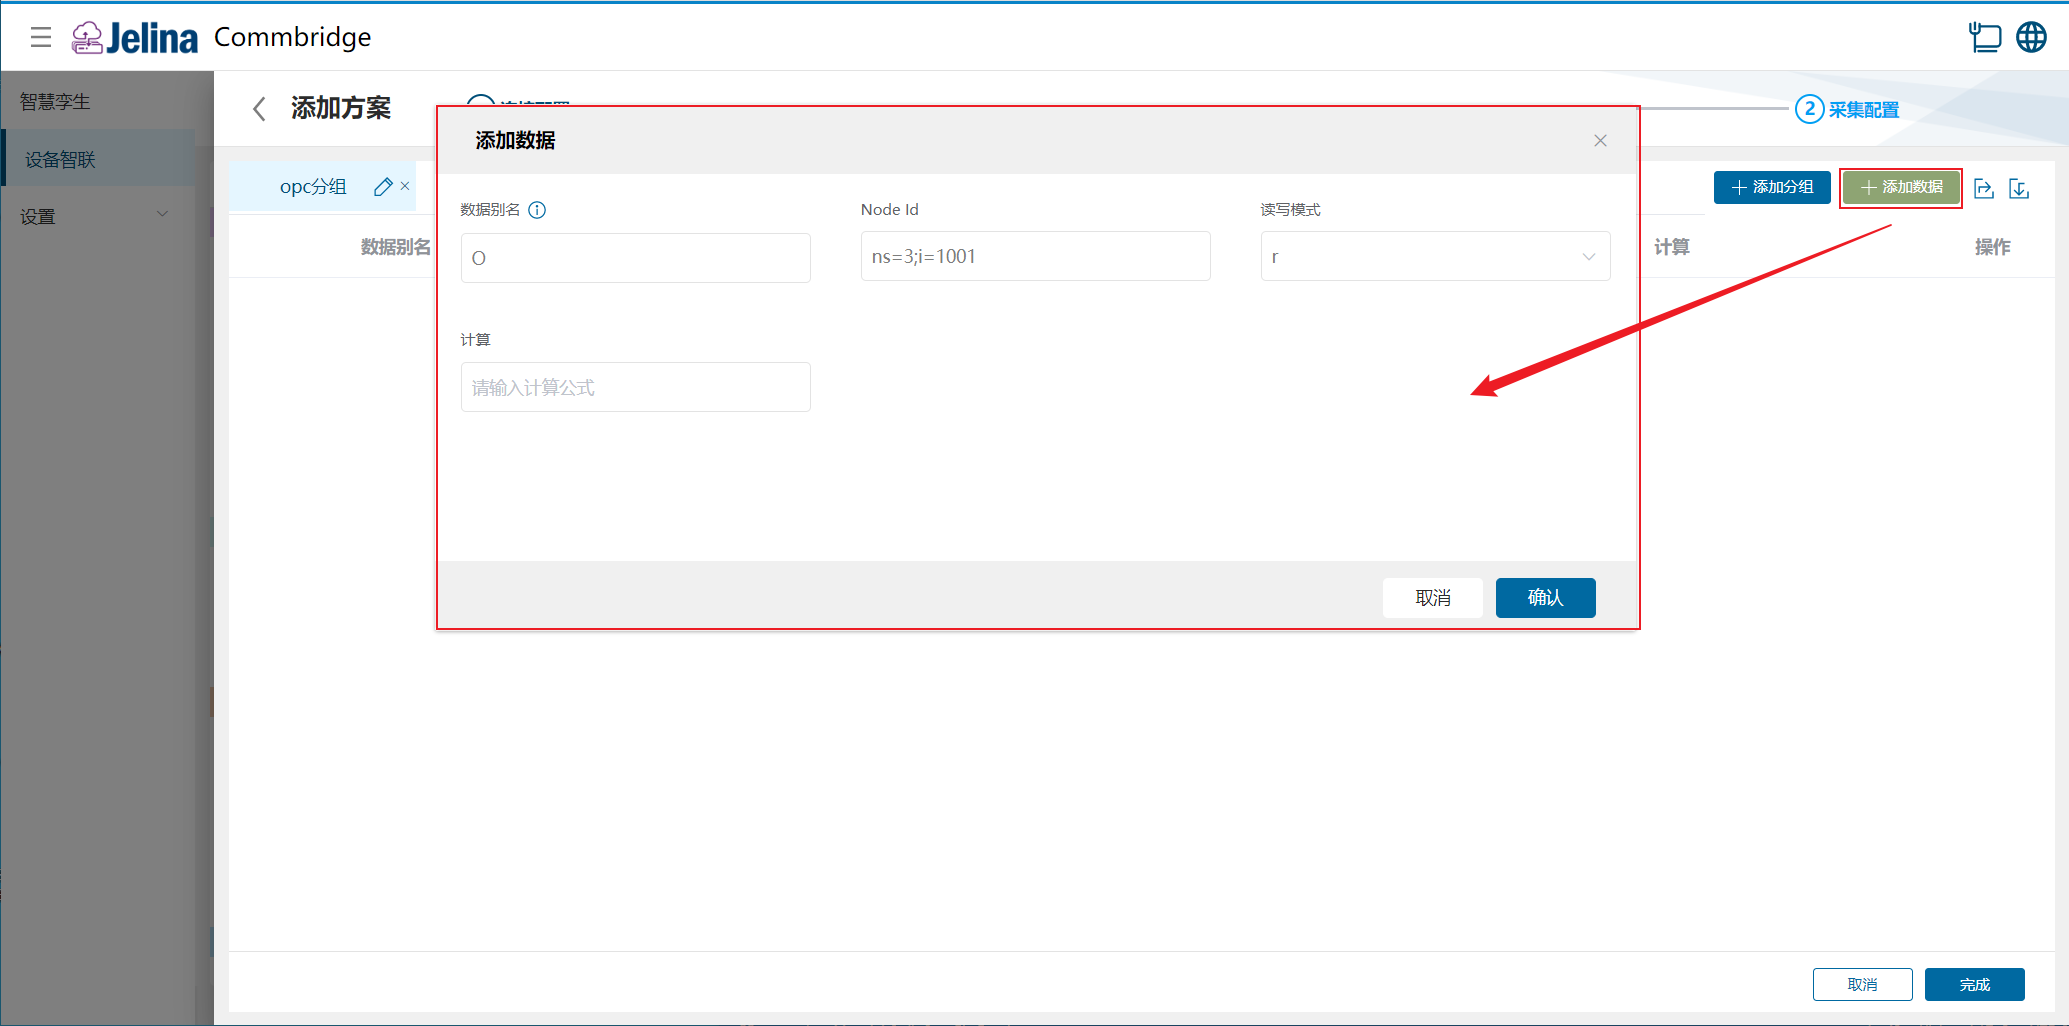
(4.) 【データを追加】をクリックし、データポイントを入力して【確認】をクリックします。
(5.) 【完了】をクリックし、収集プランの追加を完了します。
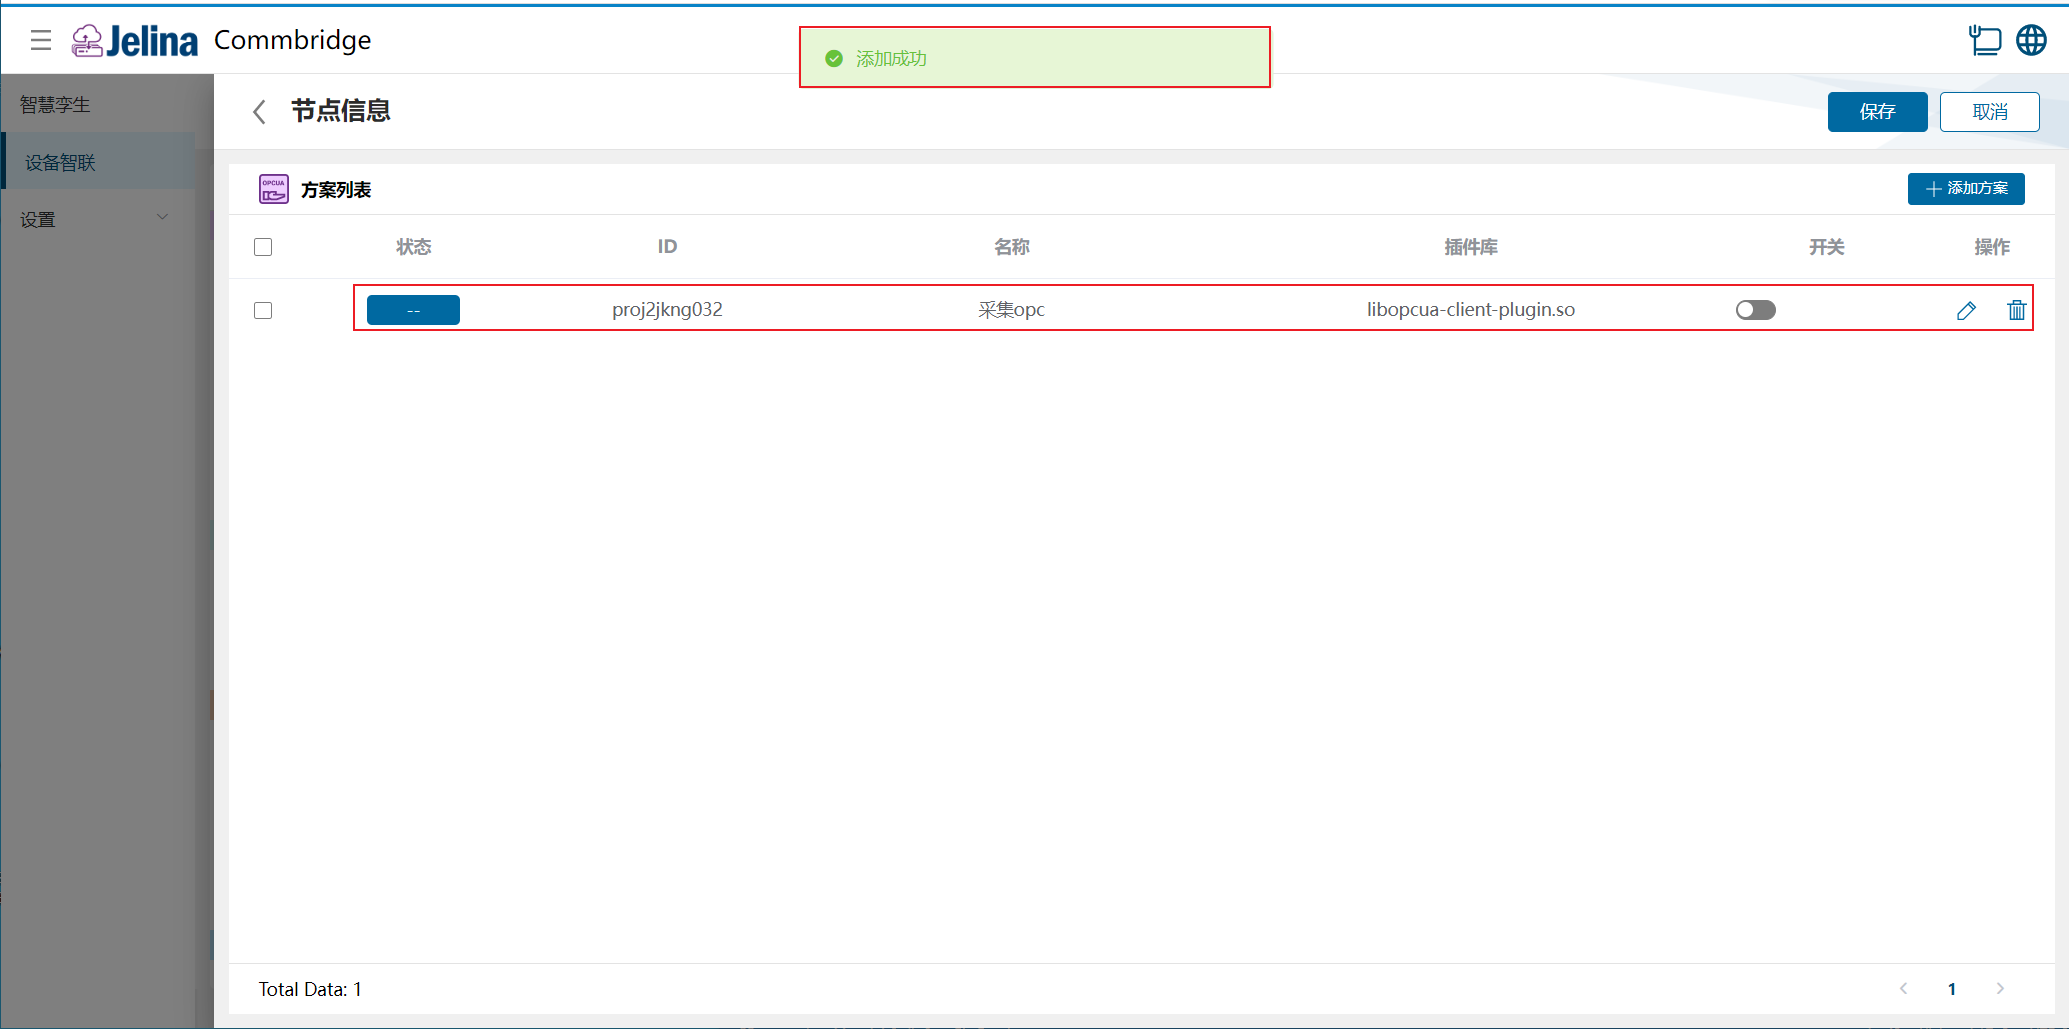
(6.) プランのスイッチをオンにし、【保存】をクリックします。
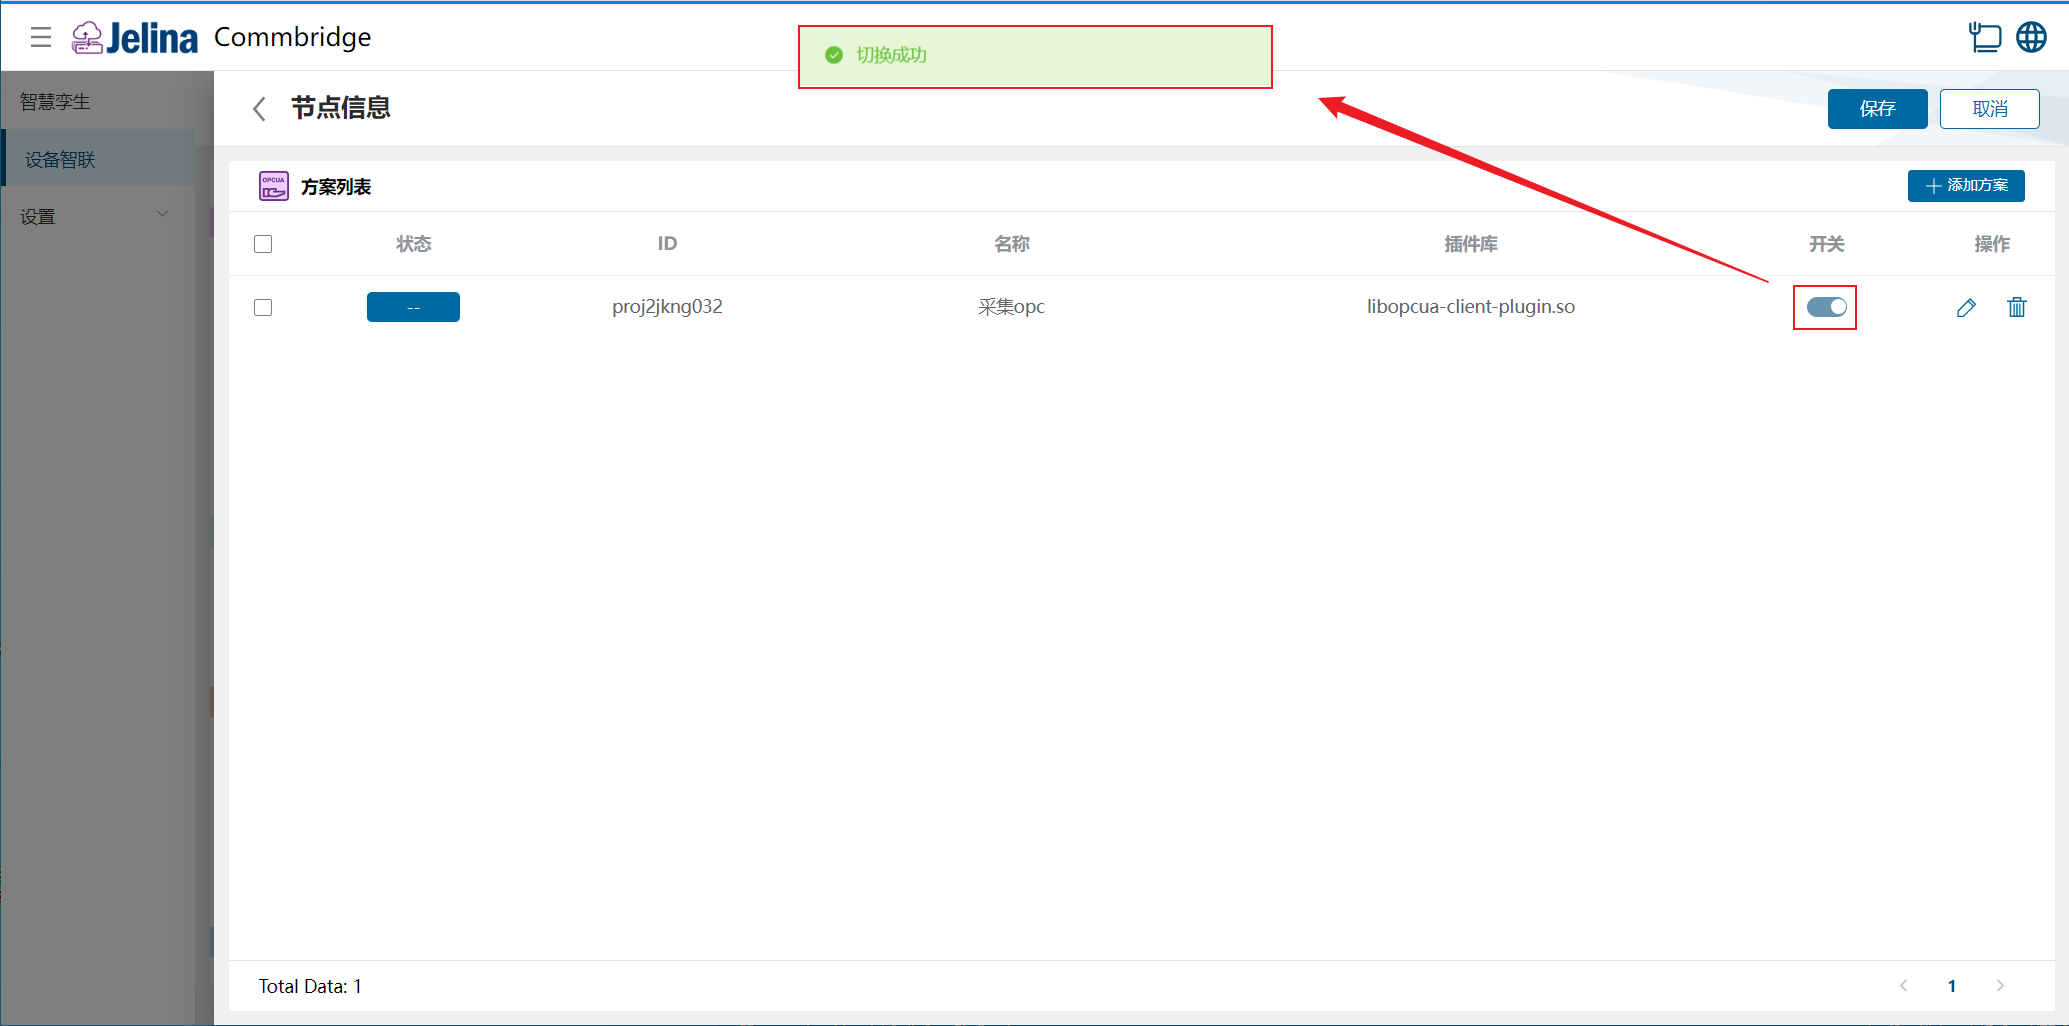
3. 結果の確認
Section titled “3. 結果の確認”(1.) 【デバイス接続】の【デプロイ】をクリックし、デプロイを完了します。
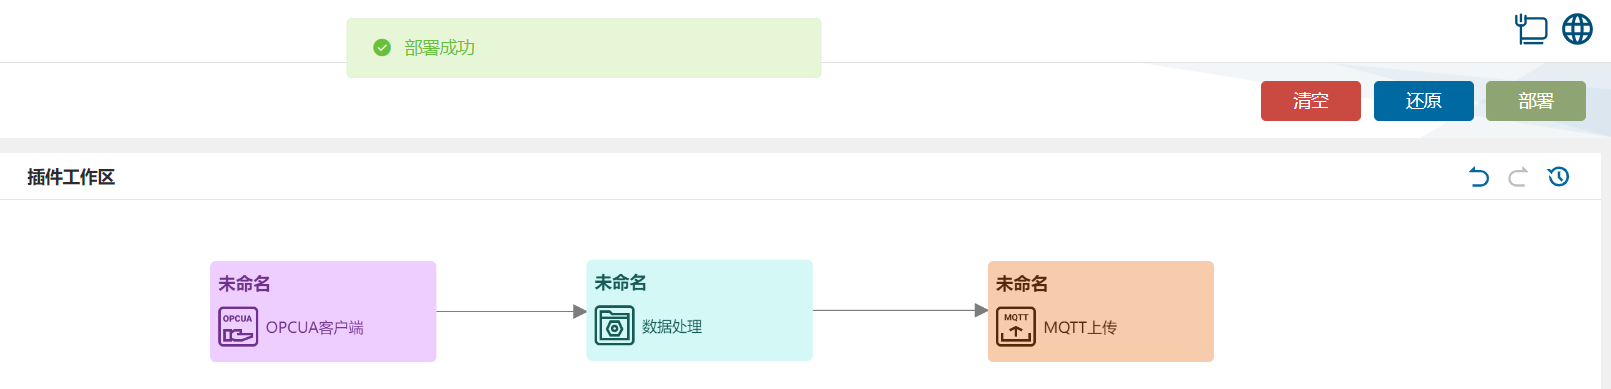
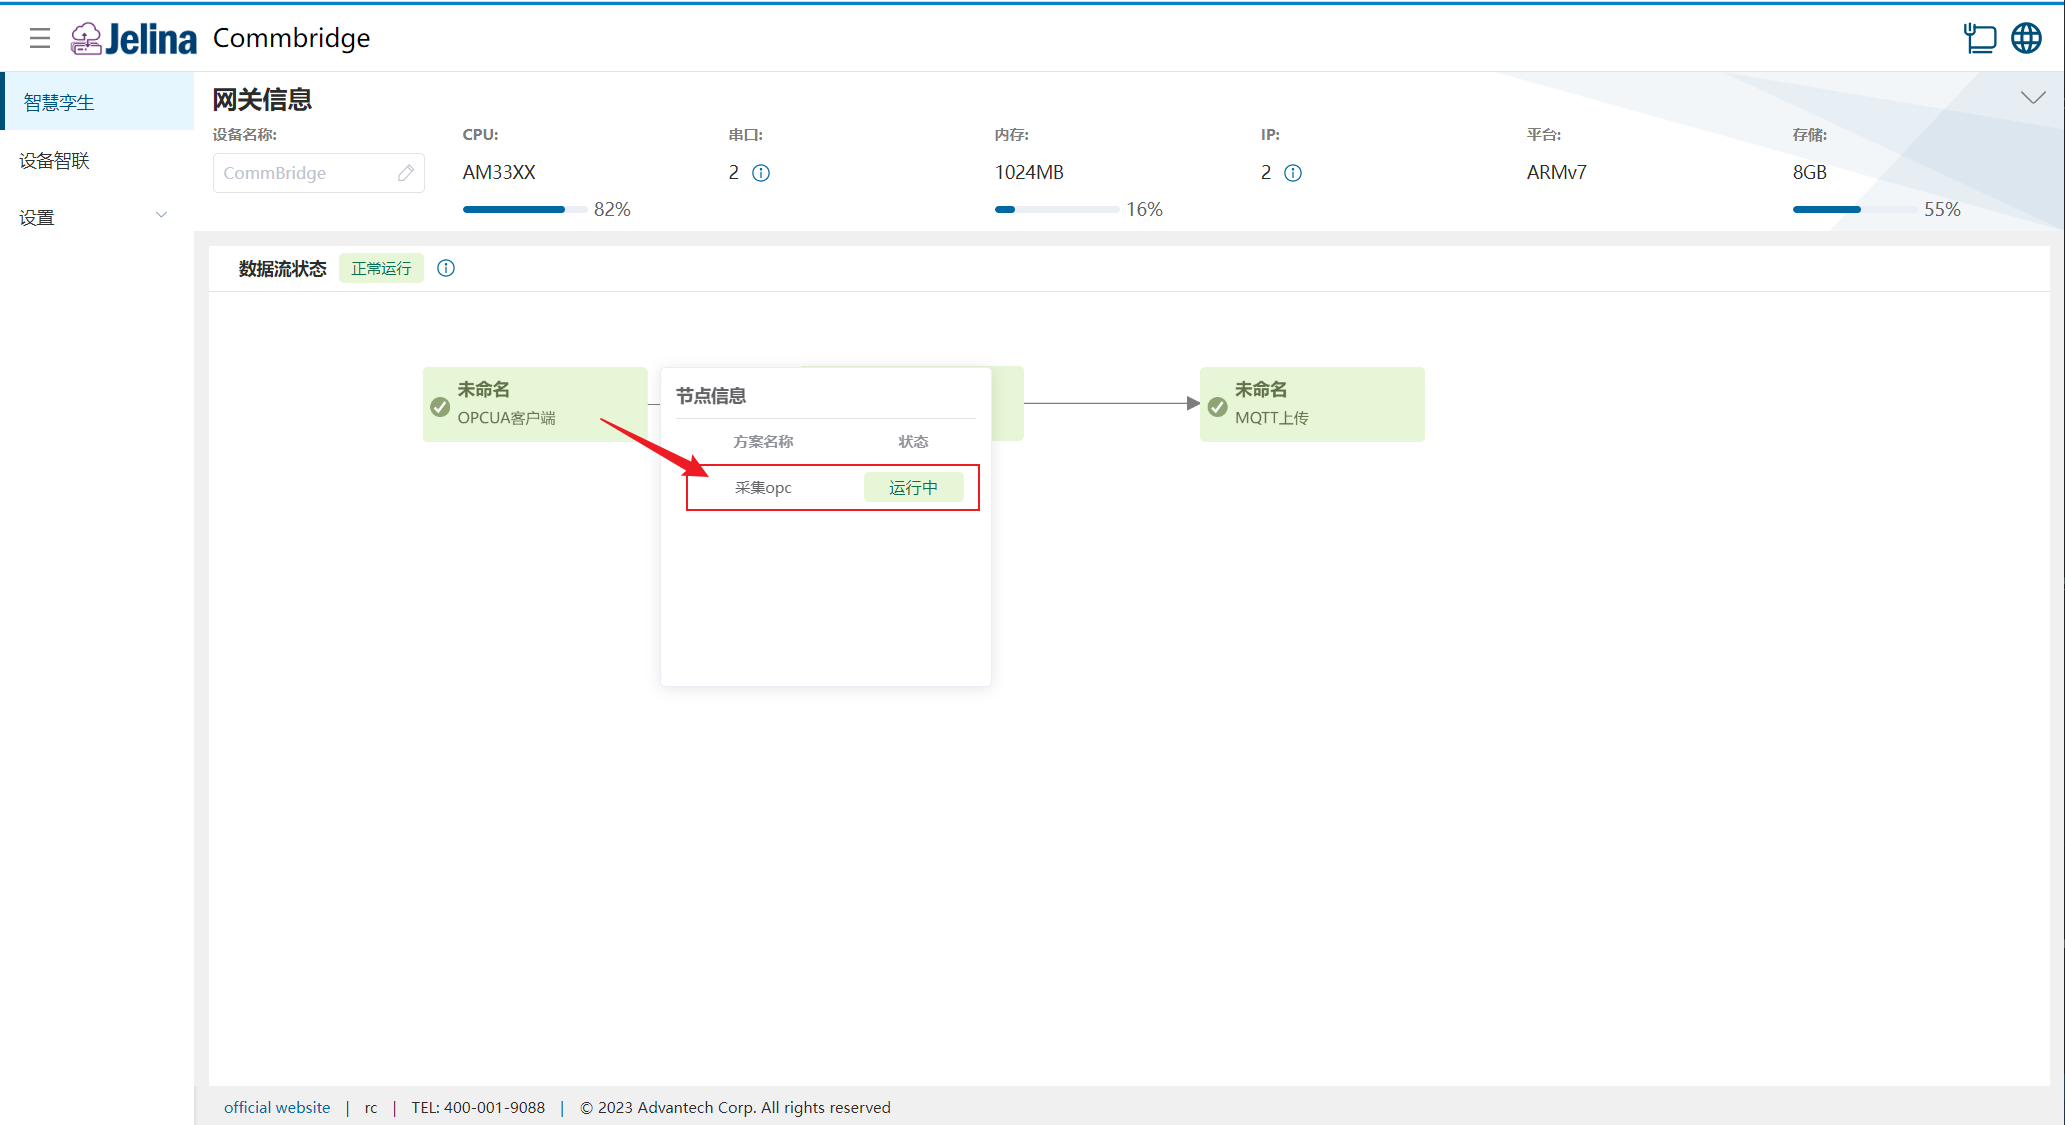
(2.) 【スマートツイン】に切り替え、【OPCUA クライアント】ノードにマウスポインターを合わせると、ノード情報の一覧が表示されます。
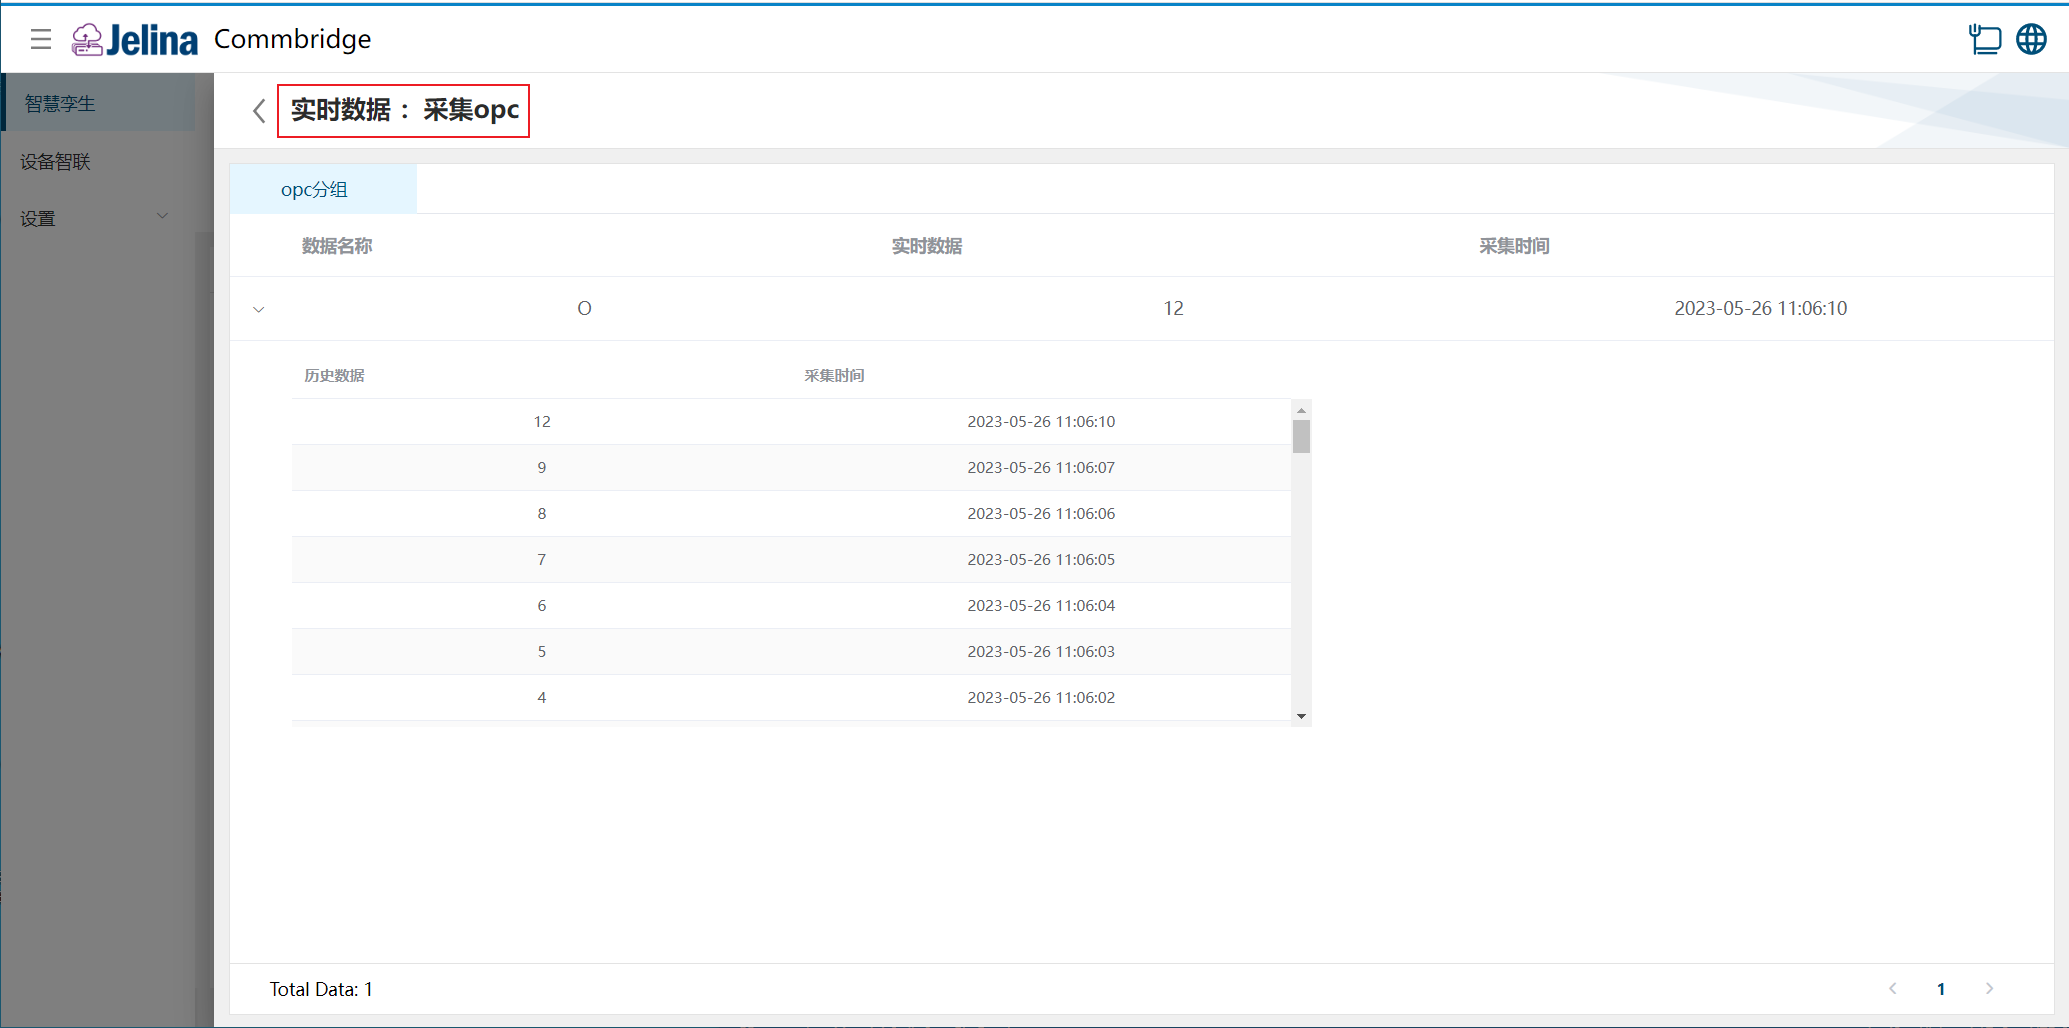
(3.) プランをクリックし、そのプランの各グループに含まれるデータポイントのリアルタイムデータと履歴データを確認します。
4. 設定項目の説明
Section titled “4. 設定項目の説明”| 名前 | 前提条件 | 説明 | 形式 | 例 | 備考 |
|---|---|---|---|---|---|
| プラン名 | ユーザーが設定するプランの名前 | 必須 | opc 収集 | ||
| Url | アップロード先(TCP アドレス)。OPCUA サーバーの URL | opc.tcp://IP アドレス:ポート番号 | opc.tcp://172.21.78.157:53350 | ||
| 接続タイムアウト (ms) | OPCUA サーバーへの呼び出し要求のタイムアウト | 数値、範囲:(0, 収集周期] | 1000 | ||
| 認証モード | OPCUA サーバーへ接続するデバイスの認証方式。2 種類に対応 | Anonymous、User | Anonymous | ||
| 暗号化モード | 3 種類の暗号化モードに対応 | ドロップダウンから選択 | None | ||
| 暗号化ポリシー | 5 種類の暗号化アルゴリズムポリシーに対応 | ドロップダウンから選択 | None | ||
| 同期収集 | 同期収集を行うかどうか。Yes または No | Yes、No | Yes | ||
| 収集周期 (ms) | 同期収集が Yes | データ読み取りのポーリング周期 | 数値、範囲:(100,2147483647] | 1000 | 適用範囲:プラン内の全データポイント |
| 収集有効時間 (ms) | 同期収集が Yes | データ収集の有効時間 | 数値、範囲:(0, 収集周期] | 500 | 適用範囲:プラン内の全データポイント |
| ユーザー名 | 認証モードが User | OPCUA サーバーへの接続ユーザー | 必須 | ||
| パスワード | 認証モードが User | OPCUA サーバーへの接続パスワード | 必須 | ||
| CommBridge 証明書を使用 | 認証モードが User、または暗号化モードが None 以外 | CommBridge 自身のクライアント証明書を使用するかどうか | ドロップダウンから選択 | No | |
| 信頼済み証明書 | 認証モードが User、または暗号化モードが None 以外 | 接続先サーバーの証明書ファイルを選択 | PEM 形式。拡張子は .pem であること | ||
| 証明書 | CommBridge 証明書を使用が No | OPCUA クライアントの証明書ファイルを選択 | PEM 形式。拡張子は .pem であること | ||
| 秘密鍵 | CommBridge 証明書を使用が No | OPCUA クライアントの鍵ファイルを選択 | PEM 形式。拡張子は .pem であること |
注意:
- 認証モード:Anonymous は匿名モード、User はユーザー名とパスワードによる認証です。
- 暗号化モード:None、Sign、SignAndEncrypt。
- 暗号化ポリシー:None、Basic128Rsa15、Basic256、Basic256Sha256、Aes128Sha256RsaOaep。
- 同期収集:Yes の場合、プラン内の全グループの収集周期と収集有効時間を共通で設定します。No の場合、グループごとに設定します。
グループの追加
Section titled “グループの追加”| パラメーター | 前提条件 | 説明 | 形式 | 例 | 備考 |
|---|---|---|---|---|---|
| グループ名 | ユーザーが設定するグループの名前 | 必須 | op グループ | ||
| 収集周期 | 接続設定の同期収集が No | データ読み取りのポーリング周期。単位:ms | 数値、範囲:(100,2147483647] | 適用範囲:グループ内の全データポイント | |
| 収集有効時間 | 接続設定の同期収集が No | 単位:ms | 数値、範囲:(0, 収集周期] | 適用範囲:グループ内の全データポイント |
注意:OPCUA は 1 回に 1 件のデータのみ読み取れます。
データの追加
Section titled “データの追加”| パラメーター | 説明 | 形式 | 例 |
|---|---|---|---|
| データエイリアス | ユーザーが定義するデータエイリアス。同じグループ内で一意であること | 必須。数字やアンダースコアで始めることはできず、空白も使用不可 | O |
| Node Id | OPCUA サーバー内でノードを一意に識別し、そのノードを指定します | ns/nus=<名前空間インデックス>;<識別子タイプ>=<識別子> |
ns=3;i=1001 |
| 読み書きモード | r(読み取り専用)、rw(読み書き)に対応 | r、rw | r |
| 計算 | データのエイリアスを使用してユーザーが定義する式 |
5. opcua プロトコルの関連パラメーター
Section titled “5. opcua プロトコルの関連パラメーター”Node Id について説明します。
Node Id の文字列表現:
ns/nus=<名前空間インデックス>;<識別子タイプ>=<識別子>。
-
<名前空間インデックス>:NamespaceIndex。OPC UA サーバーが名前空間 URI に割り当てるインデックスで、10 進数で表します。インデックスが 0 の場合は、ns=0;全体を省略します。 -
<識別子タイプ>:IdentifierType。識別子の形式とデータ型を指定するフラグです。次の値を使用できます。
| Flag | Identifier Type |
|---|---|
| i | Numeric(UInteger) |
| s | String |
| g | Guid |
| b | Opaque(ByteString) |
<識別子>:identifier。OPC UA サーバーのアドレス空間内でノードを識別する識別子。
Node Id の例:
- ns=2;i=5001
- ns=2;s=My
- ns=1;g=09087e75-8e5e-499b-954f-f2a9603db28a
- ns=1;b=M/RbKBsRVkePCePcx24oRA==