
OPCUA 수집
OPCUA 프로토콜의 Client 기능으로 데이터를 수집합니다.
1. 노드 생성
섹션 제목: “1. 노드 생성”(1.) CommBridge 페이지의 【스마트 트윈】으로 이동한 후 왼쪽에서 【장치 연결】로 전환합니다.
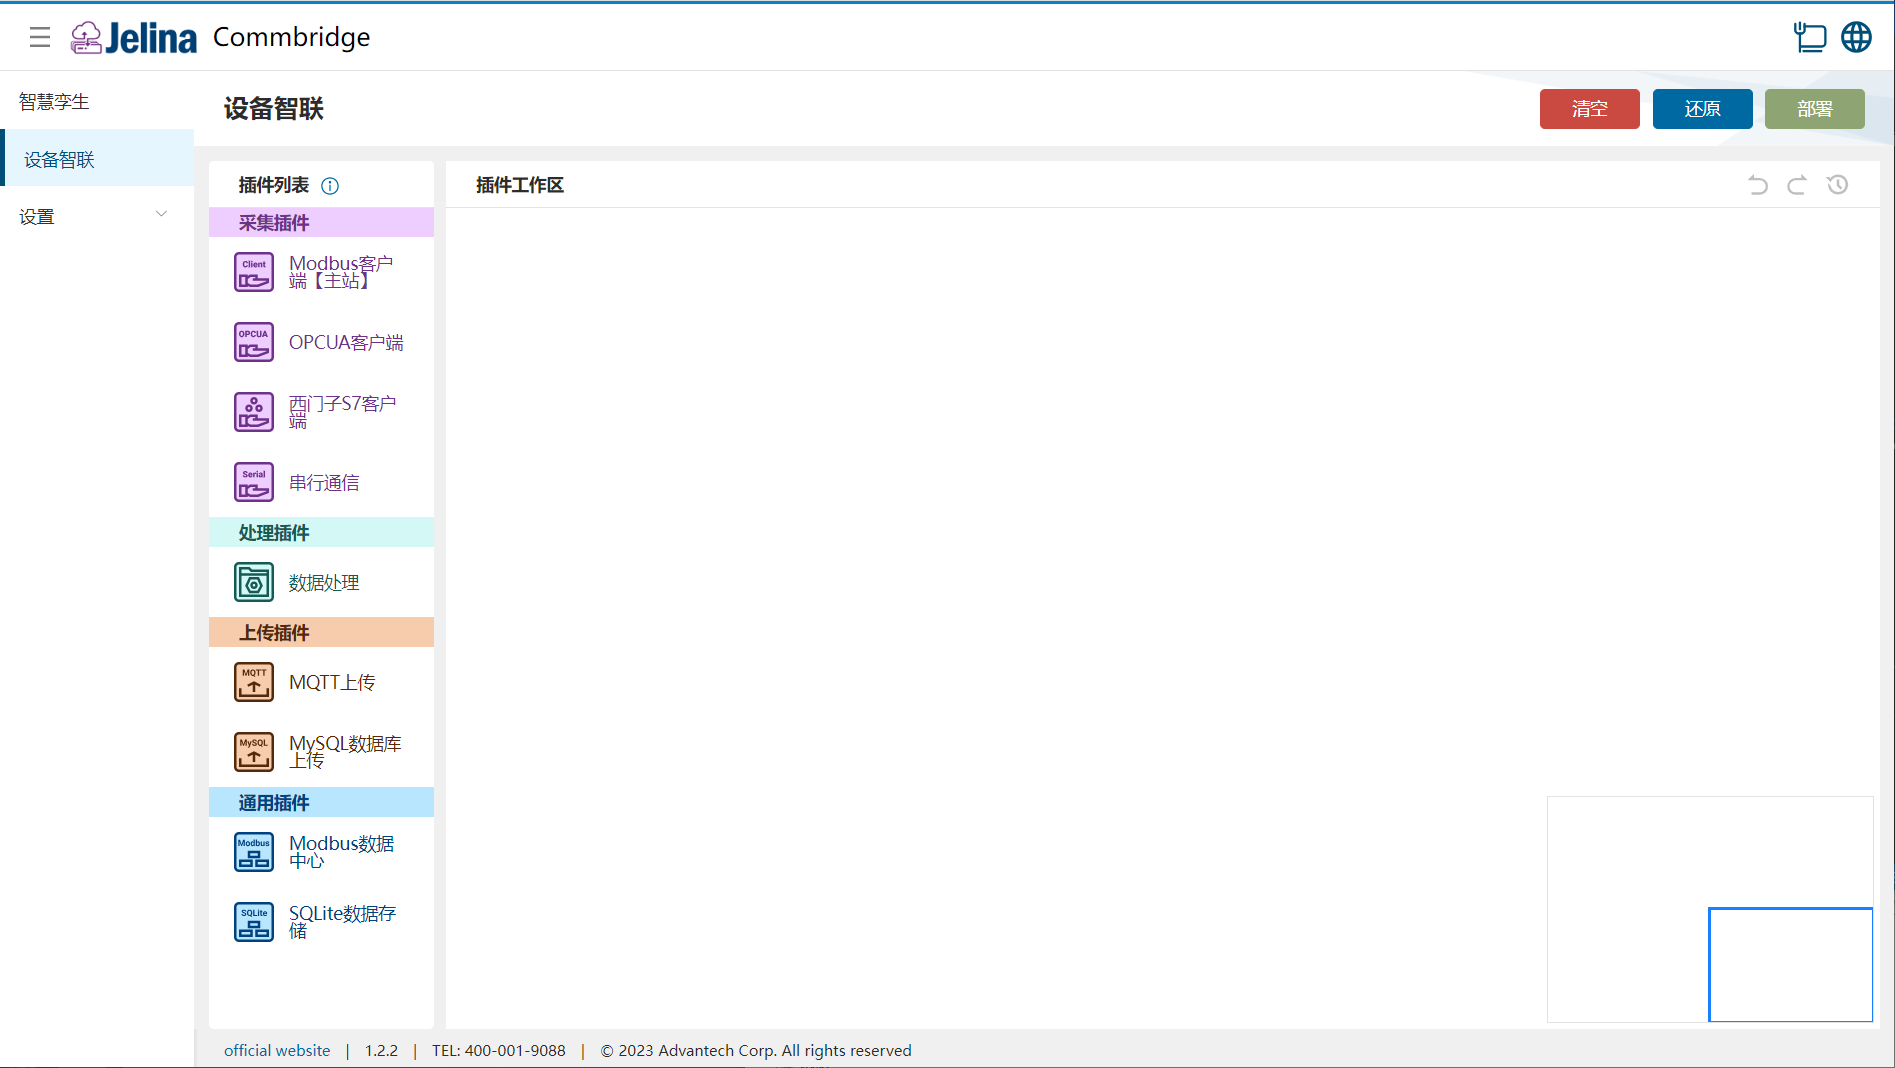
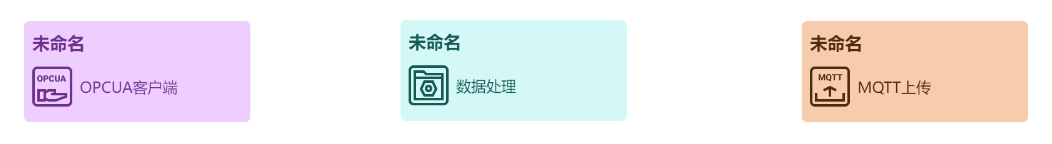
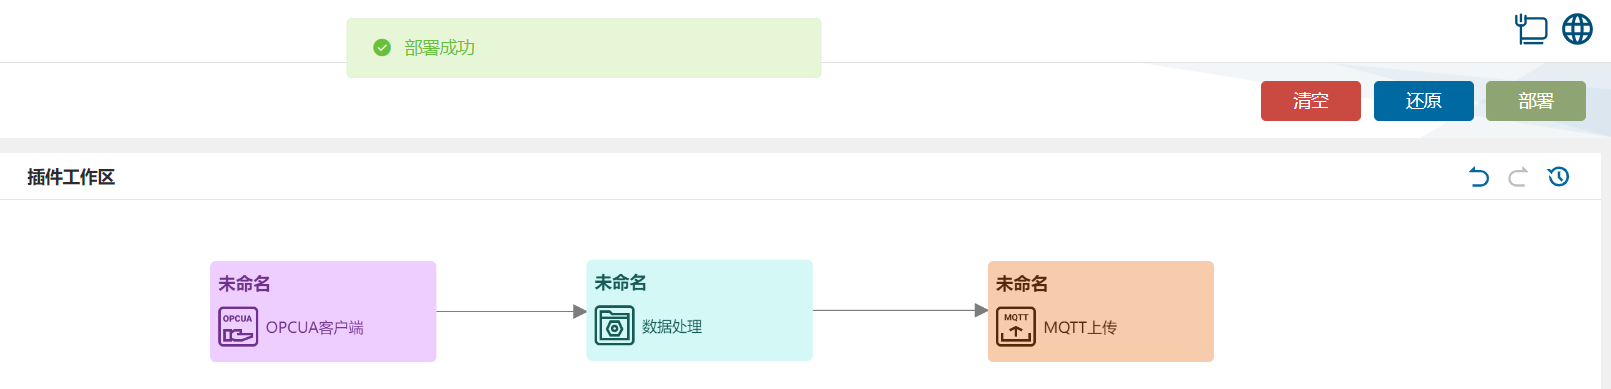
(2.) OPCUA 클라이언트, 데이터 처리 및 MQTT 업로드 플러그인을 차례로 플러그인 작업 영역에 끌어 놓아 세 개의 노드를 생성합니다.
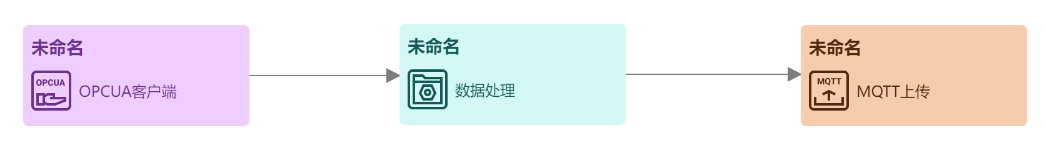
(3.) 세 노드를 차례로 연결합니다. 연결 순서는 OPCUA 클라이언트 → 데이터 처리 → MQTT 업로드입니다.
2. 구성 생성
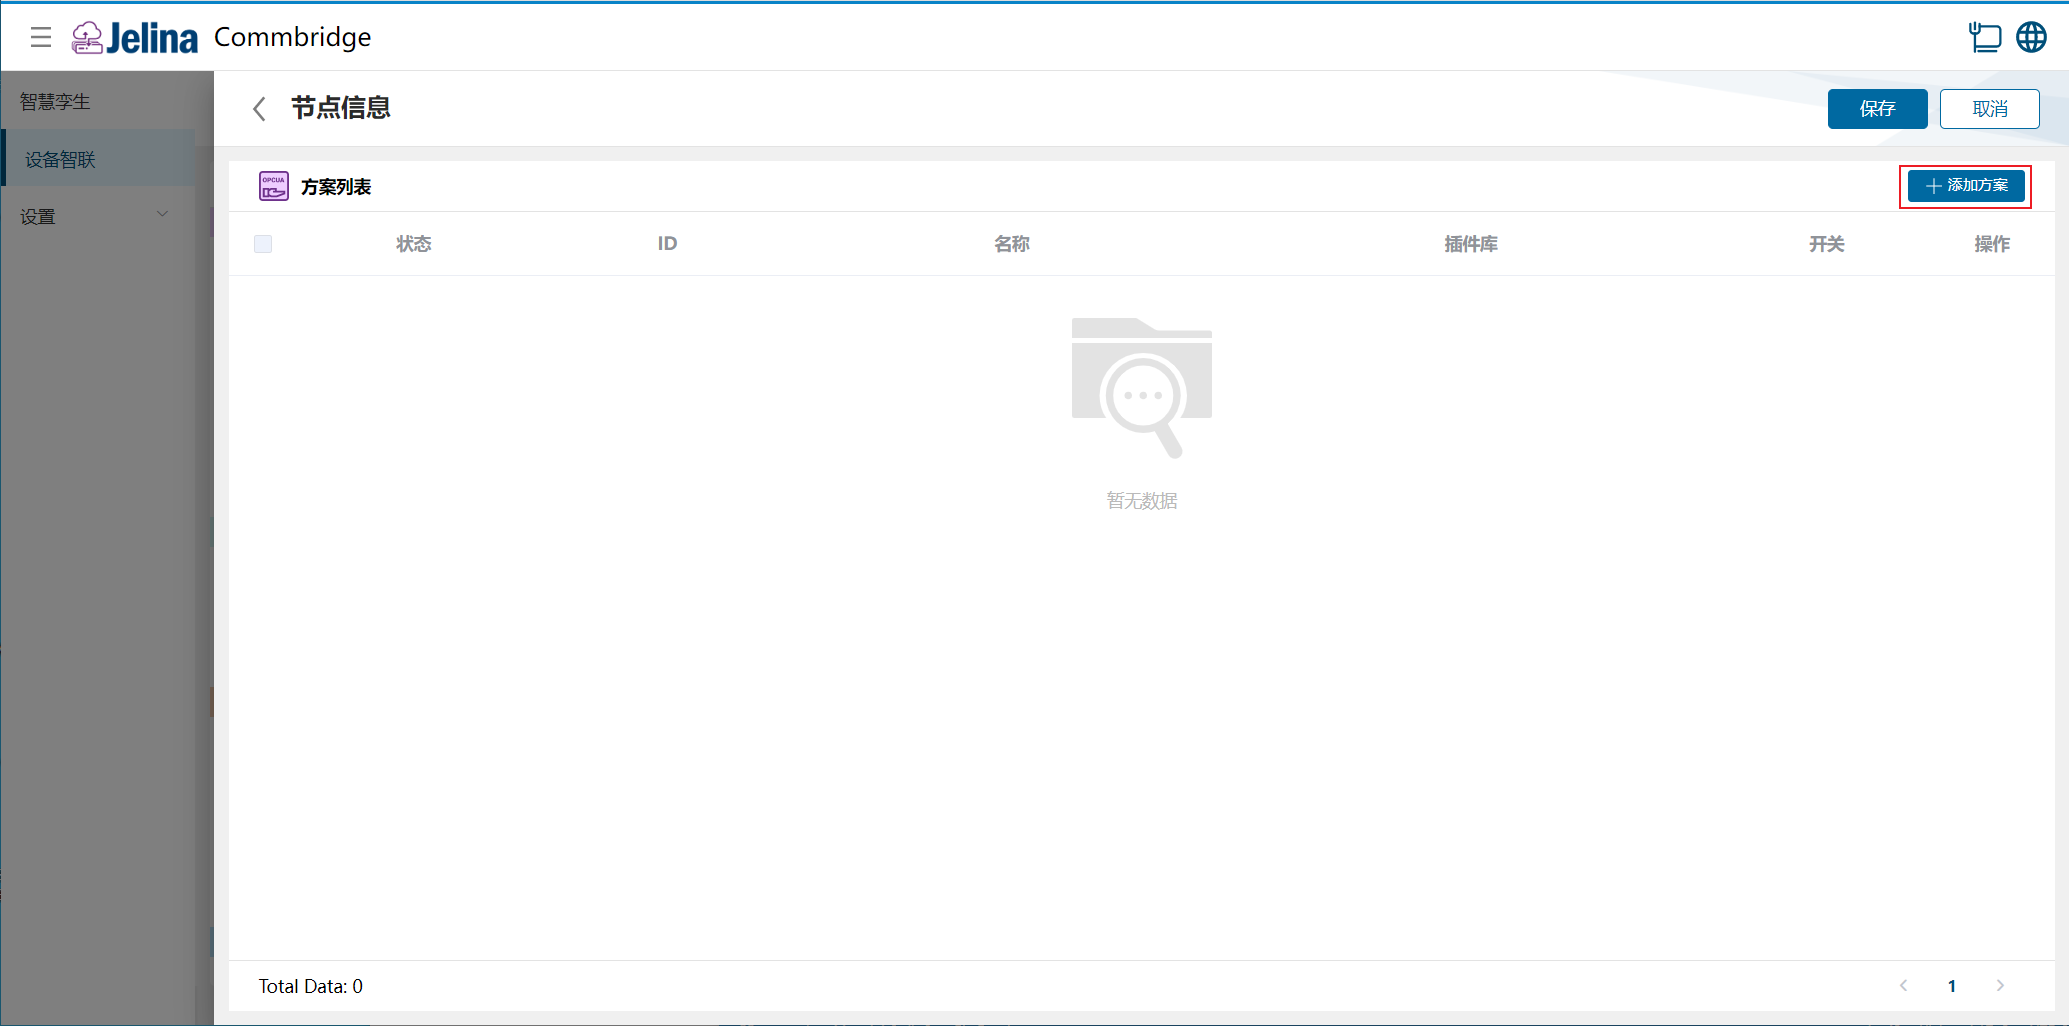
섹션 제목: “2. 구성 생성”(1.) 【OPCUA 클라이언트】를 두 번 클릭하고 【구성 추가】 버튼을 클릭합니다.
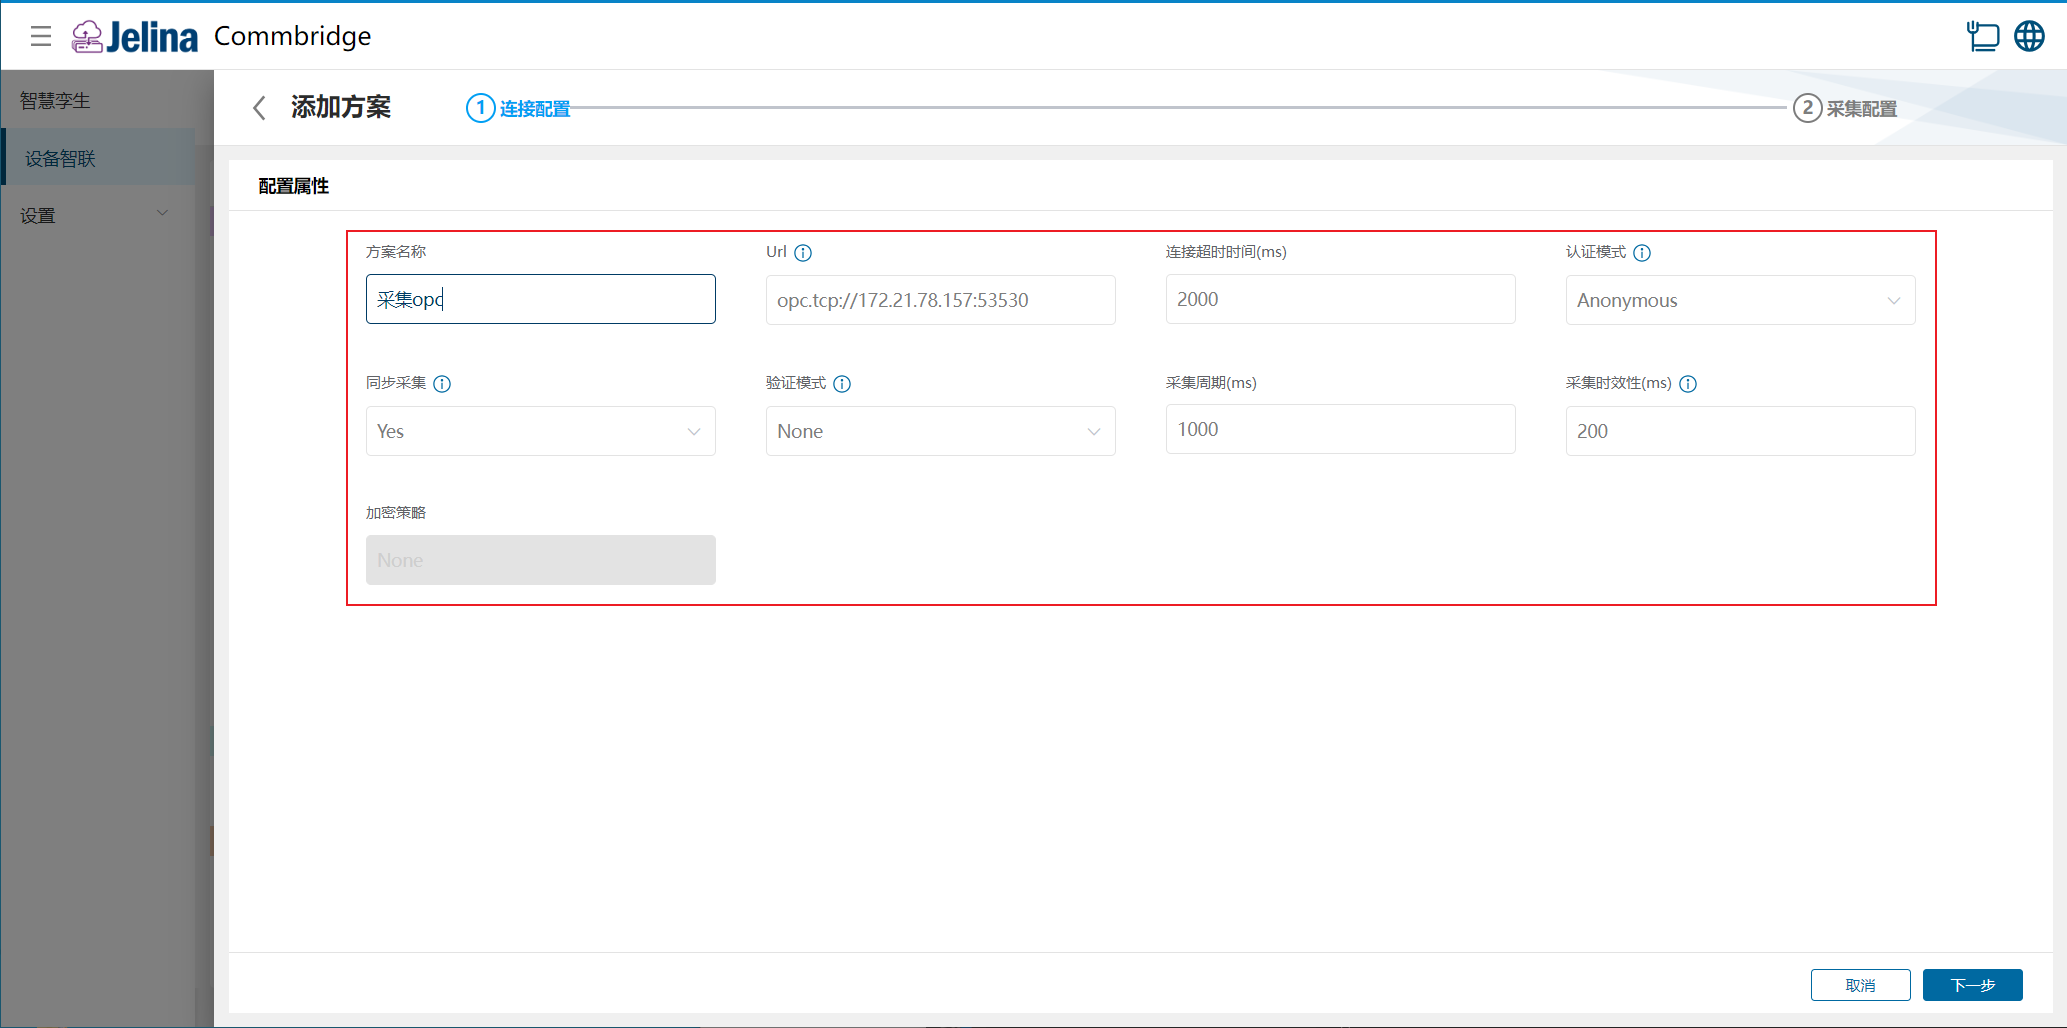
(2.) 연결 설정을 입력하고 【다음】을 클릭합니다.
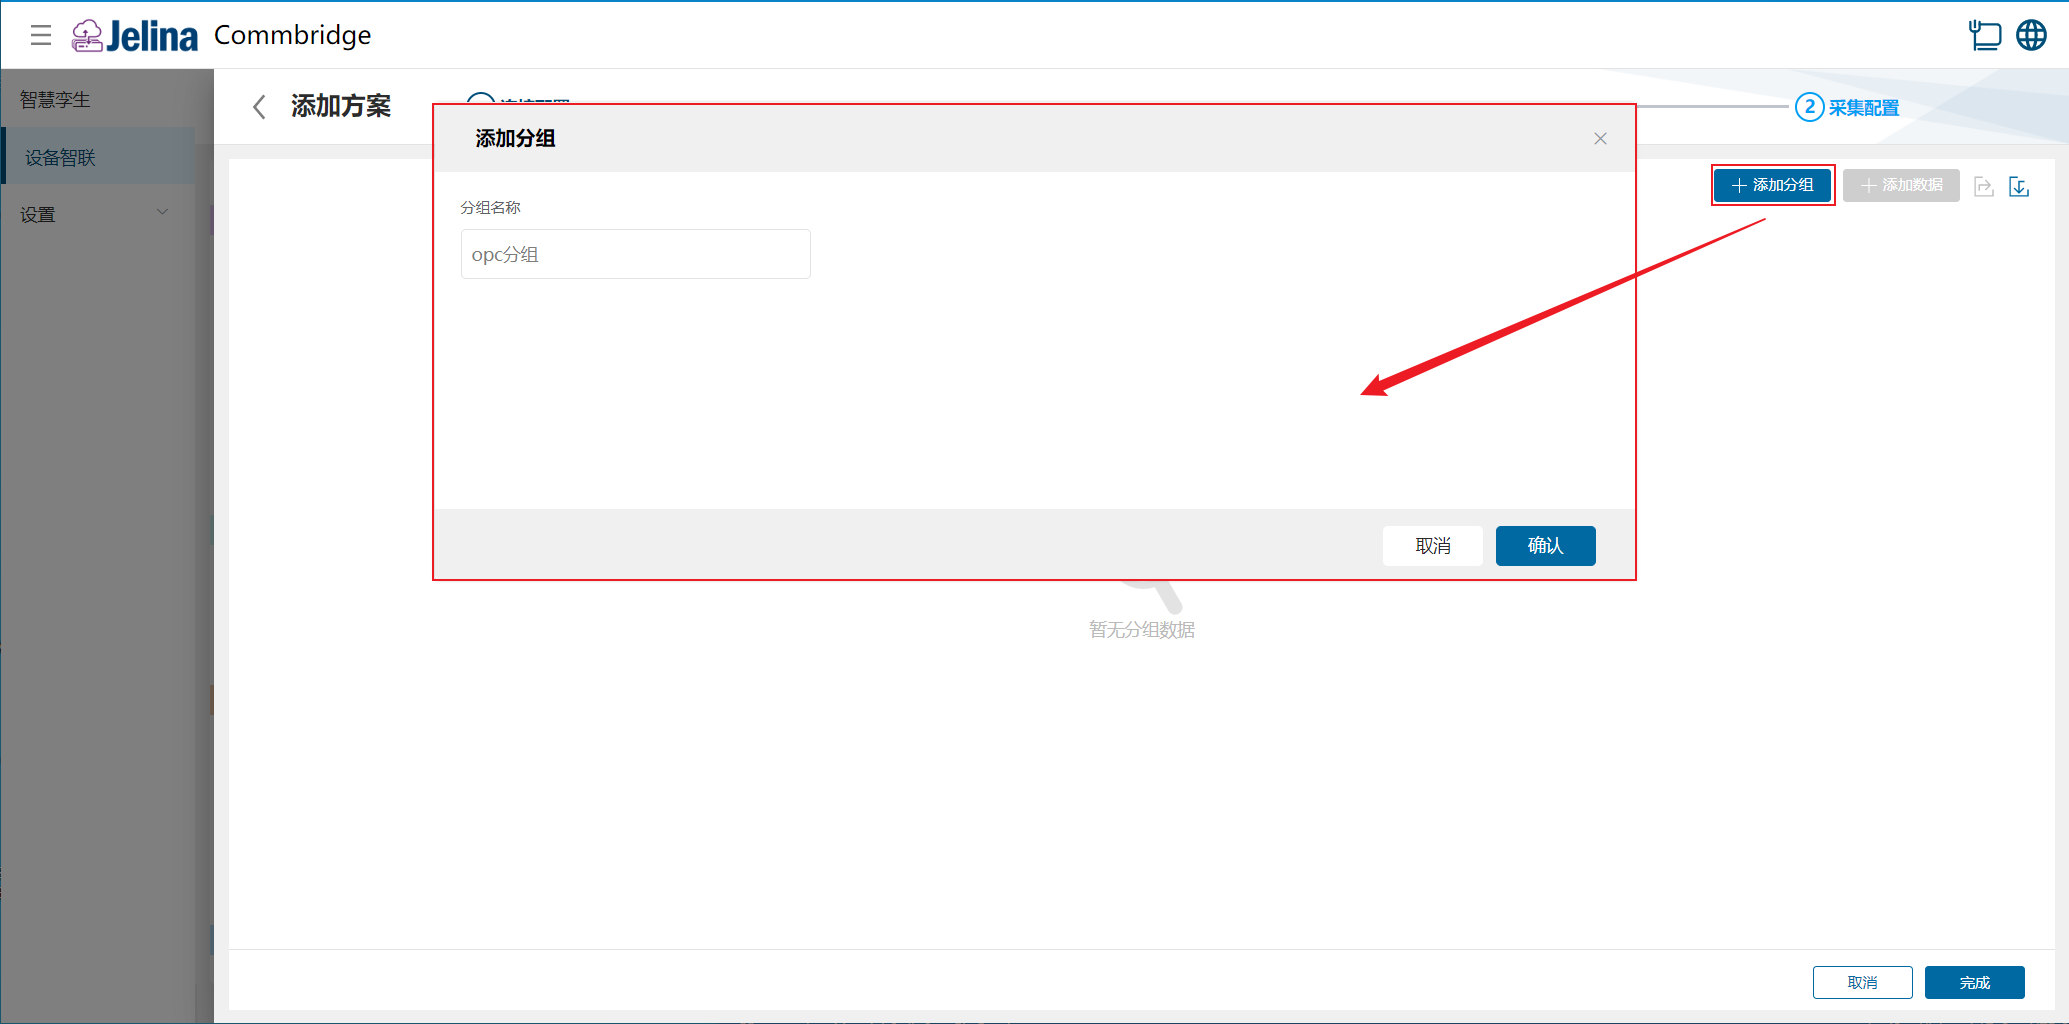
(3.) 【그룹 추가】를 클릭하고 그룹 정보를 입력한 후 【확인】을 클릭합니다.
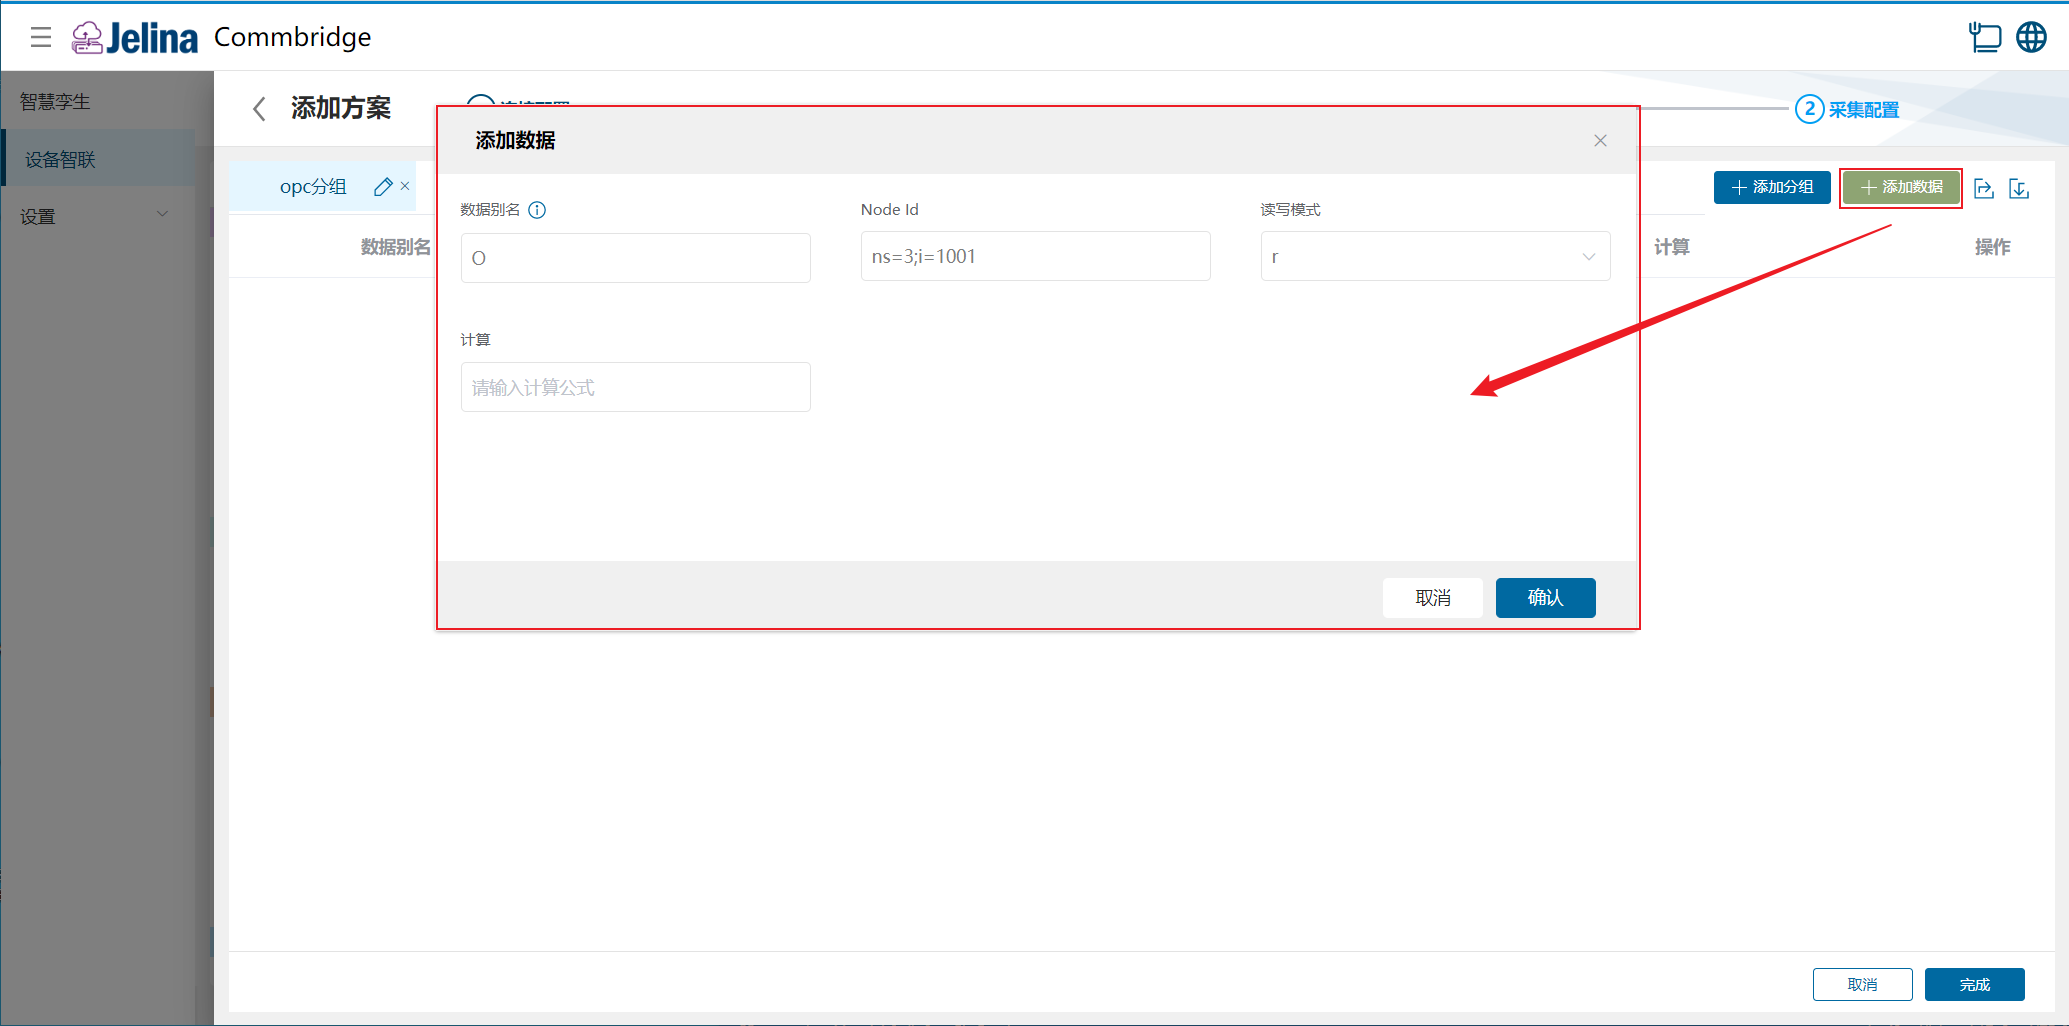
(4.) 【데이터 추가】를 클릭하고 데이터 포인트 정보를 입력한 후 【확인】을 클릭합니다.
(5.) 【완료】를 클릭하여 수집 구성을 추가합니다.
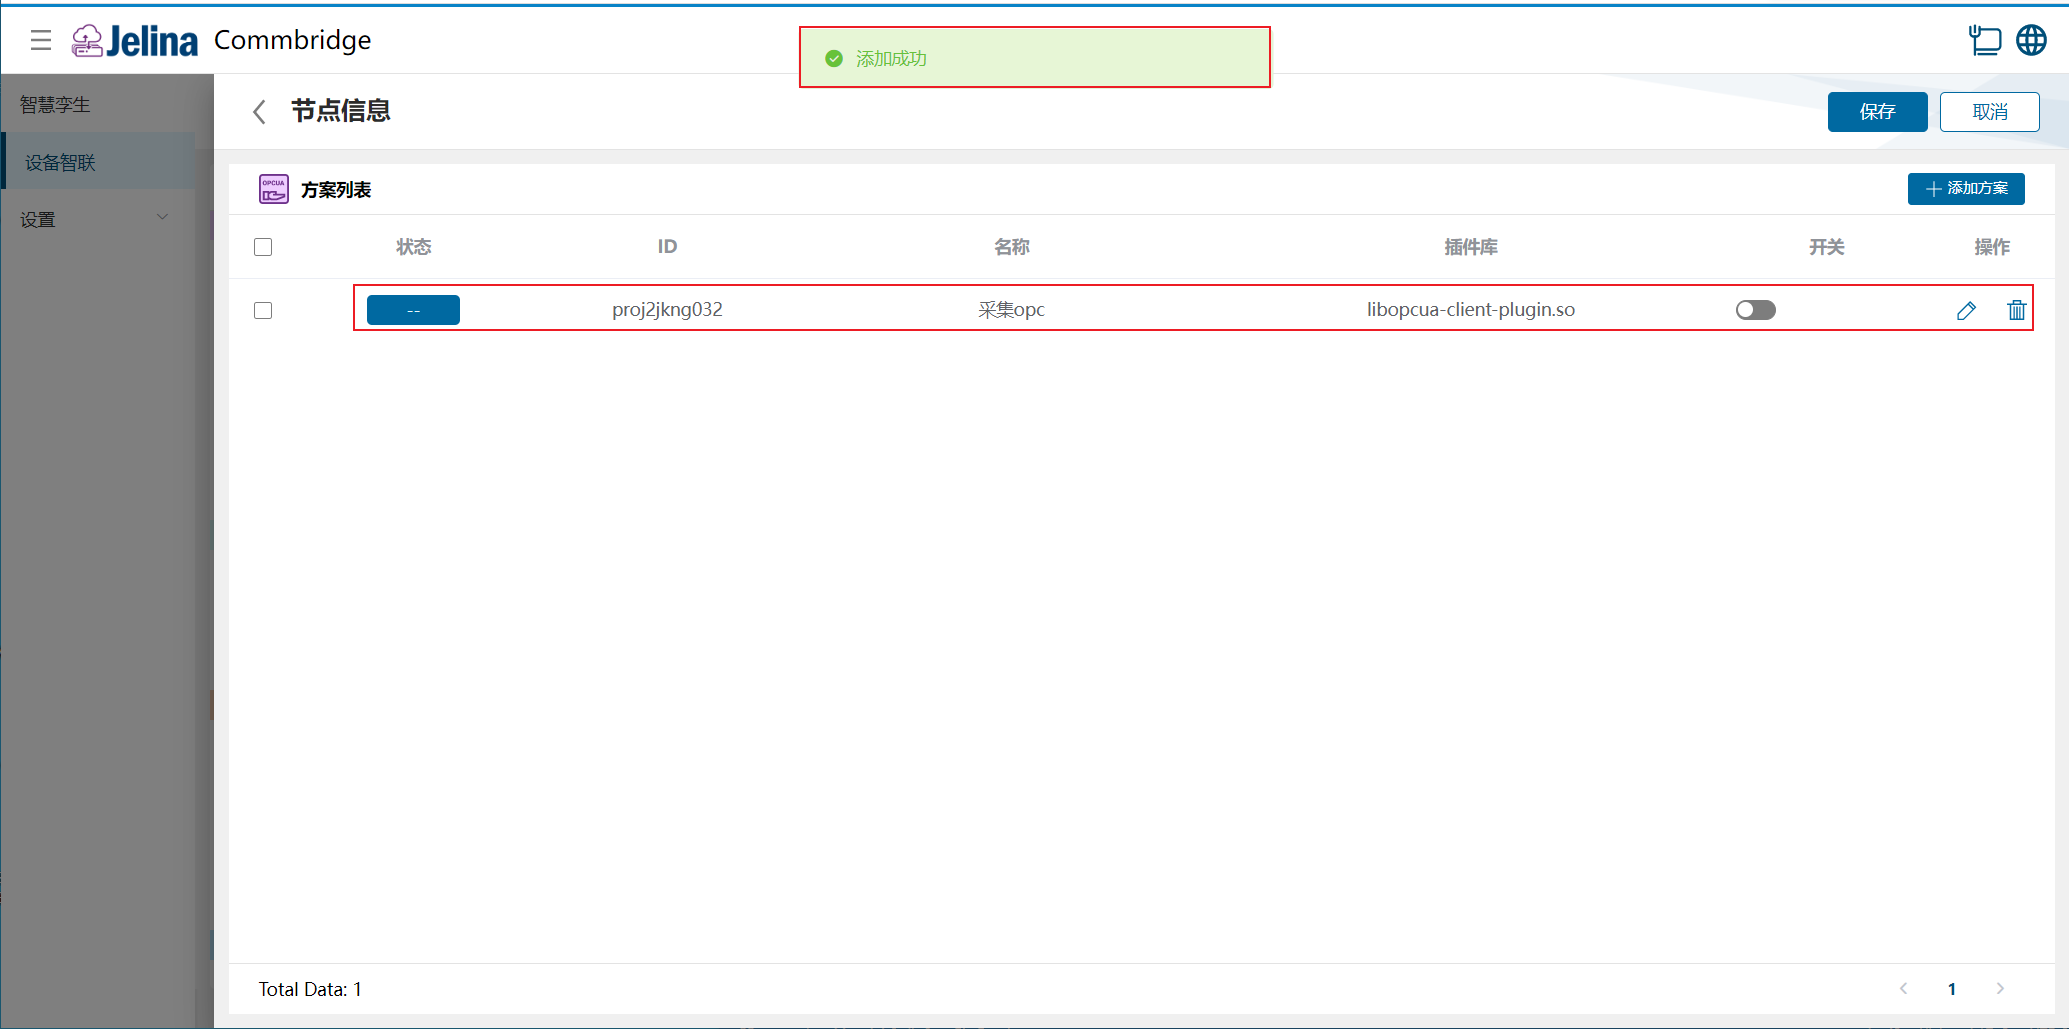
(6.) 구성의 스위치를 켜고 【저장】을 클릭합니다.
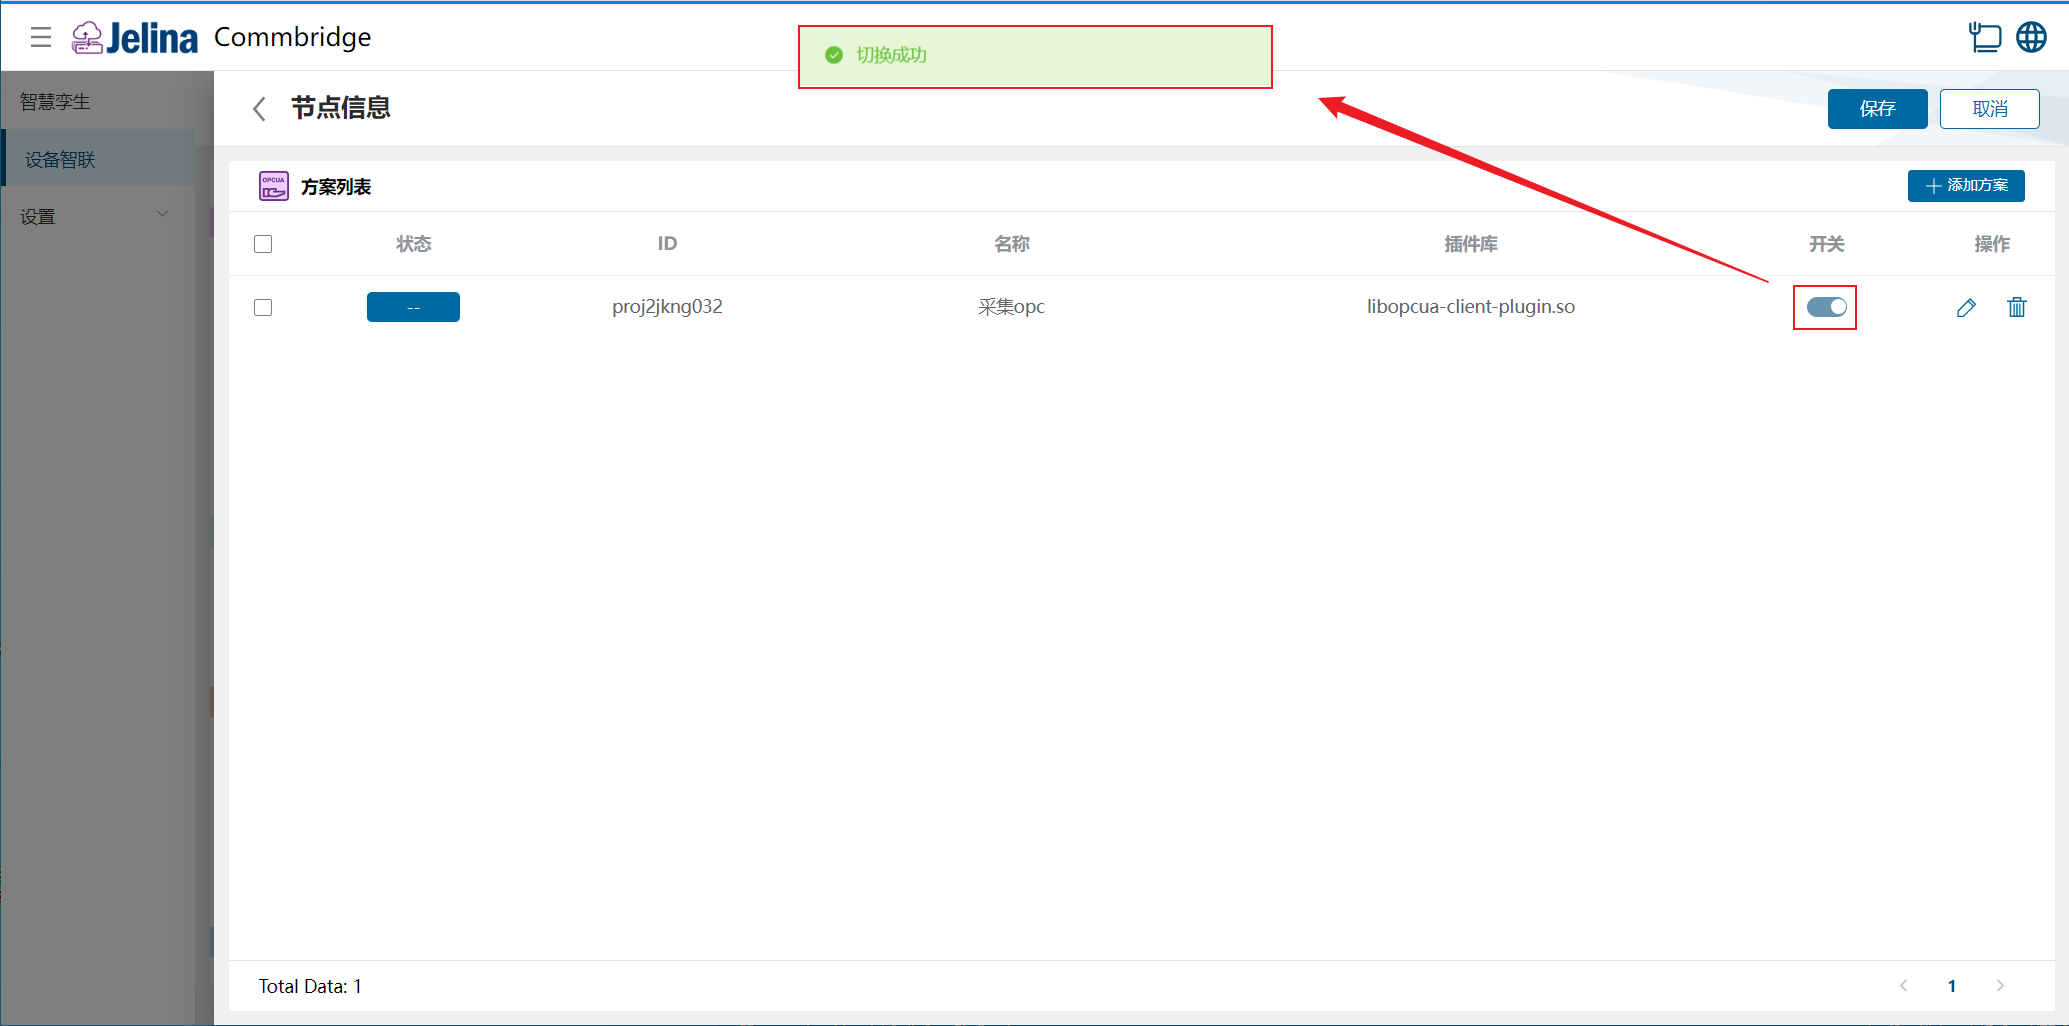
3. 결과 확인
섹션 제목: “3. 결과 확인”(1.) 【장치 연결】의 【배포】 버튼을 클릭하여 배포합니다.
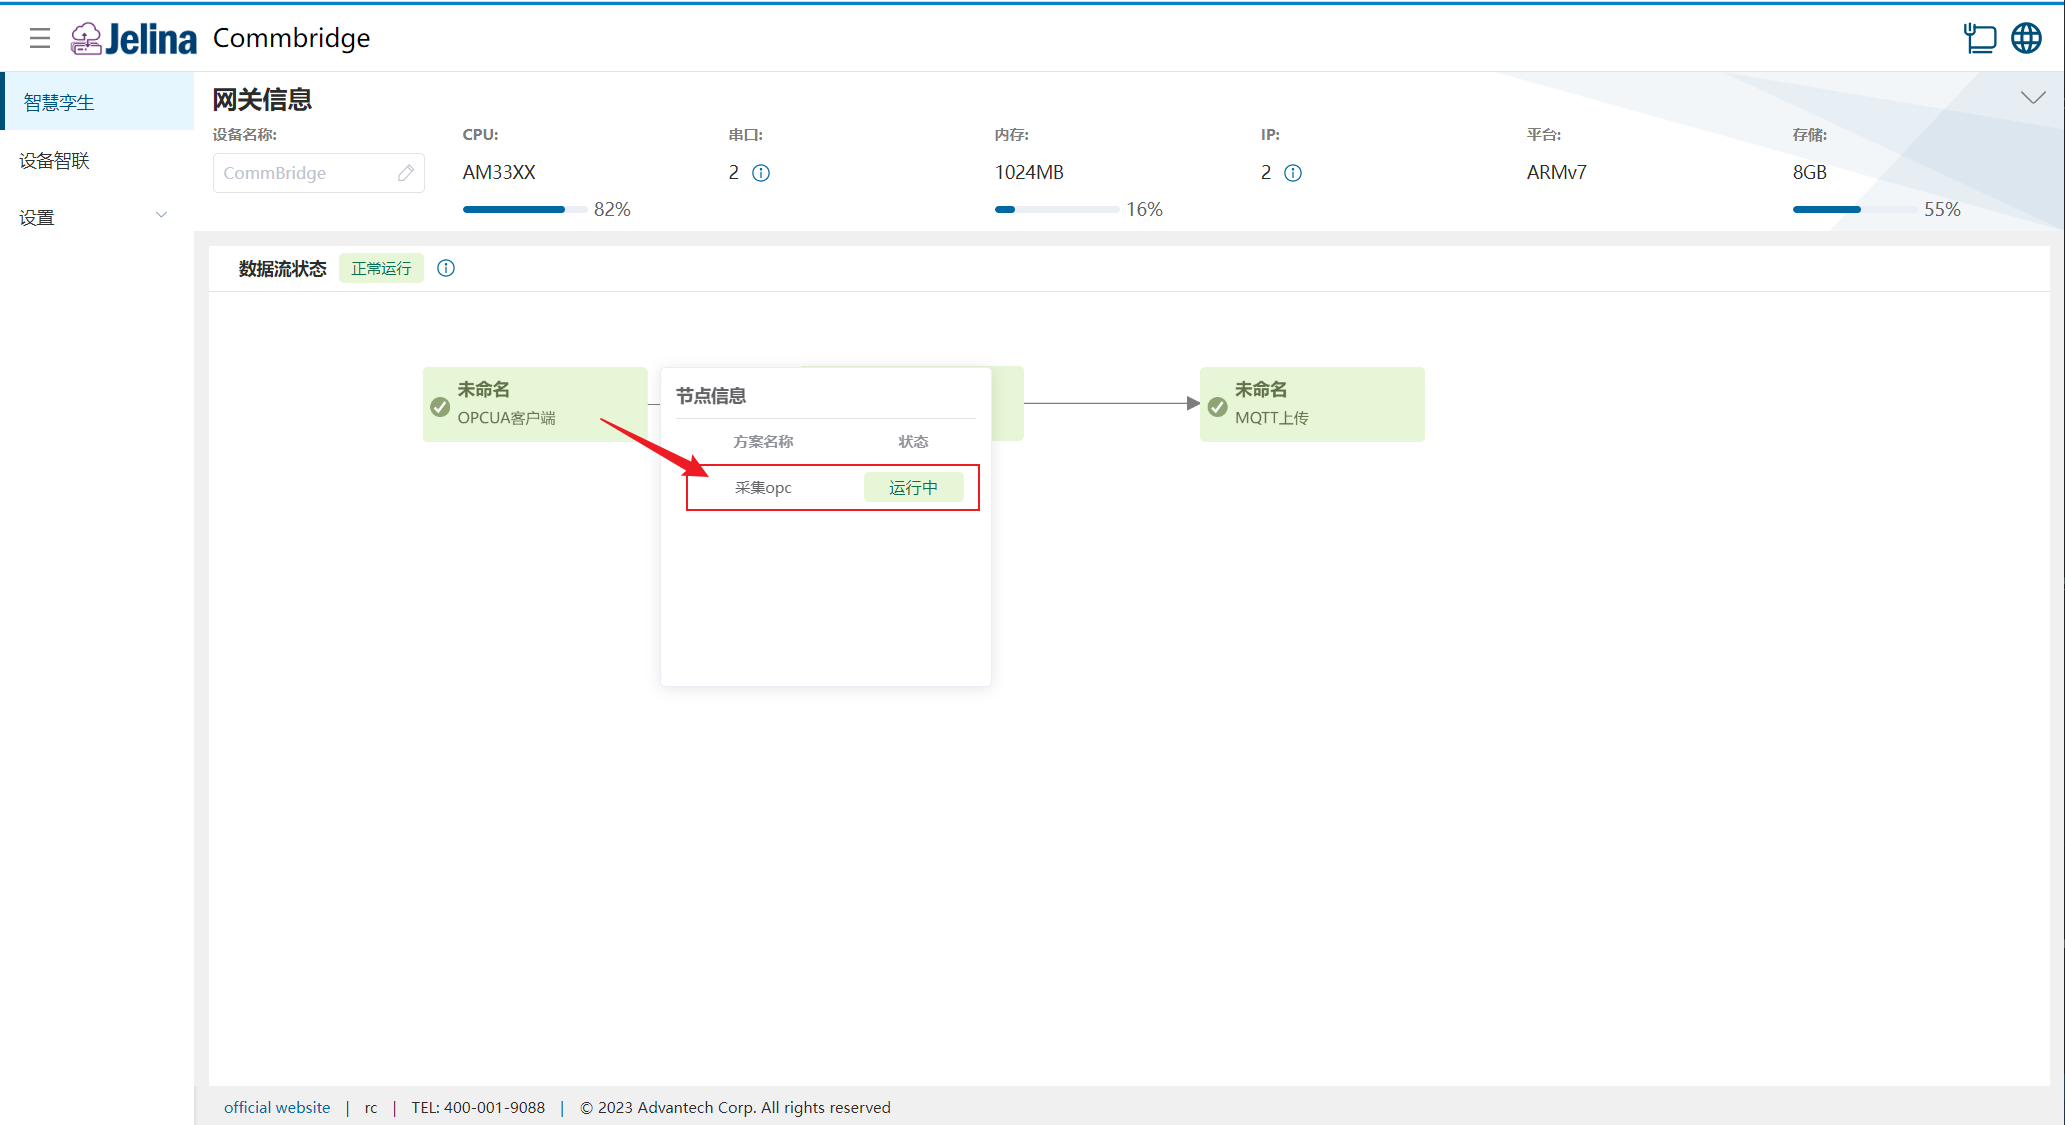
(2.) 【스마트 트윈】으로 전환한 후 【OPCUA 클라이언트】 노드 위로 마우스를 이동하면 노드 정보 목록이 표시됩니다.
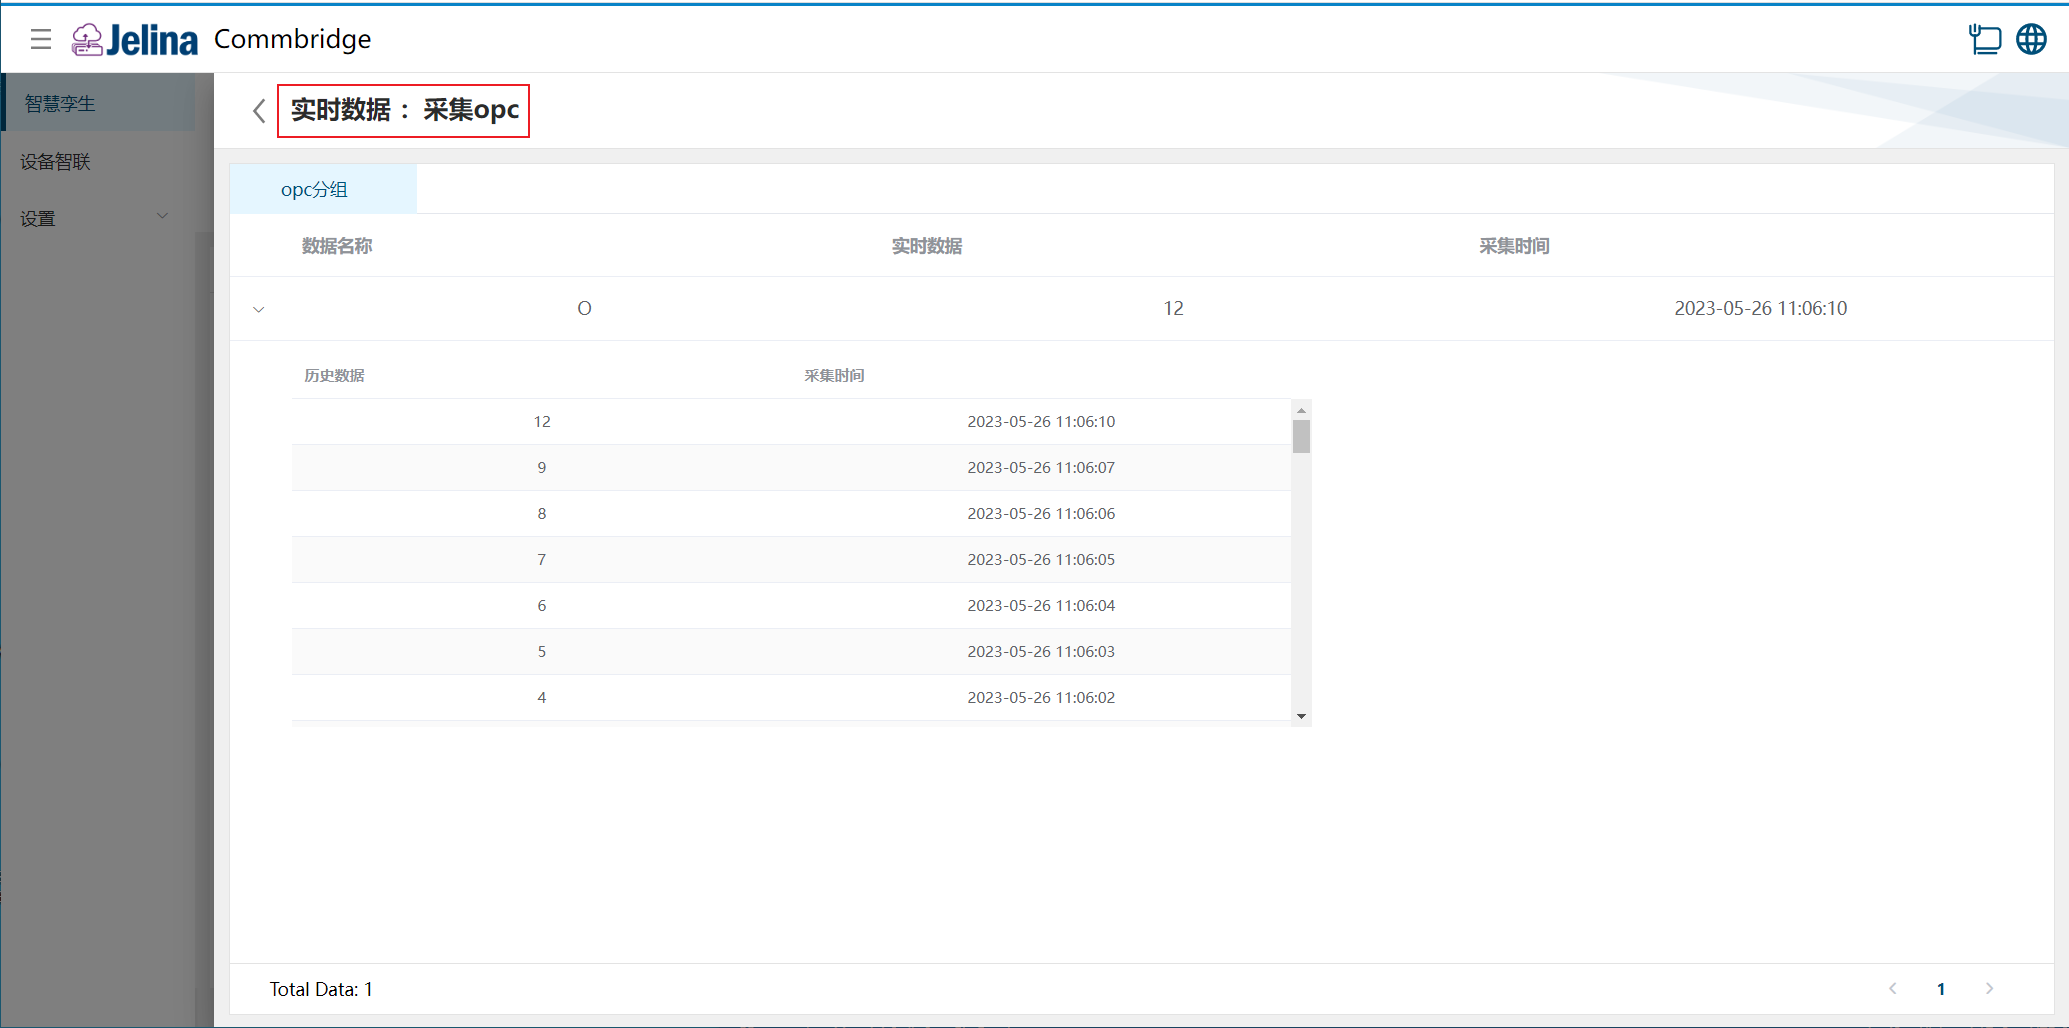
(3.) 구성을 클릭하여 해당 구성의 각 그룹에 속한 데이터 포인트의 실시간 데이터와 이력 데이터를 확인합니다.
4. 설정 설명
섹션 제목: “4. 설정 설명”연결 설정
섹션 제목: “연결 설정”| 이름 | 조건 | 설명 | 형식 | 예 | 비고 |
|---|---|---|---|---|---|
| 구성 이름 | 사용자가 지정하는 구성 이름 | 필수 | OPC 수집 | ||
| Url | 업로드 주소(TCP 주소), OPCUA 서버의 URL 주소 | opc.tcp://IP주소:포트번호 | opc.tcp://172.21.78.157:53350 | ||
| 연결 제한 시간(ms) | OPCUA 서버 호출 요청의 제한 시간 | 숫자, 범위: (0, 수집 주기] | 1000 | ||
| 인증 모드 | OPCUA 서버 연결 장치의 두 가지 인증 방식 지원 | Anonymous, User | Anonymous | ||
| 암호화 모드 | 세 가지 암호화 모드 지원 | 드롭다운 선택 | None | ||
| 암호화 정책 | 다섯 가지 암호화 알고리즘 정책 지원 | 드롭다운 선택 | None | ||
| 동기 수집 | 동기 수집 여부, Yes 또는 No | Yes, No | Yes | ||
| 수집 주기(ms) | 동기 수집이 Yes | 데이터 읽기 폴링 주기 | 숫자, 범위: (100,2147483647] | 1000 | 적용 범위: 구성 내 모든 데이터 포인트 |
| 수집 유효 시간(ms) | 동기 수집이 Yes | 데이터 수집의 유효 시간 | 숫자, 범위: (0, 수집 주기] | 500 | 적용 범위: 구성 내 모든 데이터 포인트 |
| 사용자 이름 | 인증 모드가 User | OPCUA 서버 연결 사용자 | 필수 | ||
| 암호 | 인증 모드가 User | OPCUA 서버 연결 암호 | 필수 | ||
| CommBridge 인증서 사용 | 인증 모드가 User이거나 암호화 모드가 None이 아님 | CommBridge 자체 클라이언트 인증서 사용 여부 | 드롭다운 선택 | No | |
| 신뢰할 수 있는 인증서 | 인증 모드가 User이거나 암호화 모드가 None이 아님 | 연결할 서버의 인증서 파일 선택 | PEM 형식, 확장자는 .pem이어야 함 | ||
| 인증서 | CommBridge 인증서 사용이 No | OPCUA 클라이언트의 인증서 파일 선택 | PEM 형식, 확장자는 .pem이어야 함 | ||
| 개인 키 | CommBridge 인증서 사용이 No | OPCUA 클라이언트의 키 파일 선택 | PEM 형식, 확장자는 .pem이어야 함 |
참고:
- 인증 모드: Anonymous는 익명 모드, User는 사용자 이름/암호 모드입니다.
- 암호화 모드: None, Sign 또는 SignAndEncrypt.
- 암호화 정책: None, Basic128Rsa15, Basic256, Basic256Sha256, Aes128Sha256RsaOaep.
- 동기 수집: “Yes”이면 구성 내 그룹의 수집 주기와 수집 유효 시간을 통합 설정하고, “No”이면 각 그룹에서 개별 설정합니다.
그룹 추가
섹션 제목: “그룹 추가”| 매개변수 | 조건 | 설명 | 형식 | 예 | 비고 |
|---|---|---|---|---|---|
| 그룹 이름 | 사용자가 지정하는 그룹 이름 | 필수 | OP 그룹 | ||
| 수집 주기 | 연결 설정의 동기 수집이 No | 데이터 읽기 폴링 주기, 단위 ms | 숫자, 범위: (100,2147483647] | 적용 범위: 그룹 내 모든 데이터 포인트 | |
| 수집 유효 시간 | 연결 설정의 동기 수집이 No | 단위 ms | 숫자, 범위: (0, 수집 주기] | 적용 범위: 그룹 내 모든 데이터 포인트 |
참고: OPCUA는 한 번에 데이터 하나만 읽을 수 있습니다.
데이터 추가
섹션 제목: “데이터 추가”| 매개변수 | 설명 | 형식 | 예 |
|---|---|---|---|
| 데이터 별칭 | 사용자가 지정하는 데이터 별칭으로, 동일 그룹 내에서 고유해야 함 | 필수, 숫자나 밑줄로 시작할 수 없고 공백을 포함할 수 없음 | O |
| Node Id | OPCUA 서버 내 노드를 고유하게 식별하고 찾는 데 사용 | ns/nus=<네임스페이스인덱스>;<식별자유형>=<식별자> | ns=3;i=1001 |
| 읽기/쓰기 모드 | r(읽기 전용), rw(읽기/쓰기) 지원 | r, rw | r |
| 계산 | 사용자가 데이터 별칭을 기반으로 정의하는 수식 |
5. OPCUA 프로토콜 관련 매개변수 설명
섹션 제목: “5. OPCUA 프로토콜 관련 매개변수 설명”Node Id에 대한 설명은 다음과 같습니다.
Node Id의 문자열 표현 형식: ns/nus=<네임스페이스인덱스>;<식별자유형>=<식별자>.
-
<네임스페이스인덱스>: NamespaceIndex로, OPC UA 서버의 네임스페이스 URI에 대한 인덱스입니다. 10진수로 표현하며, 인덱스가 0이면 “ns=0;” 절 전체를 생략합니다.
-
<식별자유형>: IdentifierType으로, 식별자의 형식과 데이터 유형입니다. 식별자 유형을 지정하는 표시는 다음 값을 가집니다.
| Flag | Identifier Type |
|---|---|
| i | Numeric(UInteger) |
| s | String |
| g | Guid |
| b | Opaque(ByteString) |
- <식별자>: identifier로, OPC UA 서버 주소 공간 내 노드의 식별자입니다.
다양한 Node Id의 예:
- ns=2;i=5001
- ns=2;s=My
- ns=1;g=09087e75-8e5e-499b-954f-f2a9603db28a
- ns=1;b=M/RbKBsRVkePCePcx24oRA==