
Roles y permisos de Jelina
Jelina proporciona un sistema completo de permisos para facilitar la colaboración empresarial. Estos son los roles y sus atribuciones:
Roles de organización
Sección titulada «Roles de organización»
- Master: creador, con todos los permisos de la organización.
- Admin: administrador, con todos los permisos excepto eliminar la organización.
- Observer: observador, con acceso de solo lectura.
- Member: miembro invitado mediante una flota. Se incorpora por defecto a la organización de esa flota con el rol Member y solo tiene permisos sobre una flota concreta.
Roles de flota
Sección titulada «Roles de flota»
- Master: creador, con todos los permisos de la flota.
- Admin: administrador, con todos los permisos excepto eliminar la flota.
- Developer: desarrollador, con permisos para añadir dispositivos, publicar Release y cargar paquetes incrementales.
- Observer: observador, con acceso de solo lectura a la flota.
Relación entre roles de organización y de flota
Sección titulada «Relación entre roles de organización y de flota»Los roles de organización se aplican a la organización y los de flota a una flota. Como las flotas pertenecen a organizaciones, los roles de organización también se aplican a ellas. Los roles de flota permiten conceder permisos superiores sobre determinadas flotas a miembros cuyo rol de organización es más limitado. Si un usuario tiene ambos roles, Jelina utiliza el que concede más permisos para acceder a la flota.
Tres formas de autorizar el acceso a flotas
Sección titulada «Tres formas de autorizar el acceso a flotas»Puedes autorizar a otros usuarios mediante un rol de organización, un rol de flota o un rol de acceso asignado a un equipo. Si un usuario dispone de varias vías de autorización, el sistema aplica el rol con más permisos para administrar la flota.
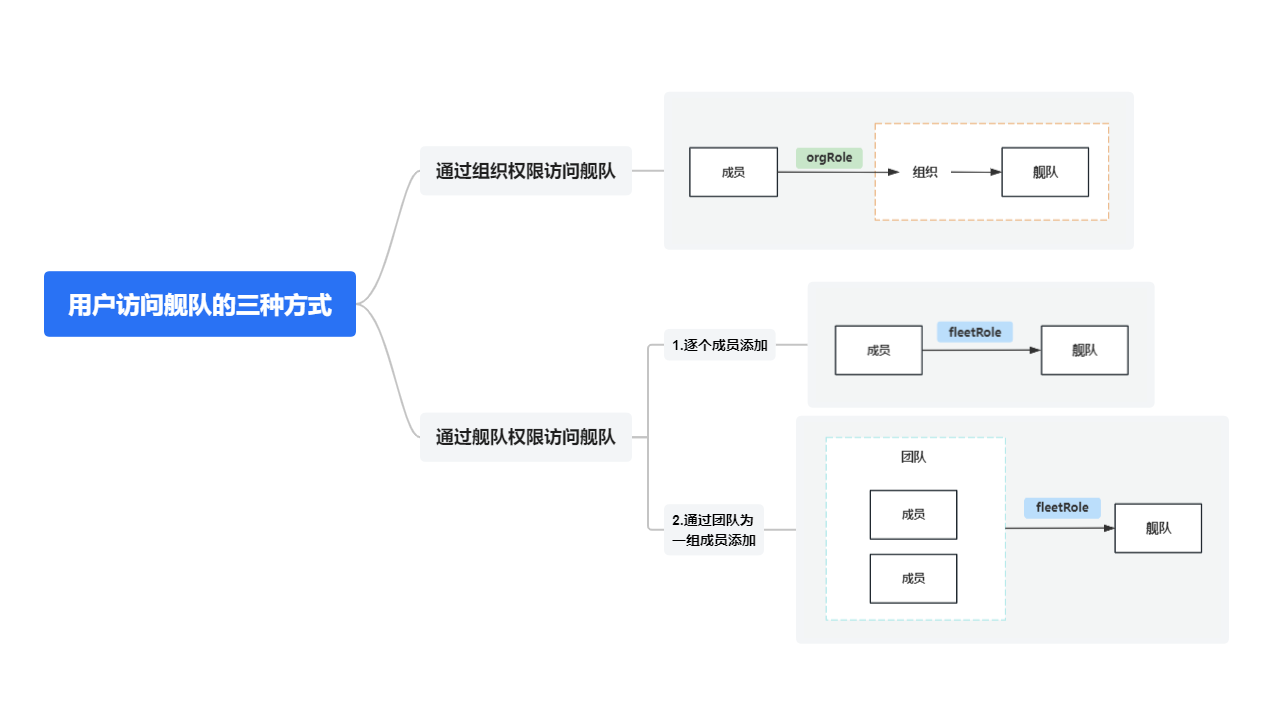
Consulta los procedimientos en las secciones siguientes.
Permisos de acceso remoto
Sección titulada «Permisos de acceso remoto»El acceso remoto utiliza el rol efectivo de flota obtenido mediante organización, flota y equipos. Los permisos de acceso web y la autenticación y autorización de la cuenta SSH del sistema se verifican por separado. Tener acceso a una flota no proporciona automáticamente credenciales de una cuenta del sistema.
| Operación | Master / Admin | Developer | Observer |
|---|---|---|---|
| Consultar autorizaciones SSH de la plataforma e identidad del host | Sí | Sí | Sí |
| Iniciar una conexión remota | Sí | Sí | No |
| Importar o desactivar certificados de usuario propios | Sí | Sí | No |
| Administrar claves públicas, confianza en CA y políticas de autenticación de cuentas | Sí | No | No |
| Confirmar la identidad del host o realizar revocación de certificados en el dispositivo | Sí | No | No |
Todos los usuarios deben cumplir la política de autenticación de la cuenta del sistema, la vigencia del certificado y su ámbito de autorización. La plataforma administra las cuotas de conexiones y la duración de sesiones; los Master y Admin del tenant no pueden ampliar por su cuenta las especificaciones de la organización.
Consulta Administración del acceso remoto para conocer el procedimiento.