
Rollen und Berechtigungen in Jelina
Jelina bietet eine umfassende Berechtigungsverwaltung, um die Zusammenarbeit in Unternehmen zu erleichtern. Im Folgenden werden die Rollen und ihre jeweiligen Berechtigungen erläutert:
Organisationsrollen
Abschnitt betitelt „Organisationsrollen“
- Master: Ersteller mit sämtlichen Berechtigungen für die Organisation;
- Admin: Administrator mit sämtlichen Berechtigungen außer dem Löschen der Organisation;
- Observer: Beobachter mit ausschließlich lesendem Zugriff auf die Organisation;
- Member: Mitglied, das über eine Flotteneinladung automatisch mit der Rolle Member der zugehörigen Organisation beitritt und nur Berechtigungen für die betreffende Flotte erhält.
Flottenrollen
Abschnitt betitelt „Flottenrollen“
- Master: Ersteller mit sämtlichen Berechtigungen für die Flotte;
- Admin: Administrator mit sämtlichen Berechtigungen außer dem Löschen der Flotte;
- Developer: Entwickler mit Berechtigungen zum Hinzufügen von Geräten, Veröffentlichen von Releases und Hochladen inkrementeller Pakete;
- Observer: Beobachter mit ausschließlich lesendem Zugriff auf die Flotte.
Unterschiede und Zusammenhang zwischen Organisations- und Flottenrollen
Abschnitt betitelt „Unterschiede und Zusammenhang zwischen Organisations- und Flottenrollen“Organisationsrollen gelten für die Organisation, Flottenrollen für die jeweilige Flotte. Da Flotten einer Organisation untergeordnet sind, gelten Organisationsrollen auch für deren Flotten. Flottenrollen werden benötigt, wenn Mitglieder nur für bestimmte Flotten einer Organisation weitergehende Zugriffsrechte erhalten sollen. Administratoren können ihnen über eine Flottenrolle höhere Berechtigungen für diese konkreten Flotten zuweisen, auch wenn ihre Organisationsrolle geringere Rechte bietet. Besitzt ein Benutzer sowohl eine Organisations- als auch eine Flottenrolle, verwendet Jelina für den Flottenzugriff die jeweils höheren Berechtigungen.
Drei Wege zur Vergabe von Flottenzugriffsrechten
Abschnitt betitelt „Drei Wege zur Vergabe von Flottenzugriffsrechten“Benutzer können anderen Personen den Zugriff auf Flotten ihrer Organisation auf drei Wegen erlauben: über eine Organisationsrolle, eine Flottenrolle oder eine einem Team zugewiesene Flottenzugriffsrolle. Erhält ein Benutzer über mehrere Wege Zugriff, verwendet das System die Rolle mit den höchsten Berechtigungen für seine Flottenverwaltung.
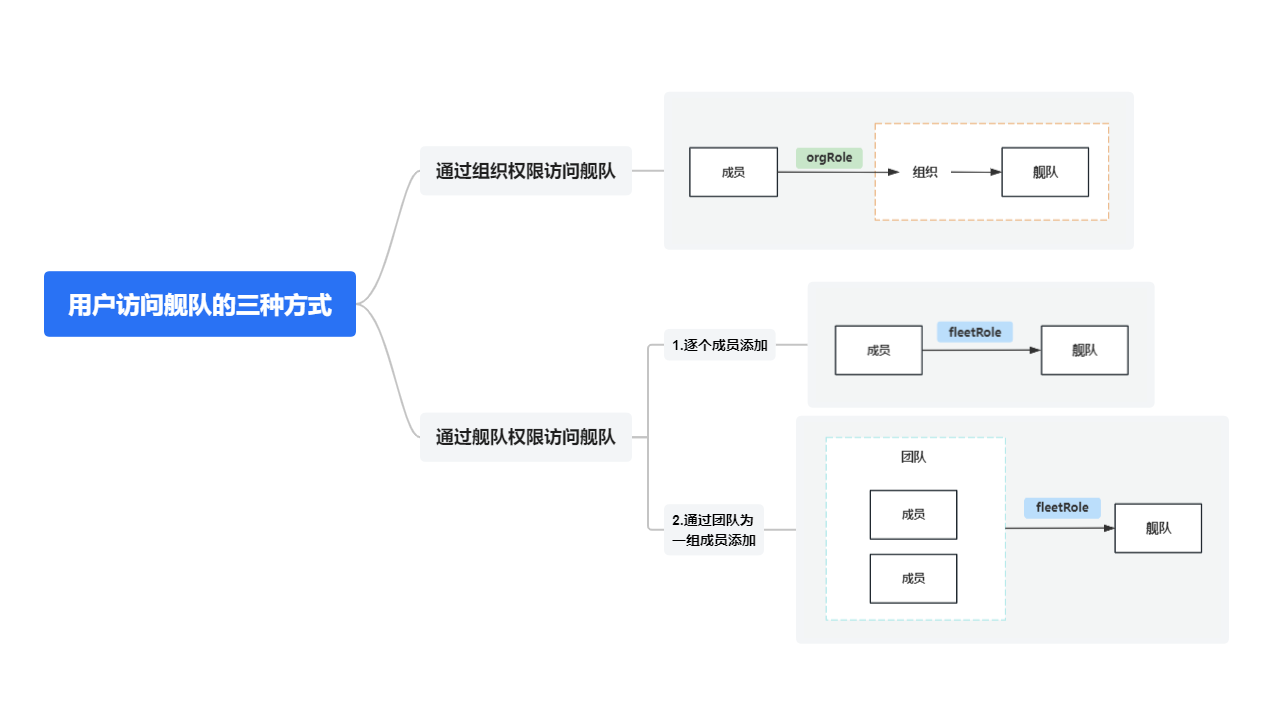
Die zugehörigen Bedienungsschritte finden Sie in den folgenden Kapiteln.
Berechtigungen für Fernzugriffe
Abschnitt betitelt „Berechtigungen für Fernzugriffe“Für Fernzugriffe gilt die wirksame Flottenrolle aus Organisations-, Flotten- und Teamzuweisungen. Die Berechtigung zur Anmeldung am Webportal und die Authentifizierung und Autorisierung des SSH-Systemkontos auf dem Gerät werden getrennt geprüft. Eine Flottenzugriffsberechtigung gewährt nicht automatisch Zugangsdaten für ein Systemkonto.
| Vorgang | Master / Admin | Developer | Observer |
|---|---|---|---|
| SSH-Plattformberechtigungen und Hostidentität anzeigen | Ja | Ja | Ja |
| Fernverbindung starten | Ja | Ja | Nein |
| Eigenes Benutzerzertifikat importieren oder deaktivieren | Ja | Ja | Nein |
| Öffentliche Schlüssel, CA-Vertrauen und Kontoauthentifizierungsrichtlinien verwalten | Ja | Nein | Nein |
| Hostidentität bestätigen oder Zertifikate auf dem Gerät widerrufen | Ja | Nein | Nein |
Alle Benutzer müssen die Authentifizierungsrichtlinie des Systemkontos auf dem Gerät, die Zertifikatsgültigkeit und den Berechtigungsumfang erfüllen. Verbindungskontingente und Sitzungslimits verwaltet die Plattform. Master oder Admin eines Mandanten können die Organisationskontingente nicht selbst erweitern.
Einzelne Schritte finden Sie unter Fernzugriffsverwaltung.