
Rôles et permissions Jelina
Jelina fournit une gestion complète des permissions pour faciliter la collaboration en entreprise. Voici les rôles et leurs droits :
Rôles d’organisation
Section intitulée « Rôles d’organisation »
- Master : créateur, avec tous les droits sur l’organisation ;
- Admin : administrateur, avec tous les droits sauf sa suppression ;
- Observer : observateur, avec accès en lecture seule ;
- Member : membre invité par une flotte, ajouté par défaut à son organisation avec ce rôle et des droits uniquement sur une flotte donnée.
Rôles de flotte
Section intitulée « Rôles de flotte »
- Master : créateur, avec tous les droits sur la flotte ;
- Admin : administrateur, avec tous les droits sauf sa suppression ;
- Developer : développeur, autorisé à ajouter des équipements, publier des Releases et téléverser des paquets incrémentaux ;
- Observer : observateur, avec accès en lecture seule.
Relation entre rôles d’organisation et de flotte
Section intitulée « Relation entre rôles d’organisation et de flotte »Le rôle d’organisation s’applique à l’organisation, et celui de flotte à une flotte. Comme les flottes appartiennent à l’organisation, le premier s’y applique également. Les rôles de flotte permettent d’accorder des droits supérieurs sur certaines flottes à des membres ayant un rôle plus limité dans l’organisation. Lorsqu’un utilisateur possède les deux, Jelina retient le niveau de permissions le plus élevé pour l’accès à la flotte.
Trois méthodes d’autorisation
Section intitulée « Trois méthodes d’autorisation »L’accès à une flotte peut être accordé par le rôle d’organisation, par un rôle individuel de flotte ou par le rôle d’une équipe. Si plusieurs méthodes s’appliquent, le système retient le rôle offrant les droits les plus élevés.
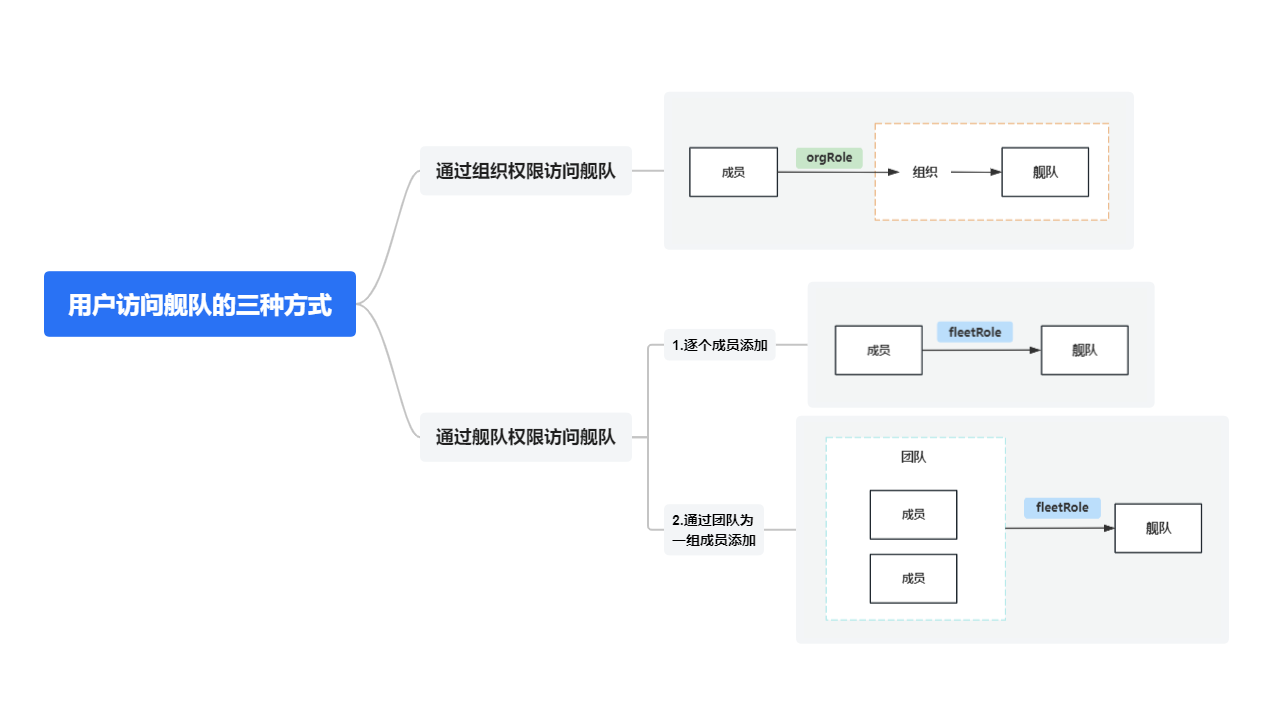
Les opérations correspondantes sont décrites dans les chapitres suivants.
Permissions d’accès distant
Section intitulée « Permissions d’accès distant »L’accès distant utilise le rôle effectif issu de l’organisation, de la flotte et des équipes. Les permissions Web et l’authentification du compte système SSH sont vérifiées séparément : accéder à une flotte ne fournit pas automatiquement les identifiants d’un compte système.
| Opération | Master / Admin | Developer | Observer |
|---|---|---|---|
| Voir les autorisations SSH de la plateforme et l’identité d’hôte | Oui | Oui | Oui |
| Ouvrir une connexion distante | Oui | Oui | Non |
| Importer ou désactiver son certificat utilisateur | Oui | Oui | Non |
| Gérer clés publiques, confiance CA et stratégies d’authentification des comptes | Oui | Non | Non |
| Confirmer l’identité d’hôte ou révoquer un certificat sur l’équipement | Oui | Non | Non |
Chaque utilisateur doit respecter la politique du compte système, la validité du certificat et le périmètre autorisé. La plateforme gère quotas de connexion et durées de session ; un Master ou Admin du tenant ne peut pas élargir les limites de l’organisation.
Voir Gestion des accès distants pour les étapes.