
Jelina 역할 및 권한 안내
기업의 팀 협업을 지원하기 위해 Jelina는 체계적인 권한 관리 기능을 제공합니다. Jelina의 역할과 해당 권한은 다음과 같습니다.
조직 역할
섹션 제목: “조직 역할”
- Master: 생성자. 조직의 모든 권한을 갖습니다.
- Admin: 관리자. 조직 삭제를 제외한 모든 권한을 갖습니다.
- Observer: 관찰자. 조직에 읽기 전용으로 접근합니다.
- Member: 구성원. 플릿 초대를 통해 가입한 구성원은 기본적으로 해당 플릿이 속한 조직에 Member 역할로 가입하며, 특정 플릿에 대한 작업 권한만 갖습니다.
플릿 역할
섹션 제목: “플릿 역할”
- Master: 생성자. 플릿의 모든 권한을 갖습니다.
- Admin: 관리자. 플릿 삭제를 제외한 모든 권한을 갖습니다.
- Developer: 개발자. 장치 추가, release 게시와 증분 패키지 업로드 권한을 갖습니다.
- Observer: 관찰자. 플릿에 읽기 전용으로 접근합니다.
조직 역할과 플릿 역할의 차이 및 관계
섹션 제목: “조직 역할과 플릿 역할의 차이 및 관계”조직 역할은 조직에, 플릿 역할은 플릿에 적용됩니다. 플릿은 조직에 속하므로 조직 역할은 플릿에도 유효합니다. 플릿 역할이 필요한 이유는 구성원이 조직 내 특정 플릿에 대해서만 더 높은 접근 권한을 가져야 할 수 있기 때문입니다. 관리자는 구성원에게 플릿 역할을 부여하여 조직 수준의 접근 권한이 낮더라도 특정 플릿에는 더 높은 권한을 부여할 수 있습니다. 따라서 사용자가 조직 역할과 플릿 역할을 모두 가진 경우, Jelina는 둘 중 더 높은 권한을 플릿 접근 권한으로 적용합니다.
사용자에게 플릿 접근 권한을 부여하는 세 가지 방법
섹션 제목: “사용자에게 플릿 접근 권한을 부여하는 세 가지 방법”다른 사용자에게 조직의 플릿 접근 권한을 부여하는 방법은 조직 역할 부여, 플릿 역할 부여, 팀에 플릿 접근 역할 할당의 세 가지입니다. 한 사용자에게 여러 방식으로 플릿 접근 권한을 부여하면 시스템은 가장 높은 권한의 역할을 해당 사용자의 플릿 관리 역할로 적용합니다.
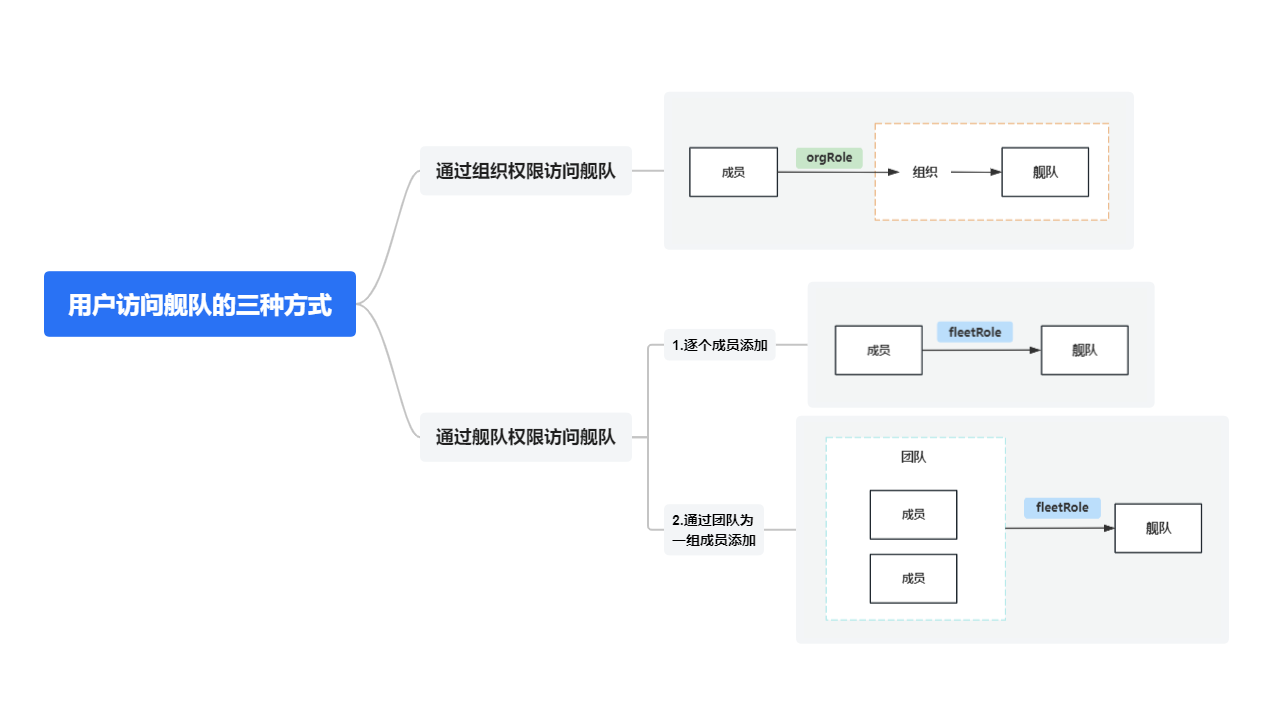
관련 작업은 다음 절을 참조하세요.
원격 접속 권한
섹션 제목: “원격 접속 권한”원격 접속에는 조직, 플릿과 팀이 부여한 유효 플릿 역할이 적용됩니다. 웹 로그인 권한과 장치 SSH 시스템 계정의 인증·권한은 별도로 검증됩니다. 플릿 접근 권한이 있다고 해서 특정 시스템 계정의 로그인 자격 증명을 자동으로 얻는 것은 아닙니다.
| 작업 | Master / Admin | Developer | Observer |
|---|---|---|---|
| SSH 플랫폼 권한 및 호스트 신원 조회 | 가능 | 가능 | 가능 |
| 원격 연결 시작 | 가능 | 가능 | 불가 |
| 자신의 사용자 인증서 가져오기 또는 비활성화 | 가능 | 가능 | 불가 |
| 공개 키, CA 신뢰와 계정 인증 정책 관리 | 가능 | 불가 | 불가 |
| 호스트 신원 확인 또는 장치 측 인증서 폐기 수행 | 가능 | 불가 | 불가 |
모든 사용자는 장치 시스템 계정의 인증 정책, 인증서 유효기간과 권한 범위를 충족해야 합니다. 연결 할당량과 세션 시간 제한은 플랫폼이 관리하며, 테넌트의 Master 또는 Admin은 조직 사양을 임의로 완화할 수 없습니다.
자세한 절차는 원격 접속 관리를 참조하세요.