
Jelina 角色&权限说明
为了方便企业进行团队协作,Jelina 提供了完善的权限管理体系。以下是 Jelina 设计的角色及其对应的权限说明:
- Master 创建者,拥有对组织的所有权限;
- Admin 管理者,拥有除了删除组织外的所有权限;
- Observer 观察者,对组织的只读访问;
- Member 成员,通过舰队邀请的成员,默认会以 Member 的角色加入该舰队所属的组织,仅拥有操作某个舰队的权限;
- Master 创建者,拥有对舰队的所有权限;
- Admin 管理者,拥有除了删除舰队外的所有权限;
- Developer 开发者,拥有添加设备和发布 release、上传增量包的权限;
- Observer 观察者,对舰队的只读访问;
组织角色和舰队角色的区别与联系
Section titled “组织角色和舰队角色的区别与联系”组织角色的作用对象是组织,舰队角色的作用对象是舰队。但由于舰队位于组织之下,所以组织角色对舰队也有效。那为何需要有舰队角色?实际上,舰队角色的出现是为了满足成员可能只对组织中某几个舰队有较高的访问权限的需求,管理员可以通过为成员添加舰队角色来授予他们对特定舰队的高级访问权限,即使他们在组织层级上的访问权限较低。因此,当用户同时拥有组织角色和舰队角色时,Jelina 会取两者中较高的角色权限作为用户访问舰队的权限。
授权用户访问舰队的三种方式
Section titled “授权用户访问舰队的三种方式”用户可以通过三种方式授权其他用户访问自己组织中的舰队,分别是授权用户组织角色、舰队角色,以及通过为团队分配访问舰队角色,如果您为某一用户分配了多种方式访问舰队,系统会取权限最高的角色作为用户管理舰队的角色。
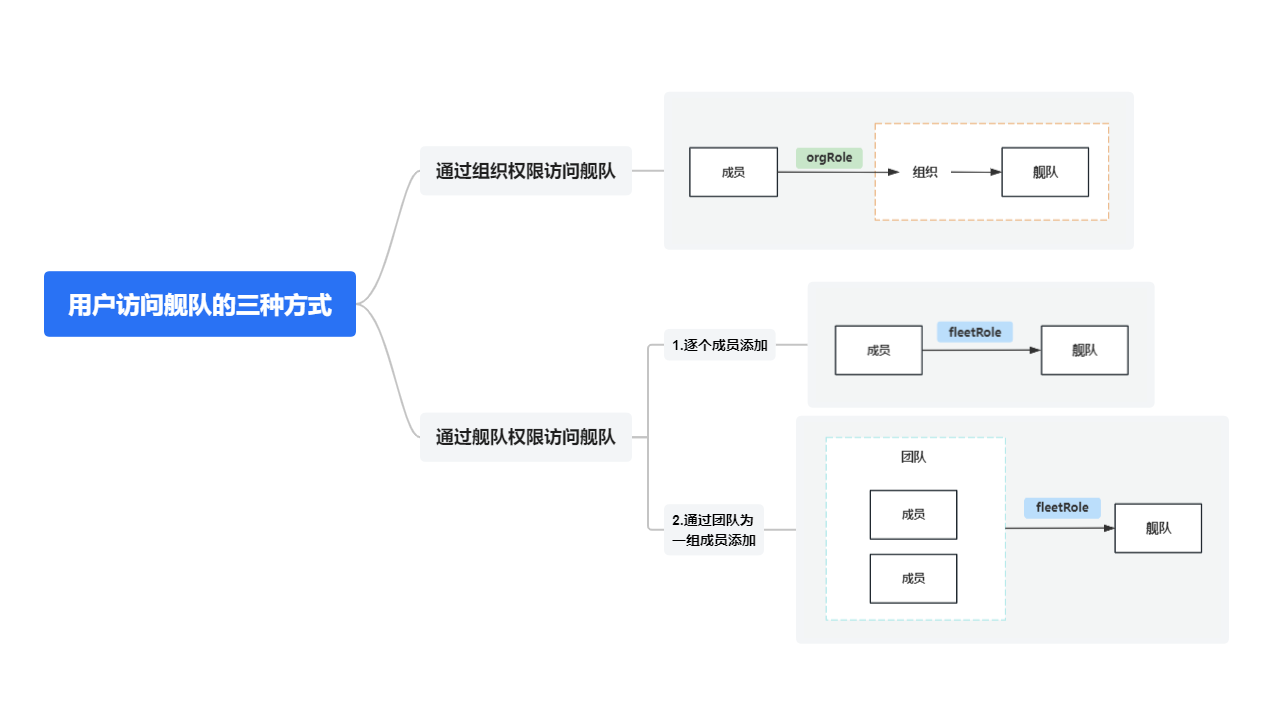
相关的操作请查看后续篇章。
远程访问权限
Section titled “远程访问权限”远程访问沿用组织、舰队及团队赋予的有效舰队角色。网页登录权限和设备 SSH 系统账号的认证授权分别验证,具有舰队访问权限并不自动获得某个系统账号的登录凭据。
| 操作 | Master / Admin | Developer | Observer |
|---|---|---|---|
| 查看 SSH 平台授权和主机身份 | 可以 | 可以 | 可以 |
| 发起远程连接 | 可以 | 可以 | 不可以 |
| 导入或停用自己的用户证书 | 可以 | 可以 | 不可以 |
| 管理公钥、CA 信任和账号认证策略 | 可以 | 不可以 | 不可以 |
| 确认主机身份或执行设备侧证书撤销 | 可以 | 不可以 | 不可以 |
各用户均需满足设备系统账号的认证策略、证书有效期和授权范围。连接额度与会话时限由平台管理,租户 Master 或 Admin 不能自行放宽组织规格。
具体步骤参照 远程访问管理。