
Funções e permissões do Jelina
Para facilitar a colaboração nas empresas, o Jelina oferece um sistema completo de gestão de permissões. Veja a seguir as funções e suas permissões correspondentes:
Funções na organização
Seção intitulada “Funções na organização”
- Master: criador, com todas as permissões sobre a organização.
- Admin: administrador, com todas as permissões, exceto a de excluir a organização.
- Observer: observador, com acesso somente leitura à organização.
- Member: membro que ingressa por convite de uma frota. Por padrão, recebe a função Member na organização à qual a frota pertence e tem permissão para operar apenas a frota específica.
Funções na frota
Seção intitulada “Funções na frota”
- Master: criador, com todas as permissões sobre a frota.
- Admin: administrador, com todas as permissões, exceto a de excluir a frota.
- Developer: desenvolvedor, com permissão para adicionar dispositivos, publicar releases e enviar pacotes incrementais.
- Observer: observador, com acesso somente leitura à frota.
Diferenças e relações entre funções na organização e na frota
Seção intitulada “Diferenças e relações entre funções na organização e na frota”As funções da organização se aplicam à organização, e as funções da frota se aplicam à frota. Como as frotas pertencem a organizações, as funções da organização também valem para elas. As funções específicas de frota atendem à necessidade de conceder a um membro acesso mais elevado a apenas algumas frotas. Assim, o administrador pode atribuir permissões avançadas em frotas específicas mesmo quando as permissões do membro na organização são inferiores. Quando um usuário possui funções na organização e na frota, o Jelina utiliza o conjunto de permissões mais elevado entre elas para determinar o acesso à frota.
Três formas de autorizar o acesso às frotas
Seção intitulada “Três formas de autorizar o acesso às frotas”Há três formas de conceder acesso às frotas da organização: atribuir uma função na organização, atribuir uma função na frota ou atribuir uma função de acesso à frota a uma equipe. Se um usuário receber acesso por mais de uma dessas formas, o sistema utilizará a função com as permissões mais elevadas para gerenciar a frota.
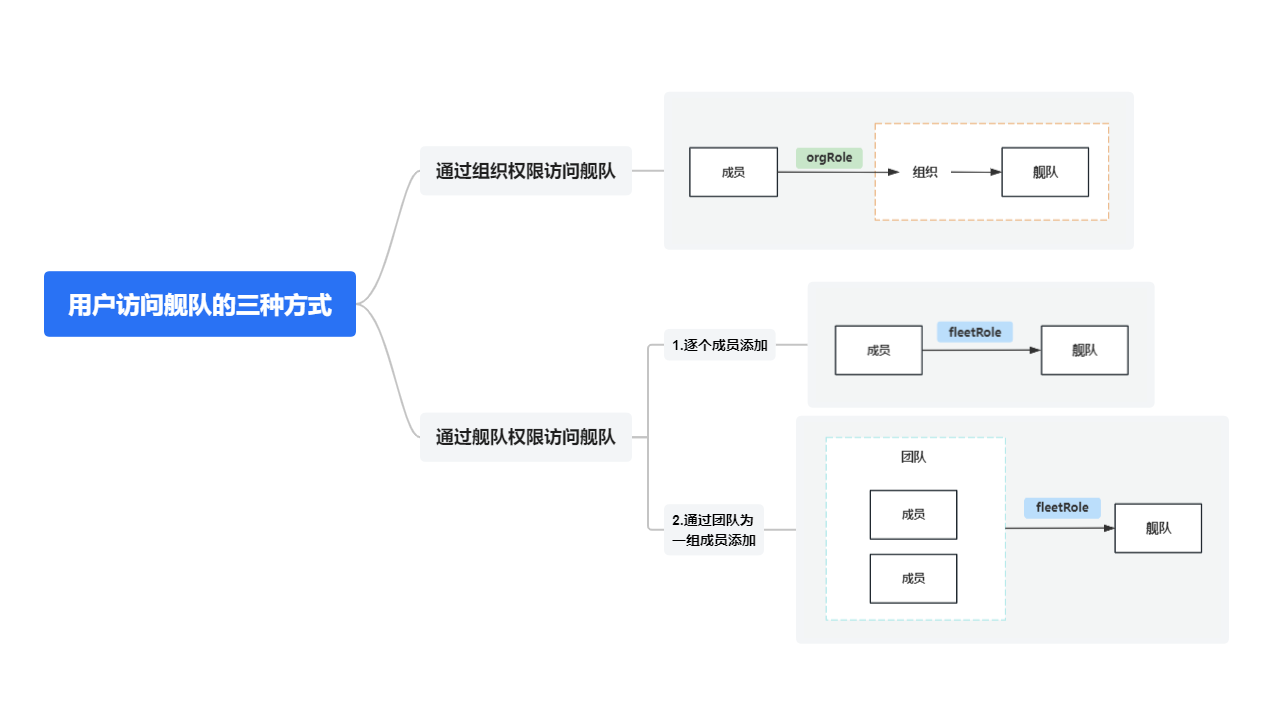
Consulte as próximas seções para os procedimentos correspondentes.
Permissões de acesso remoto
Seção intitulada “Permissões de acesso remoto”O acesso remoto utiliza a função efetiva na frota, resultante das permissões da organização, da frota e das equipes. A permissão de acesso à interface web e a autenticação/autorização da conta SSH do dispositivo são verificadas separadamente. Ter acesso à frota não concede automaticamente as credenciais de login de uma conta do sistema.
| Operação | Master / Admin | Developer | Observer |
|---|---|---|---|
| Consultar autorizações SSH da plataforma e identidade do host | Sim | Sim | Sim |
| Iniciar uma conexão remota | Sim | Sim | Não |
| Importar ou desativar o próprio certificado de usuário | Sim | Sim | Não |
| Gerenciar chaves públicas, confiança em CAs e políticas de autenticação de contas | Sim | Não | Não |
| Confirmar a identidade do host ou revogar certificados no dispositivo | Sim | Não | Não |
Todos os usuários devem atender à política de autenticação da conta do dispositivo, à validade do certificado e ao escopo autorizado. As cotas de conexão e os limites de duração das sessões são gerenciados pela plataforma; Master e Admin do locatário não podem flexibilizar os limites do plano da organização.
Consulte as etapas em gestão do acesso remoto.