
Jelina 角色&權限說明
為了方便企業進行團隊協作,Jelina 提供了完善的權限管理體系。以下是 Jelina 設計的角色及其對應的權限說明:
- Master 建立者,擁有對組織的所有權限;
- Admin 管理者,擁有除了刪除組織外的所有權限;
- Observer 觀察者,對組織的唯讀存取;
- Member 成員,透過艦隊邀請的成員,預設會以 Member 的角色加入該艦隊所屬的組織,僅擁有操作某個艦隊的權限;
- Master 建立者,擁有對艦隊的所有權限;
- Admin 管理者,擁有除了刪除艦隊外的所有權限;
- Developer 開發者,擁有新增裝置和釋出 release、上傳增量套件的權限;
- Observer 觀察者,對艦隊的唯讀存取;
組織角色和艦隊角色的區別與聯絡
Section titled “組織角色和艦隊角色的區別與聯絡”組織角色的作用物件是組織,艦隊角色的作用物件是艦隊。但由於艦隊位於組織之下,所以組織角色對艦隊也有效。那為何需要有艦隊角色?實際上,艦隊角色的出現是為了滿足成員可能只對組織中某幾個艦隊有較高的存取權限的需求,管理員可以透過為成員新增艦隊角色來授予他們對特定艦隊的高階存取權限,即使他們在組織層級上的存取權限較低。因此,當使用者同時擁有組織角色和艦隊角色時,Jelina 會取兩者中較高的角色權限作為使用者存取艦隊的權限。
授權使用者存取艦隊的三種方式
Section titled “授權使用者存取艦隊的三種方式”使用者可以透過三種方式授權其他使用者存取自己組織中的艦隊,分別是授權使用者組織角色、艦隊角色,以及透過為團隊分配存取艦隊角色,如果您為某一使用者分配了多種方式存取艦隊,系統會取權限最高的角色作為使用者管理艦隊的角色。
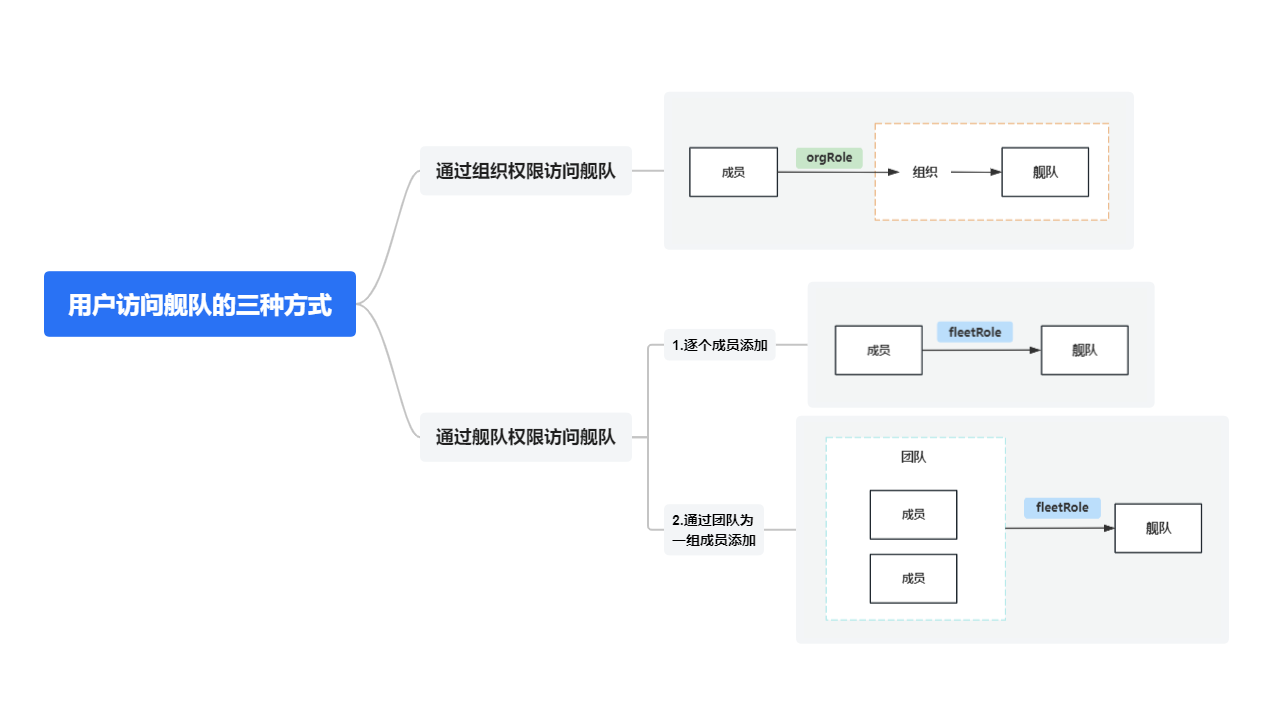
相關的操作請檢視後續篇章。
遠端存取權限
Section titled “遠端存取權限”遠端存取沿用組織、艦隊及團隊賦予的有效艦隊角色。網頁登入權限和裝置 SSH 系統帳號的驗證授權分別驗證,具有艦隊存取權限並不自動獲得某個系統帳號的登入認證資料。
| 操作 | Master / Admin | Developer | Observer |
|---|---|---|---|
| 檢視 SSH 平台授權和主機身分 | 可以 | 可以 | 可以 |
| 發起遠端連線 | 可以 | 可以 | 不可以 |
| 匯入或停用自己的使用者憑證 | 可以 | 可以 | 不可以 |
| 管理公開金鑰、CA 信任和帳號驗證策略 | 可以 | 不可以 | 不可以 |
| 確認主機身分或執行裝置側憑證撤銷 | 可以 | 不可以 | 不可以 |
各使用者均需滿足裝置系統帳號的驗證策略、憑證有效期和授權範圍。連線額度與工作階段時限由平台管理,租戶 Master 或 Admin 不能自行放寬組織規格。
具體步驟參照 遠端存取管理。