
Jelina のロールと権限
企業内のチーム連携を支援するため、Jelina は包括的な権限管理の仕組みを提供しています。Jelina の各ロールと対応する権限は次のとおりです。
- Master:作成者。組織に対するすべての権限を持ちます。
- Admin:管理者。組織の削除以外のすべての権限を持ちます。
- Observer:閲覧者。組織への読み取り専用アクセス権を持ちます。
- Member:メンバー。フリートへの招待によって参加したユーザーは、デフォルトでそのフリートの所属組織に Member として追加され、特定のフリートに対する操作権限のみを持ちます。
フリートロール
Section titled “フリートロール”
- Master:作成者。フリートに対するすべての権限を持ちます。
- Admin:管理者。フリートの削除以外のすべての権限を持ちます。
- Developer:開発者。デバイスの追加、release の公開、差分パッケージのアップロードができます。
- Observer:閲覧者。フリートへの読み取り専用アクセス権を持ちます。
組織ロールとフリートロールの違いと関係
Section titled “組織ロールとフリートロールの違いと関係”組織ロールは組織に、フリートロールはフリートに適用されます。ただし、フリートは組織に所属するため、組織ロールはフリートにも適用されます。フリートロールは、組織内の特定のフリートに対してのみ高いアクセス権限が必要な場合に使用します。管理者はメンバーにフリートロールを追加し、組織階層での権限が低くても、特定のフリートに対して高いアクセス権限を与えることができます。ユーザーが組織ロールとフリートロールの両方を持つ場合、Jelina はより高い方の権限をフリートへのアクセス権限として使用します。
フリートへのアクセスを許可する 3 つの方法
Section titled “フリートへのアクセスを許可する 3 つの方法”他のユーザーに自分の組織内のフリートへのアクセスを許可する方法は、組織ロールの付与、フリートロールの付与、チームへのフリートアクセスロールの割り当ての 3 つです。同じユーザーに複数の方法で権限を付与した場合、システムは最も高い権限のロールを、そのユーザーのフリート管理ロールとして使用します。
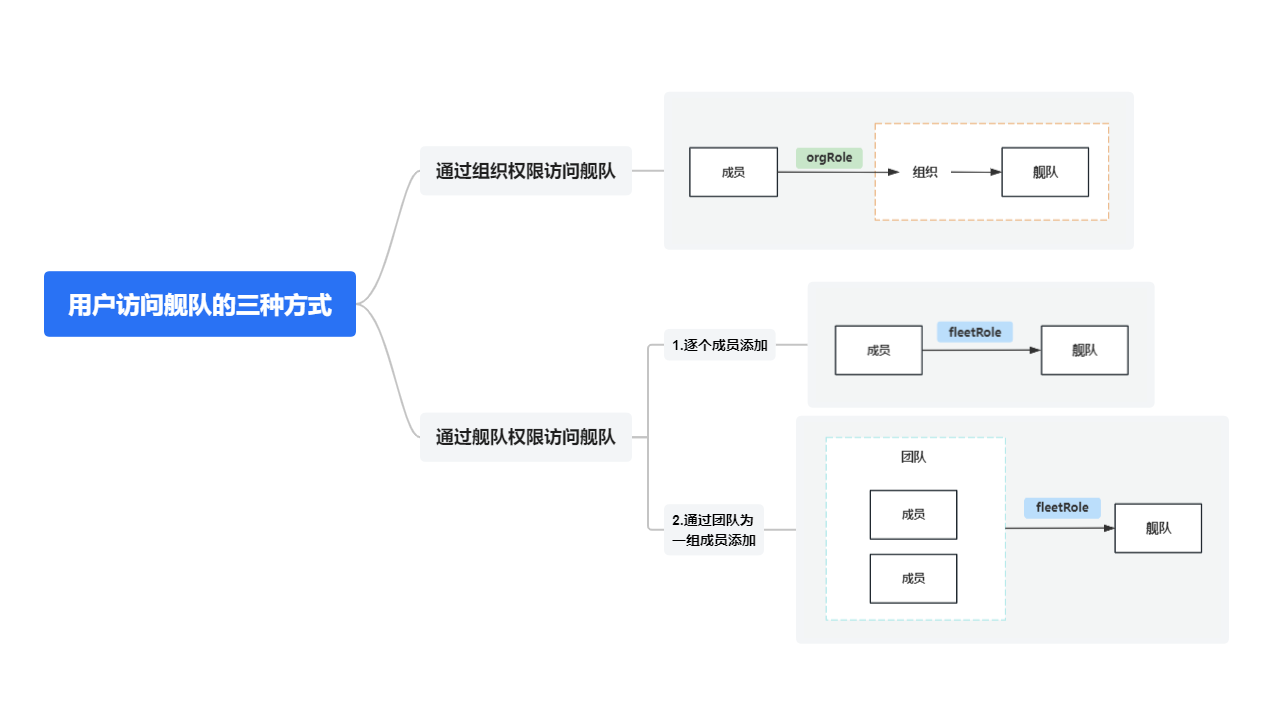
具体的な操作は、以降の各ページを参照してください。
リモートアクセス権限
Section titled “リモートアクセス権限”リモートアクセスには、組織、フリート、チームを通じて付与された有効なフリートロールが適用されます。Web ログインの権限と、デバイスの SSH システムアカウントの認証・認可は別々に検証されます。フリートへのアクセス権があっても、システムアカウントのログイン認証情報が自動的に与えられるわけではありません。
| 操作 | Master / Admin | Developer | Observer |
|---|---|---|---|
| SSH のプラットフォーム認可設定とホスト ID の閲覧 | 可 | 可 | 可 |
| リモート接続の開始 | 可 | 可 | 不可 |
| 自分のユーザー証明書のインポートまたは無効化 | 可 | 可 | 不可 |
| 公開鍵、CA 信頼設定、アカウント認証ポリシーの管理 | 可 | 不可 | 不可 |
| ホスト ID の確認またはデバイス側での証明書失効処理 | 可 | 不可 | 不可 |
すべてのユーザーは、デバイスのシステムアカウントの認証ポリシー、証明書の有効期間、認可範囲を満たす必要があります。接続数の上限とセッション時間はプラットフォームが管理し、テナントの Master や Admin が組織の利用枠を独自に緩和することはできません。
具体的な手順はリモートアクセス管理を参照してください。